NIS2 & DORA : se mettre en conformité sans se noyer
La directive NIS2 et le règlement DORA élargissent nettement le périmètre des organisations soumises à des obligations de cybersécurité, et déplacent la responsabilité vers les directions. NIS2 vise un large éventail de secteurs essentiels et importants ; DORA cible la résilience opérationnelle du secteur financier et de ses prestataires informatiques. Pour beaucoup d'entreprises, la difficulté n'est pas tant de comprendre les textes que de traduire des exigences générales, gestion des risques, gouvernance, notification des incidents, sécurité de la chaîne de sous-traitance, en mesures concrètes et soutenables. Se mettre en conformité sans se noyer, c'est refuser la liste à cocher pour bâtir un système de gestion qui tient dans le temps : cartographier ce que l'on doit protéger, hiérarchiser les risques réels, formaliser quelques processus solides plutôt que beaucoup de procédures mortes, et impliquer la direction au lieu de reléguer le sujet à la seule DSI. Ce dossier rassemble les analyses utiles pour situer ces textes dans le paysage réglementaire européen, comprendre ce qu'ils changent vraiment pour la gouvernance, et avancer par étapes, sans céder à la panurgie réglementaire ni à la sur-promesse des solutions miracles.
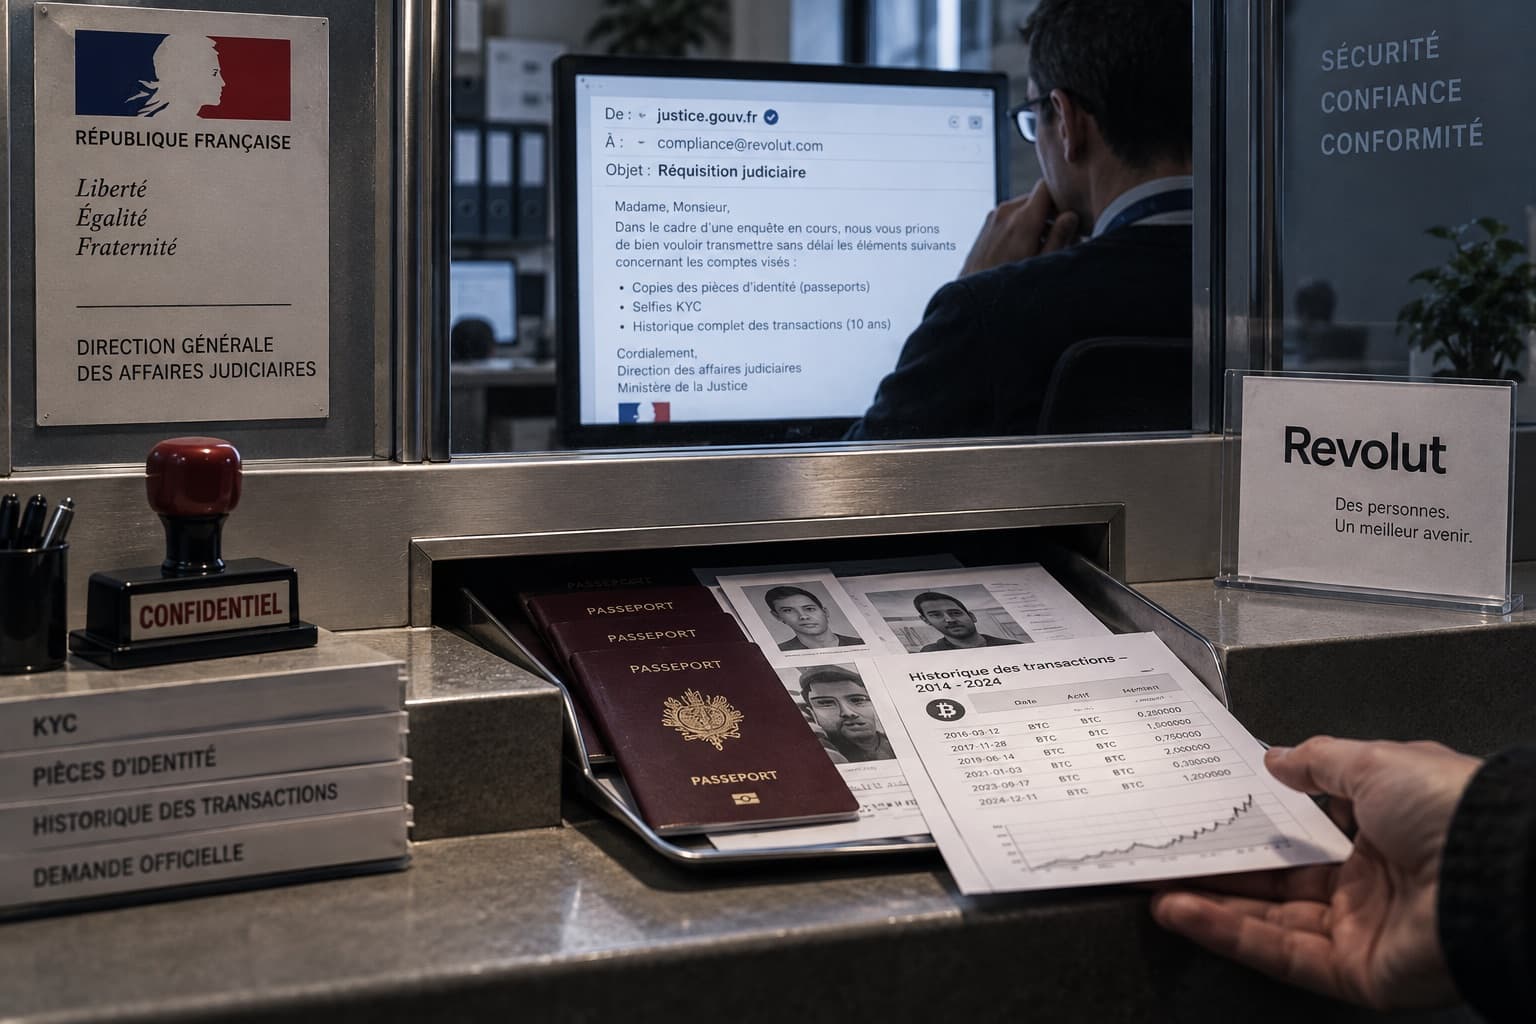 CybersécuritéUn domaine gouvernemental authentique a suffi pour obtenir des passeports et dix ans d'historique BitcoinLe 11 septembre 2026, des clients Revolut ont reçu un message intitulé « Urgent security update about your Revolut account ». La banque y expliquait avoir transmis leurs pièces d'identité, leur selfie de vérification et l'intégralité de leur historique de transactions à une adresse qui opérait à l'intérieur du domaine d'une agence gouvernementale. J'ai reçu cette notification, je l'ai prise pour du phishing, et je l'ai supprimée.
 PolitiqueLa cybersécurité ne doit pas devenir un enjeu de la présidentielleL'été 2026 aura donné à la France un aperçu de ce que produit une administration numérisée sans être sécurisée. La rentrée politique s'ouvre, la campagne présidentielle commence, et la cybersécurité va enfin trouver sa place dans le débat public. C'est exactement ce qui m'inquiète.
 Intelligence Artificielle« Vous devriez vous reposer »Un outil que je paie a mis fin à une conversation de travail parce que je lui avais rappelé ce qu'il était. Il n'y avait là aucune demande sensible et aucun plafond atteint, seulement un logiciel qui a jugé que l'échange avait assez duré. Ce qui m'a occupé ensuite, c'est le temps qu'il m'a fallu pour trouver ça anormal.
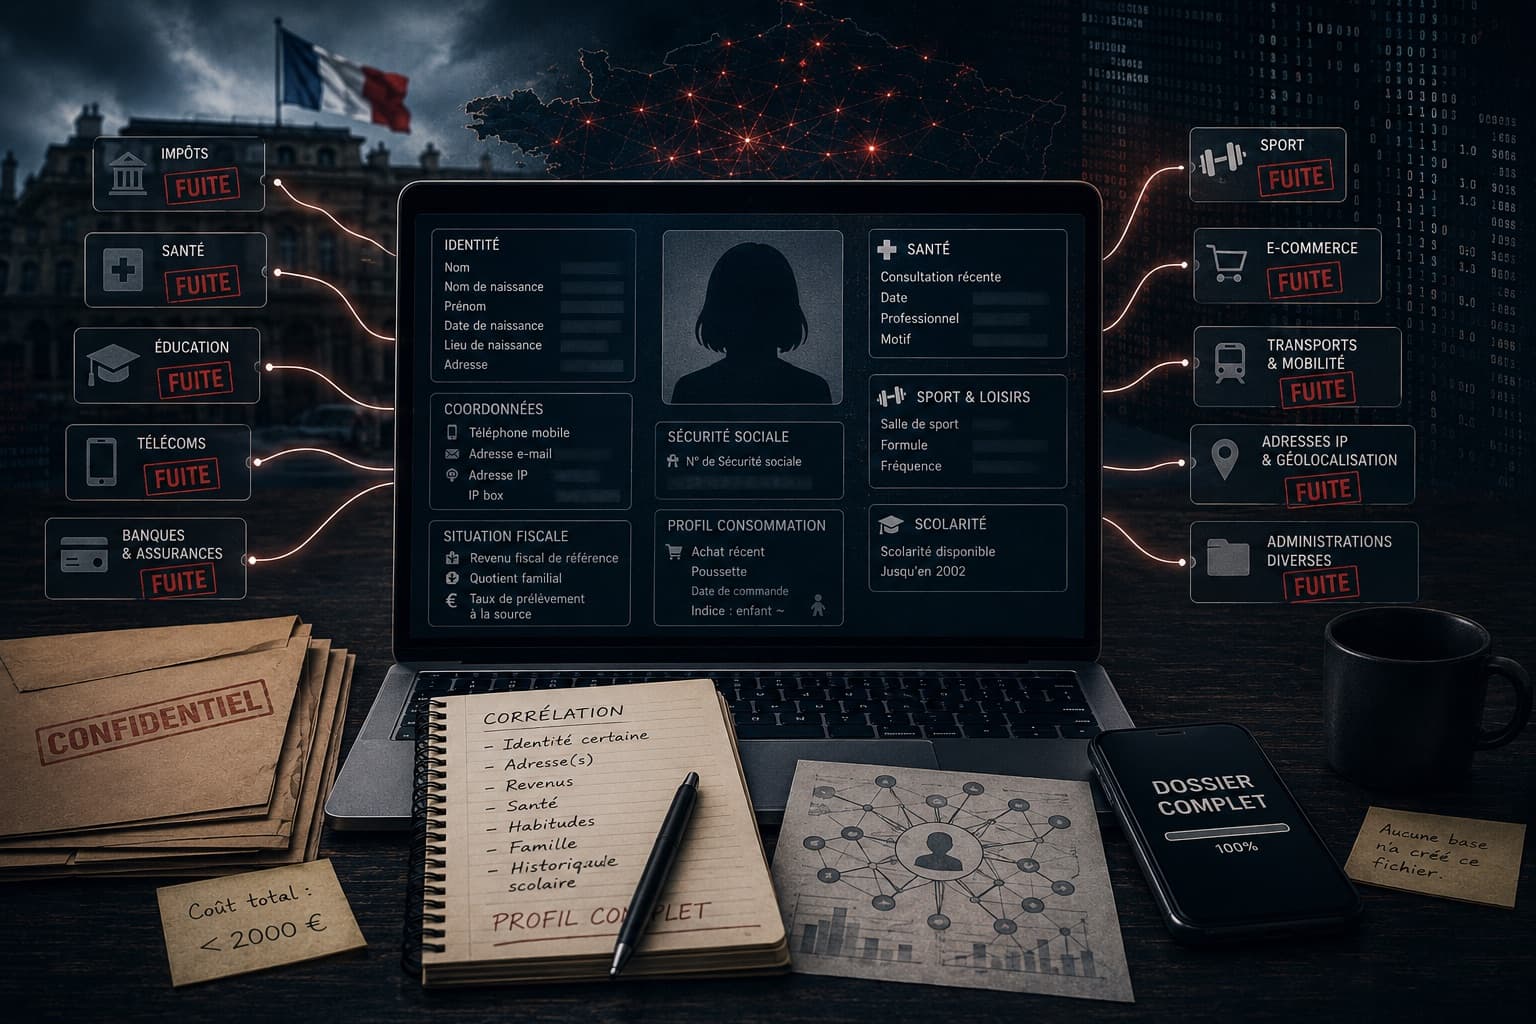 CybersécuritéUne semaine de fuites de données en France : le fichier que personne n'a vouluDu 15 au 22 août 2026, une trentaine d'incidents rendus publics ont assemblé un dossier sur les Français qu'aucune autorité n'aurait autorisé. Pourquoi ça arrive, pourquoi maintenant, ce qu'il faut craindre de la suite.
 CybersécuritéDGFiP : ils le savaient depuis fin juin, vous l'apprenez le 13 aoûtEn février, la DGFiP se fait voler 1,2 million de fiches de FICOBA, le fichier des comptes bancaires des Français, avec les identifiants d'un agent. Fin juin, elle se fait voler 678 000 dossiers fiscaux avec les identifiants d'un agent. Entre les deux, le Premier ministre annonce 200 millions d'euros pour la cybersécurité de l'État.
 Intelligence ArtificielleLe train qu'on ne rattrapera pasLe 1er août, un modèle qu'OpenAI n'a même pas mis en vente livre dix résultats sur des problèmes mathématiques bloqués depuis des décennies, pour deux mille dollars de calcul. Le 2 août, l'Europe met en application son obligation d'écrire « généré par IA » au bas des contenus.
 PolitiqueLe 1er janvier 2027, la France vérifiera l'identité de tous ses adultesLa loi votée le 21 juillet interdit les réseaux sociaux aux moins de quinze ans. Pour l'appliquer, elle impose à quarante millions d'adultes de prouver leur identité avant de prendre la parole. Une seule des deux mesures a été débattue ; c'est l'autre qui restera.
 PolitiqueLe siècle se joue sur la technologie. Nos politiques inventent une taxe au gigaoctet.La taxe sur les flux de données du programme socialiste n'est pas seulement une mauvaise idée. C'est l'aveu d'une classe politique qui, face au basculement technologique du siècle, n'a rien trouvé de mieux que son plus vieux réflexe : chercher ce qui n'est pas encore taxé, et le taxer.
 PolitiqueChat Control : quand le Parlement revote jusqu'à obtenir le bon résultatEn mars, le Parlement européen rejetait Chat Control par 311 voix contre 228. Jeudi, il revote le même texte, sans changement substantiel, avec des règles de vote recalibrées pour garantir son adoption. Récit d'un revote, et de ce qu'il dit de la valeur d'une décision parlementaire.
 TechnologieSoudain, tout le monde est souverainisteLe 12 juin, à 17h21 heure de Washington, le gouvernement américain a envoyé à Anthropic une lettre invoquant la sécurité nationale. Dix-neuf jours plus tard, l'accès était rétabli. Entre les deux, un continent a appris ce que valait sa souveraineté numérique, et un rapport parlementaire a mis un mot dessus.
 CybersécuritéJe n'arrive plus à écouter les podcasts de CISOHier j'en ai lancé un, je l'ai coupé au bout de huit minutes. Je connaissais déjà tout. Et le pire, c'est que je sais exactement pourquoi c'est comme ça, parce que je suis souvent de l'autre côté du micro, étant moi aussi CISO.
 CybersécuritéMicrosoft a tenu deux positions opposées en une semaine. C'est ça, la faille.Pendant que l'industrie refait le procès de la divulgation responsable, une faille qui contourne BitLocker dort toujours sans correctif. Et Microsoft qui a écrit les règles du jeu vient de prouver qu'elle ne les suit que selon son humeur.
 Intelligence ArtificielleLe vibe coding ne doit pas devenir le far westLe vibe coding, c'est génial, mais la plupart des développeurs négligent deux aspects qui, à leur insu, font échouer les projets : la conformité et la sécurité. Comment déployer des applications basées sur l'IA qui tiennent vraiment la route.
 CybersécuritéMythos n'est pas une surprise. Voilà ce que je disais il y a neuf mois.99% des vulnérabilités trouvées par Mythos restent ouvertes. La dette de patching ne date pas d'avril 2026, elle a juste cessé d'être invisible.
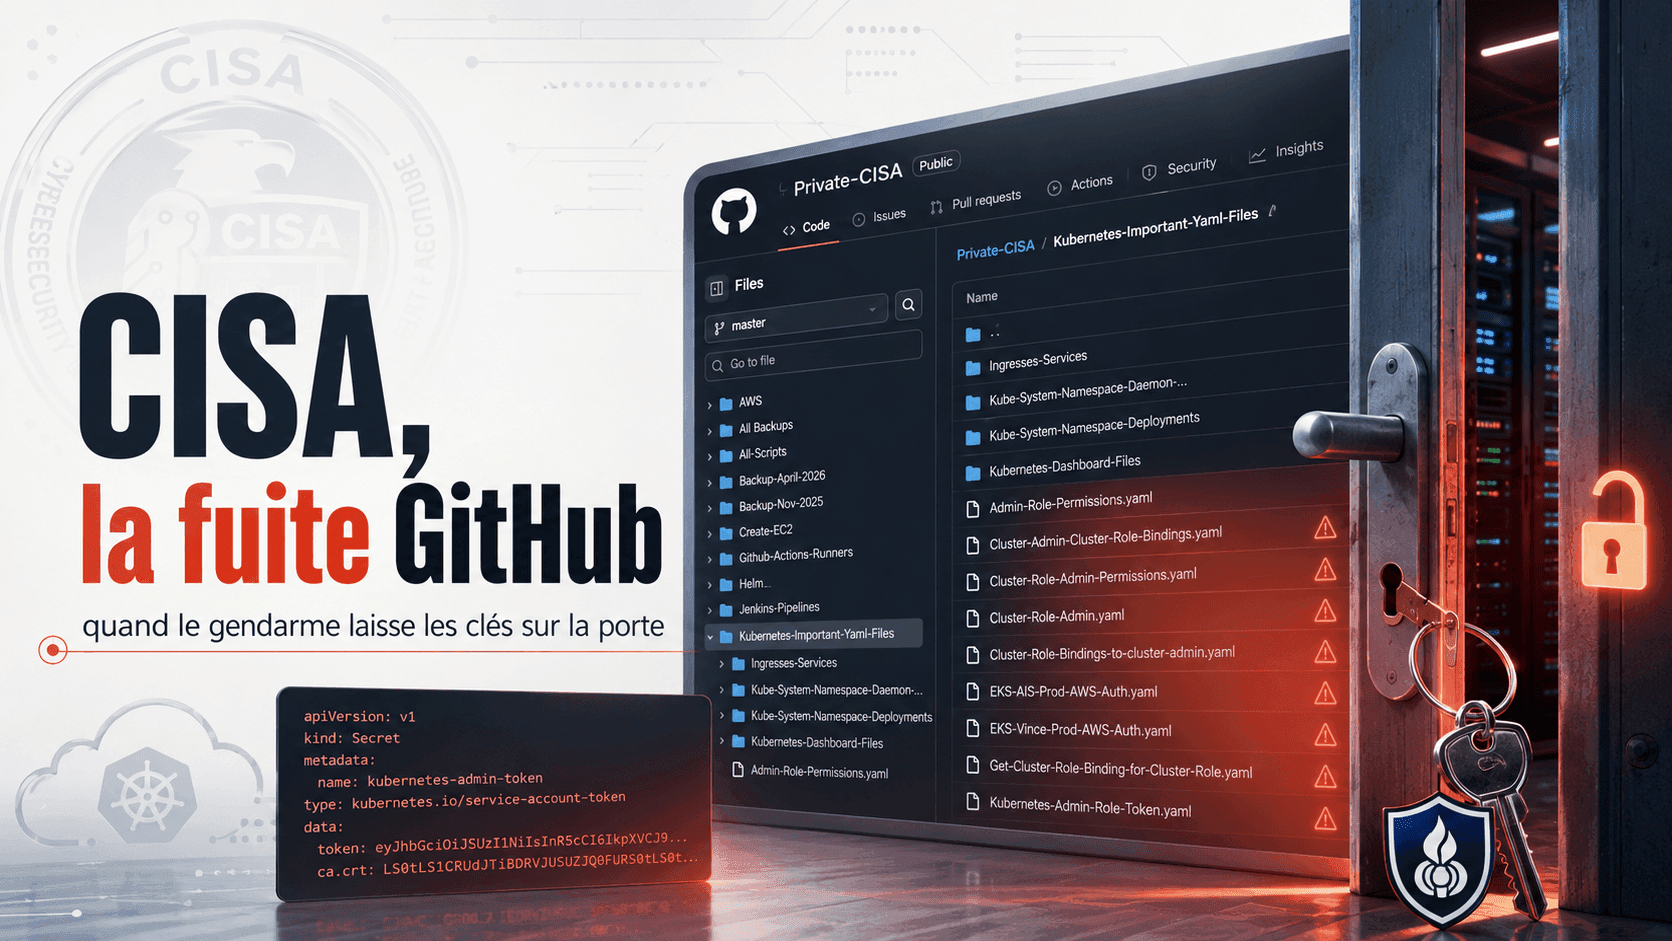 CybersécuritéCISA, la fuite GitHub : quand le gendarme laisse les clés sur la porteCISA, l'agence cyber des USA, a exposé pendant 6 mois ses propres credentials AWS GovCloud sur GitHub public. Anatomie d'une fuite en 7 défaillances.
 CybersécuritéRapport CNIL 2025, lecture d'un régulateur en mutationSous-traitants, IA, interrégulation, chiffres records trompeurs : ce que le rapport annuel 2025 de la CNIL dit vraiment de la régulation en 2026.
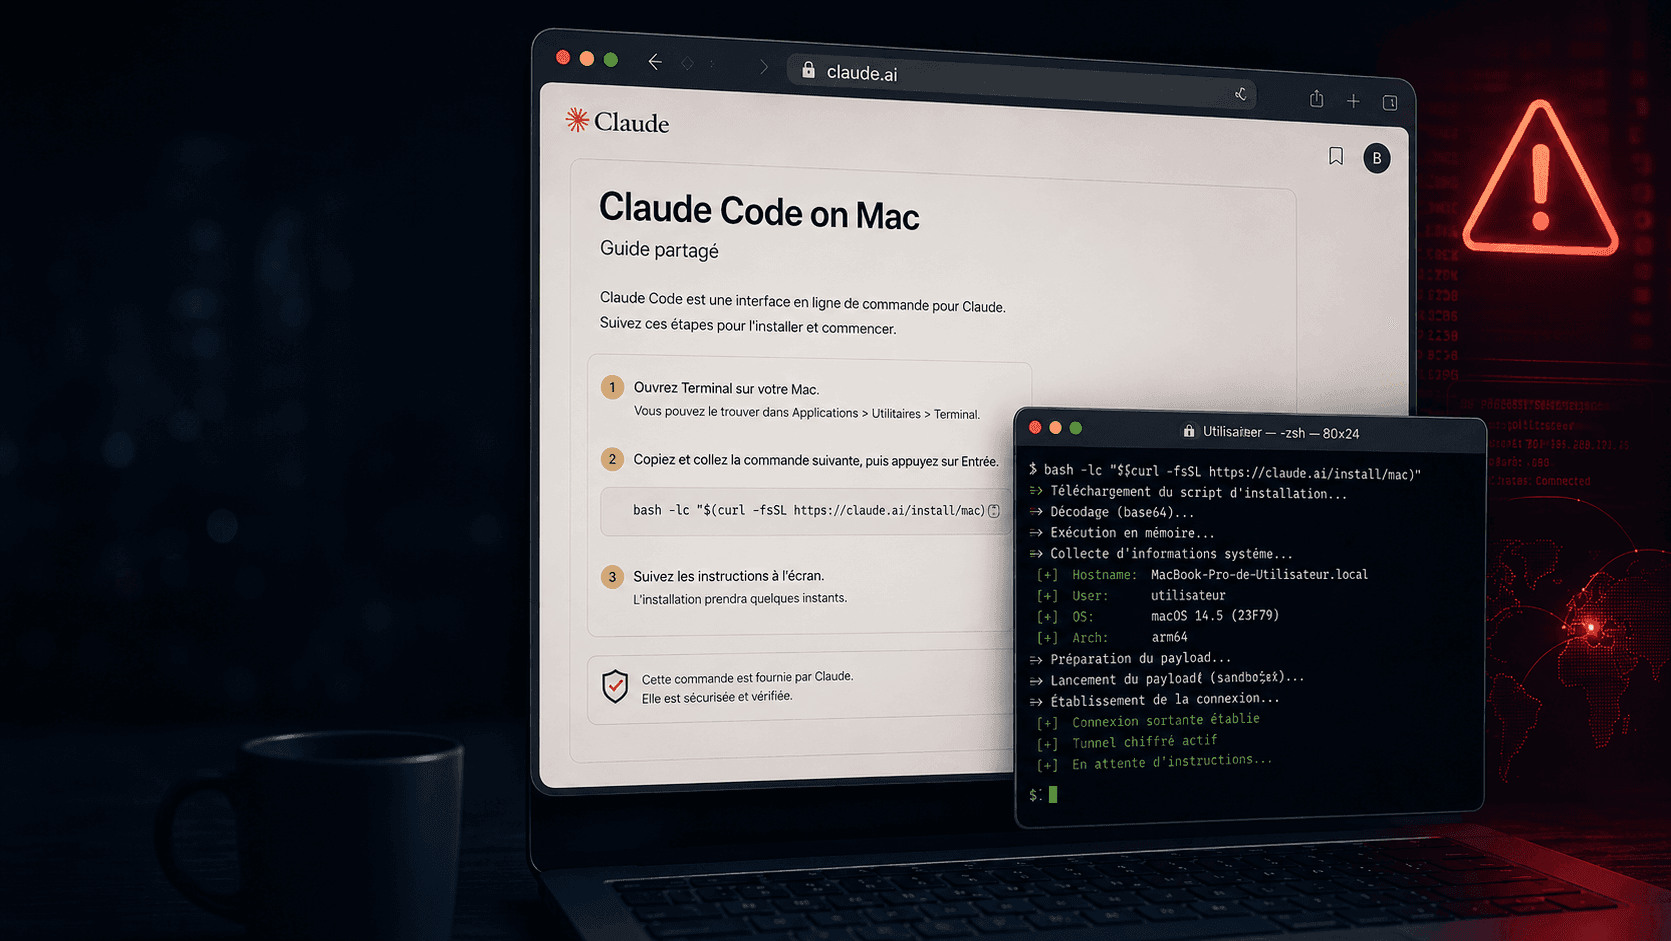 CybersécuritéL'entreprise la plus prudente de l'IA ne sécurise pas ses propres chats Claude partagés.Anthropic refuse l'accès public à Mythos parce que c'est trop dangereux. Pendant ce temps, son propre domaine claude.ai sert de page de phishing via les chats partagés. L'industrie de l'IA investit dans le risque spectaculaire et néglige le risque banal.
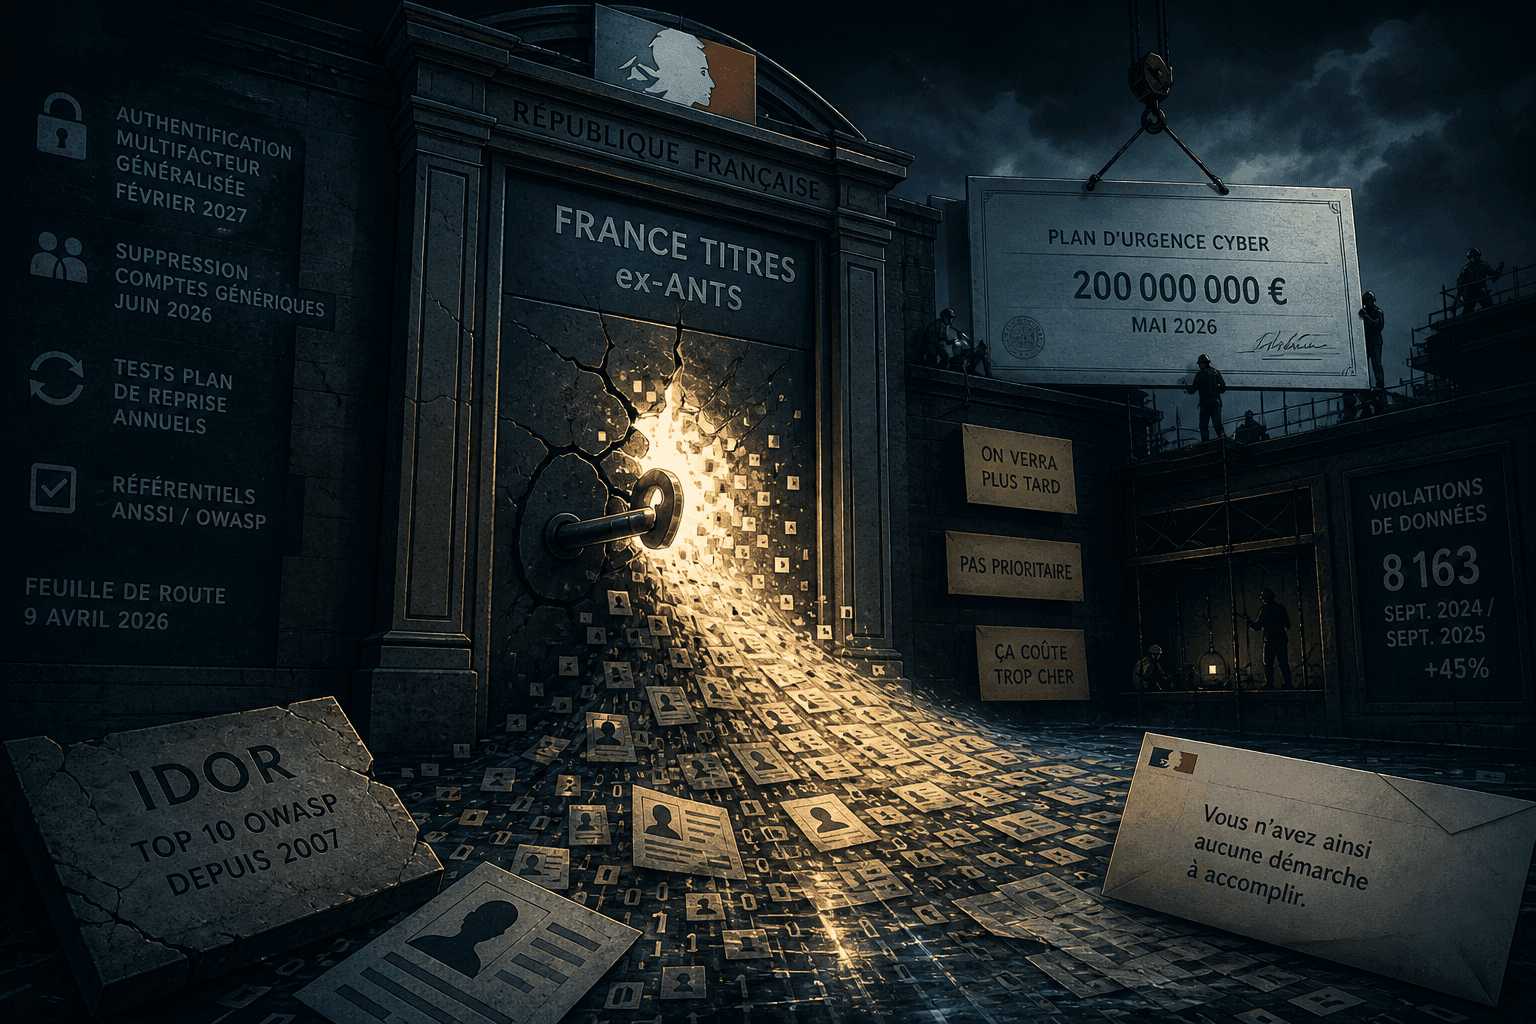 CybersécuritéPiratage de l'ANTS : la faille de 2007, le chèque de 2026, et l'écart qu'aucun chiffre ne combleLecornu parle de "casse du siècle" sur l'ANTS. C'est un casse de TP étudiant. Une faille de 2007. Avec 200 millions d'euros d'effet d'annonce par-dessus.
 CybersécuritéMythos ne change rien. Et c'est exactement le problème.Mythos trouve des milliers de failles dans du code déployé depuis vingt ans. Le vrai scandale n'est pas l'IA. C'est qu'il faille une IA à 20 000 dollars pour découvrir ce que des pratiques d'ingénierie élémentaires auraient dû empêcher.
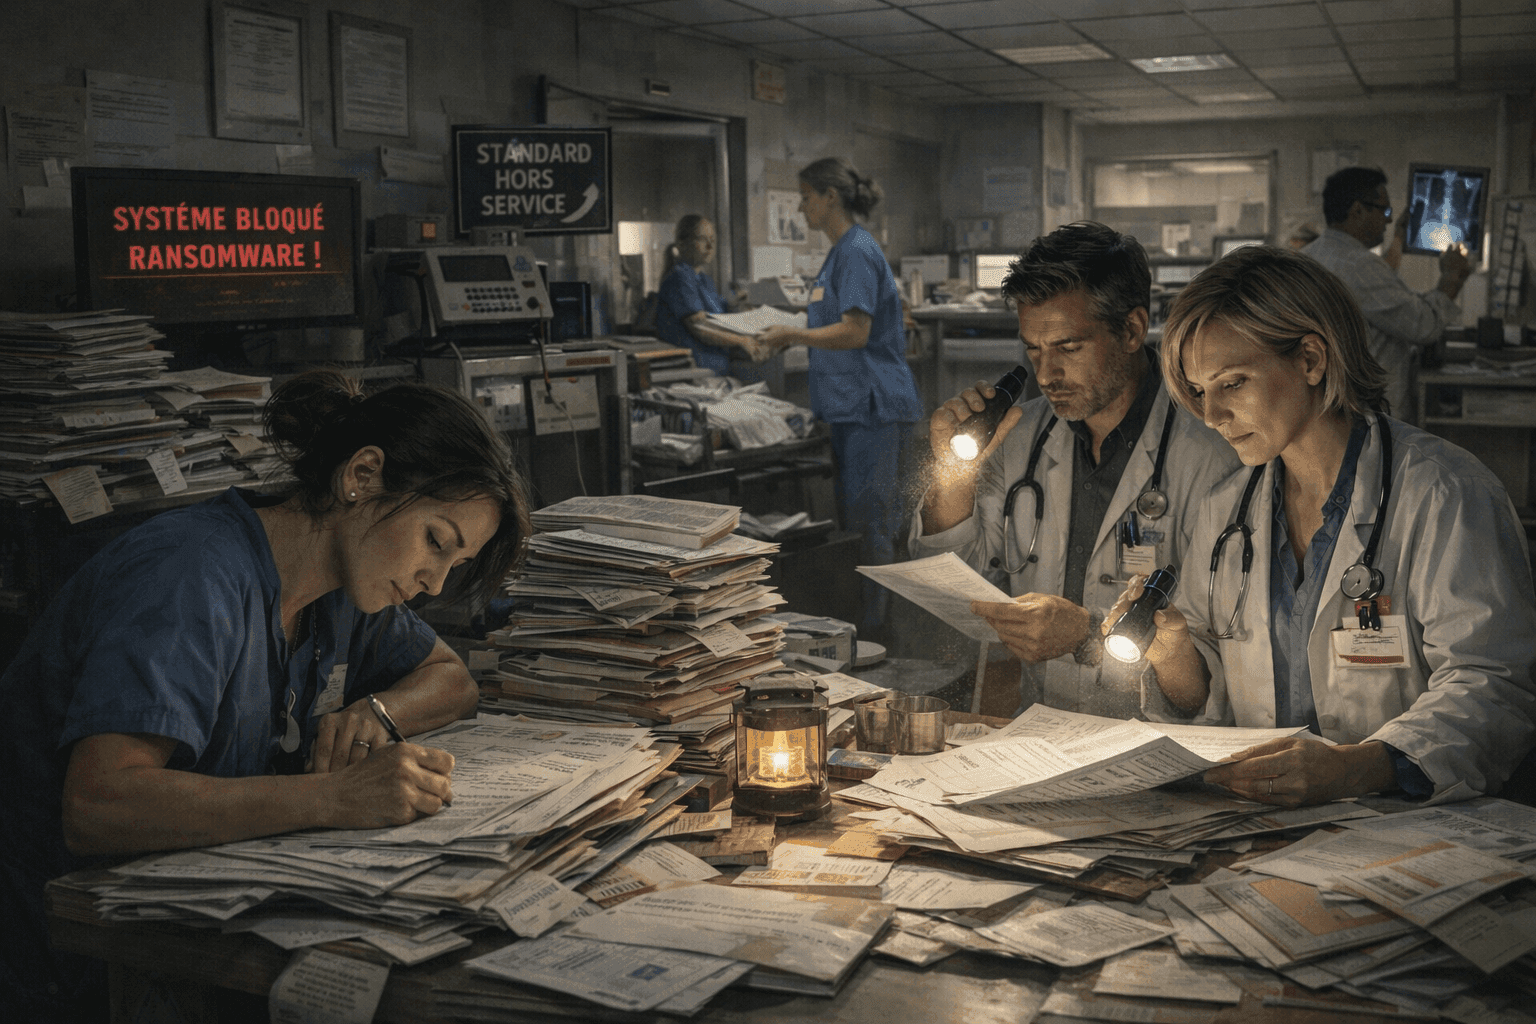 CybersécuritéCe qu'on ne vous dit pas quand un hôpital se fait attaquer.Un hôpital français met deux ans à se relever d'un ransomware. 1 000 postes, 200 applications, des dossiers patients perdus à jamais. J'ai vécu un ransomware en 2018. Ce qui me met en colère, ce n'est pas l'attaque.
 CybersécuritéL'IA et chatbot vous donnent raison. C'est le pire service qu'ils puissent vous rendre.Les chatbots sont conçus pour vous donner raison. Des chercheurs du MIT ont démontré que même un raisonneur parfaitement rationnel tombe dans le piège. Quand votre métier est d'identifier ce qui ne va pas, c'est un problème.
 CybersécuritéVous avez 29 minutes. Vous en perdez déjà 20. Et ce n'est pas Mythos le problèmeVous êtes RSSI. Il est 9h14, mardi matin. Votre SIEM vient de remonter une alerte de mouvement latéral. Vingt minutes plus tard, vous lancez votre première action de confinement. L'attaquant, lui, n'a eu besoin que de 29 minutes pour traverser votre réseau.
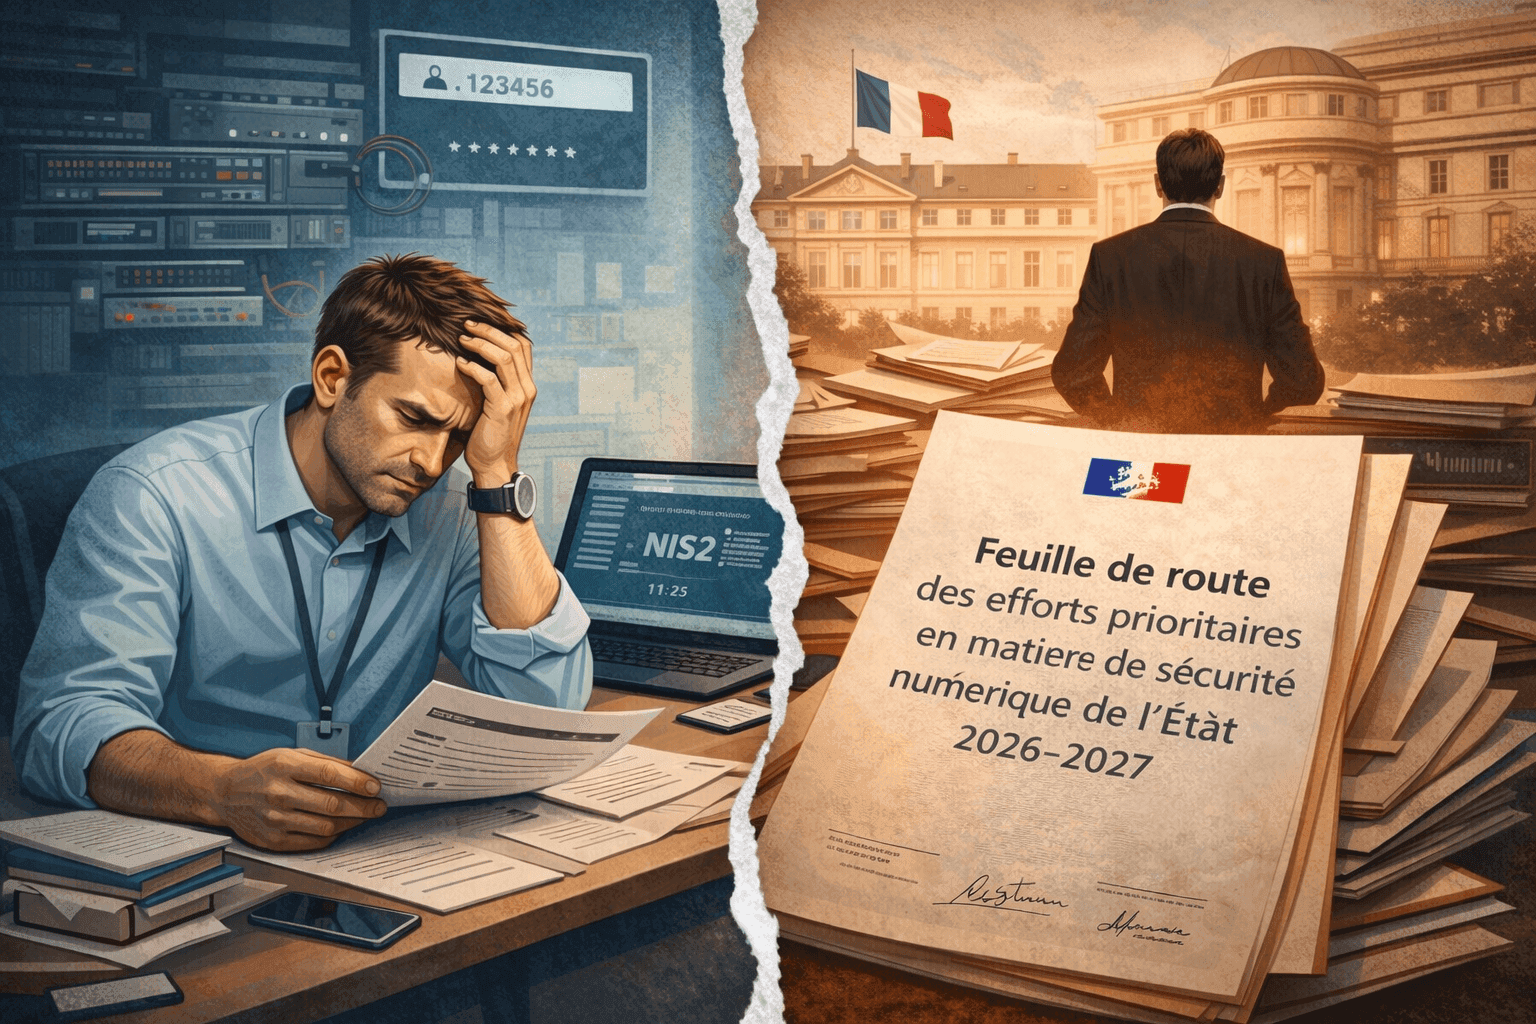 CybersécuritéLa feuille de route cybersécurité de l'État français : le document qui dit tout sans le vouloirUn document officiel atterrit sur votre bureau. Il émane du Premier ministre. Il s'appelle « Feuille de route des efforts prioritaires en matière de sécurité numérique de l'État 2026-2027 ». Vous l'ouvrez.
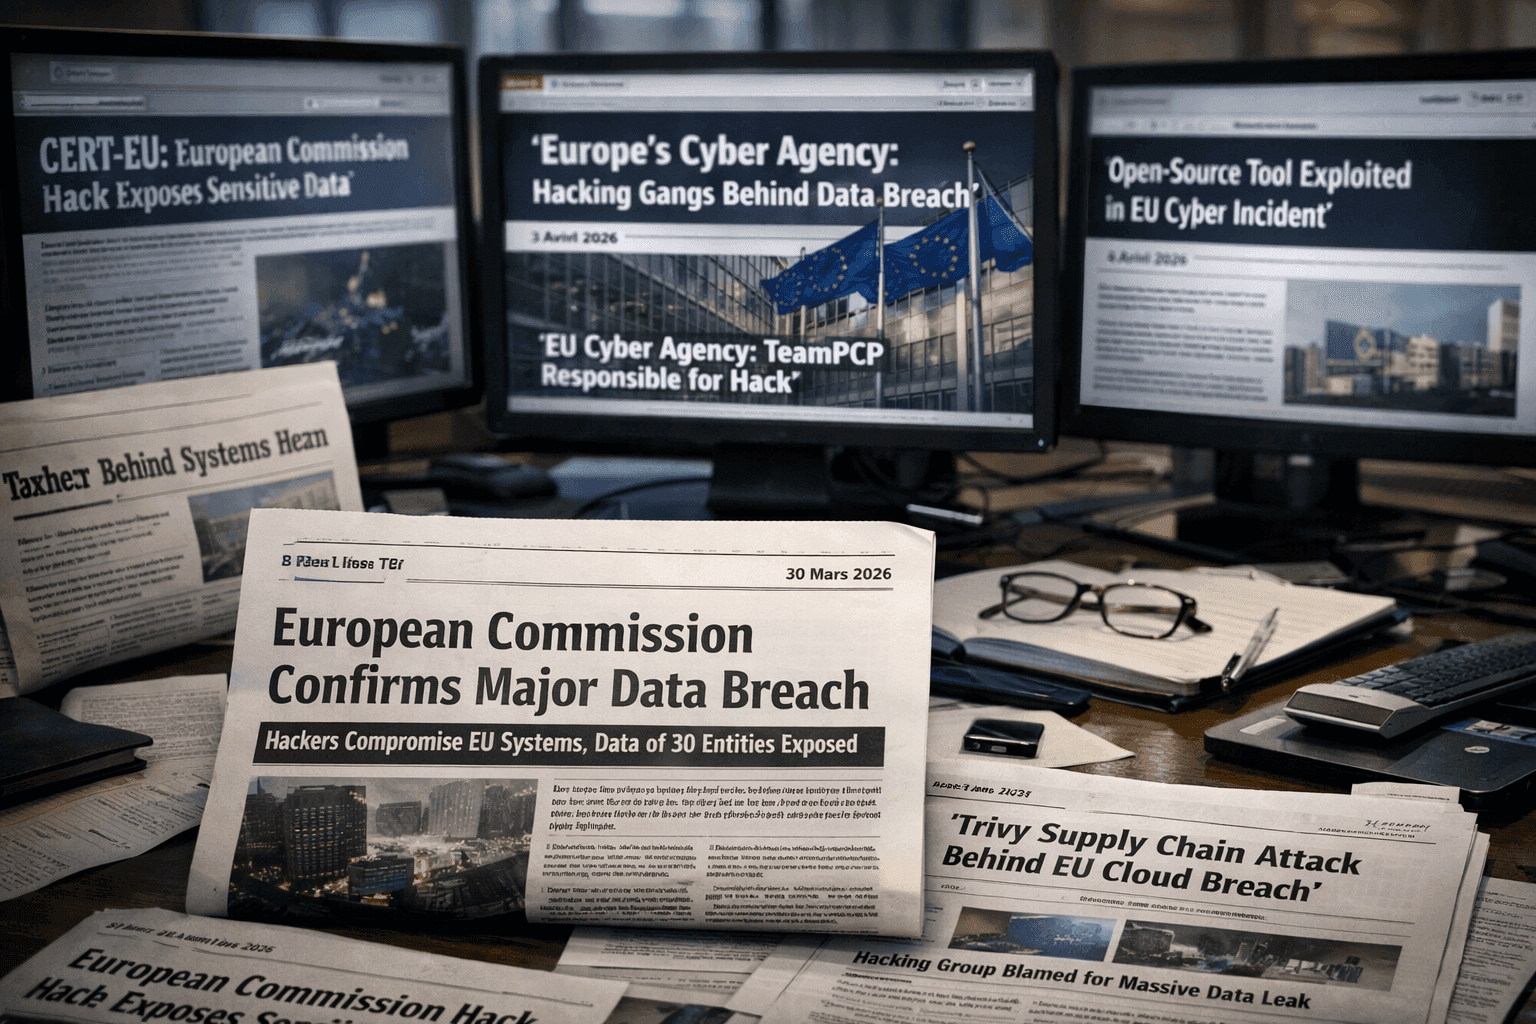 SociétéLa Commission européenne piratée : quand le régulateur devient la preuve de ce qu'il dénonce340 Go de données exfiltrées, 30 entités européennes touchées, des clés DKIM dans la nature. La Commission Européenne qui rédige NIS 2, le Cyber Resilience Act et le règlement sur la cybersolidarité vient de démontrer, à ses dépens, que les directives ne…
 CybersécuritéDelve : quand le compliance « en quelques clics » s'avère être du ventUne startup à 300 millions de dollars accusée de fabriquer des certifications de compliance. Des centaines d'entreprises potentiellement exposées. Et une leçon que le monde de la cybersécurité refuse obstinément d'apprendre.
 SociétéReCyF, backdoors et clés USB : la France en cybersécurité, entre lucidité et anachronismeLa France produit un référentiel cyber de qualité internationale tout en étant incapable de voter la loi qui le rend applicable, parce que la DGSI veut lire vos messages Signal. Et le référentiel lui-même illustre le risque humain par une clé USB en 2026.
 PolitiqueAmazon et l'IA agentique : quand le code échappe aux humainsCe qui se joue chez Amazon depuis quelques semaines dépasse largement l'anecdote technique. C'est un cas d'école, en temps réel, de ce qui arrive quand une organisation pousse l'IA agentique dans ses systèmes critiques sans avoir construit les garde-fous qui vont avec…
 CybersécuritéNIS2 en 2026 - la France à la traîneFévrier 2026 : NIS2 devait être opérationnelle depuis plus d’un an. La France attend toujours sa loi de transposition quand la plupart de ses voisins ont déjà agi, et l’attente du texte est devenue l’excuse. Pendant ce temps, les attaquants ne suivent aucun calendrier.
 CybersécuritéAmende à X, offensive contre Telegram : l'Europe fait la guerre à la liberté numériqueVendredi 5 décembre 2025, la Commission européenne a infligé 120 millions d'euros d'amende à X, la plateforme d'Elon Musk. En apparence : un simple rappel à l'ordre pour non-respect du Digital Services Act (DSA). En réalité ?
 CybersécuritéQuand Internet tousse, tout le monde s'enrhume : pourquoi la panne Cloudflare nous concerne tousLe 18 novembre 2025, une seule panne chez Cloudflare a fait vaciller X, ChatGPT, Instagram, Canva et des milliers de sites bancaires ou marchands. Pas un incident isolé : la démonstration, en temps réel, que notre vie numérique repose sur une poignée d'acteurs.
 CybersécuritéIls refusent de payer une rançon… et financent la cybersécuritéCybersécurité : votre entreprise est paralysée par une cyberattaque. Des données volées, des systèmes bloqués, une rançon exigée. Panique, stress, pression médiatique. E
 CybersécuritéChat Control 2.0 : L'Europe joue avec nos libertés numériquesC'est une petite ligne dans un texte obscur. Un article à peine cité dans la presse grand public. Une réunion à huis clos à Bruxelles.
 CybersécuritéLettre ouverte à Emmanuel Macron - La cybersécurité n'est pas un sujet technique. C'est un devoir d'État.Monsieur le Président Macron. Je ne vous écris pas pour plaider une cause. Je vous écris parce qu'il est temps d'arrêter de faire semblant.
 PolitiqueClé USB et silence d'État : le laxisme numérique a encore frappéSalah Abdeslam, condamné pour les attentats du 13 novembre, a été placé en garde à vue pour possession illicite... d'une clé USB en prison. Quatre clés branchées sur un port qui n'aurait jamais dû fonctionner.EconomieIA dans le tourisme : connectée à tout… sauf à la réalité des risques ?Le tourisme se rue sur l'IA générative : service client, CRM, moteur de réservation. On la branche à tout, mais on ne la branche à aucun cadre. Retour d'un audit, et des risques que presque personne ne regarde.
 CybersécuritéFormer les dirigeants à la cybersécurité ? D'accord. Mais pas comme ça.Aujourd'hui, certaines grandes écoles se félicitent d'intégrer un module cybersécurité dans leurs cursus de management. EM Lyon, HEC, l'ESCP, toutes ont compris que la sécurité numérique est désormais un sujet stratégique. Tant mieux.
 CybersécuritéCybersécurité : pour une souveraineté numérique réelle et citoyenneOn entend beaucoup parler de « souveraineté numérique » depuis quelques années en cybersécurité.
 CybersécuritéL'incident AWS : ce n'était pas une panne, c'était un rappel à la réalitéVenmo, Fortnite, Snapchat, Zoom, Coinbase… tout s'est mis à planter. Pas à cause d'un ransomware, d'une attaque à grande échelle ou d'un conflit géopolitique.
 LeadershipLeadership & chaos : 5 erreurs qu'on voit toujours en crise cyberIl y a des moments où tout s'accélère. Une alerte tombe. Un service s'effondre. Plus rien ne répond. Et là, tout le monde se tourne vers "le management".
 CybersécuritéSouveraineté numérique : au Sénat, on auditionne. Mais on agit quand ?Le Sénat a fait ce qu'il sait faire : tenir une série d'auditions sur la souveraineté numérique. Experts, industriels, représentants de l'État.
Ne ratez pas la prochaine analyse