Une semaine de fuites de données en France : le fichier que personne n'a voulu
Du 15 au 22 août 2026, une trentaine d'incidents rendus publics ont assemblé un dossier sur les Français qu'aucune autorité n'aurait autorisé. Pourquoi ça arrive, pourquoi maintenant, ce qu'il faut craindre de la suite.
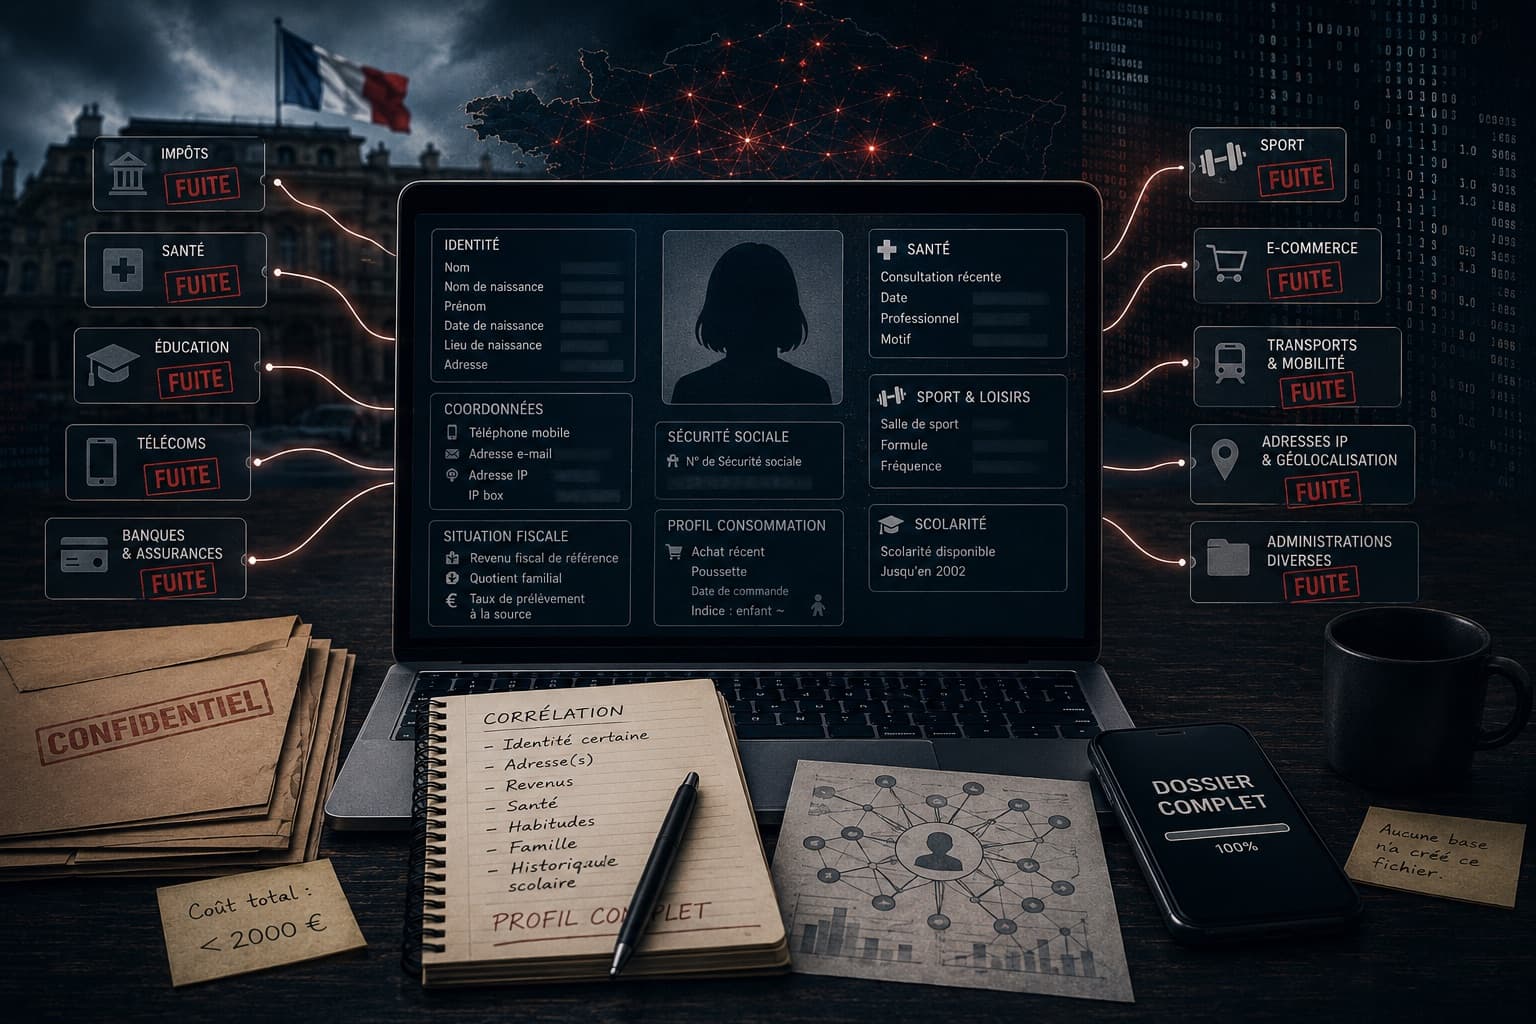
On connaît son adresse, le numéro de téléphone qu'elle donne à sa banque et l'adresse IP de sa box. On connaît son revenu fiscal de référence à l'euro près, son quotient familial et son taux de prélèvement à la source. On sait qu'elle a consulté un spécialiste le mois dernier, on a la date, le nom du praticien et le motif, avec son numéro de Sécurité sociale à côté. On sait dans quelle salle de sport elle va, sous quelle formule, et l'âge de son enfant se déduit sans effort d'une commande de poussette. Si l'on veut remonter, sa scolarité est disponible jusqu'en 2002.
Ce dossier n'existait nulle part il y a huit jours. Aucune administration ne l'a constitué, aucune entreprise ne l'a vendu, et la CNIL aurait refusé en trois minutes un traitement croisant l'imposition, la santé, la scolarité et les habitudes d'achat d'une même personne. Il a été assemblé entre le 15 et le 22 août 2026 à partir d'une dizaine de fuites qui n'ont aucun rapport entre elles, par des gens qui ne se connaissent pas, et il a coûté moins cher qu'une voiture d'occasion.
C'est cela qui s'est produit cette semaine. Pas une vague d'attaques. Un assemblage.
D'où viennent les pièces
J'ai classé la semaine non pas par gravité ni par statut, mais par la seule question qui compte pour comprendre ce qui s'est passé : qui détenait vos données au moment où elles sont sorties.
Ce que l'État a laissé partir
| Organisation | Volume annoncé | Statut |
|---|---|---|
| DGFiP | 678 000 particuliers et professionnels. Environ 200 000 comptes cadastraux au communiqué initial, portés depuis à 1,8 million, plus de 2 millions revendiqués | Confirmée. Intrusions du 26 juin à fin juillet, portail des successions vacantes coupé le 17 août |
| Ministère de l'Éducation nationale | 43 Go, 2 500 fichiers, 346 millions de lignes brutes, de 2002 à juillet 2026 | Revendiquée le 17 août. Le ministère avait reconnu le 31 juillet une intrusion sur un périmètre nettement plus étroit |
| Protection Civile (FNPC) | plus de 525 000 profils et 15 000 photographies, mineurs inclus | Confirmée le 21 août. Plateforme eProtec, intrusion de mars 2026, volume contesté par la fédération |
| Institut de recherche pour le développement | 7 500 personnes, numéros de Sécurité sociale inclus | Confirmée |
Ce que les entreprises avec lesquelles vous avez une relation ont laissé partir
| Organisation | Volume annoncé | Statut |
|---|---|---|
| SFR | 2 104 093 lignes revendiquées, volume non confirmé | Confirmée. Intrusion détectée le 2 juillet sur NOVA, outil interne des raccordements fibre |
| Beauty Success | 5 169 727 enregistrements uniques sur 10,27 millions de lignes brutes | Revendiquée le 21 août |
| Bureau Vallée | environ 4,82 millions d'enregistrements | Revendiquée le 21 août, distincte d'une première revendication du 9 août portant sur 21 921 personnes |
| Allobébé et Made in Bébé | 1 136 058 et 960 000 personnes | Revendiquées le 21 août. Les deux enseignes appartiennent au même groupe, Lulilo |
| Sport 2000, Réserver.fr, Foodtrack, SamBoat, WiziShop, KparK | de 1 194 à 19 495 selon les cas, factures et fichiers de prospection | Confirmées ou revendiquées entre le 16 et le 20 août |
Ce que des fournisseurs dont vous ignoriez l'existence ont laissé partir
| Organisation | Volume annoncé | Statut |
|---|---|---|
| Alaxione, plateforme de rendez-vous médicaux | 6,8 millions de profils, 10,1 millions de rendez-vous, environ 70 000 numéros de Sécurité sociale | Intrusion reconnue, périmètre contesté : l'entreprise évoque un serveur de test |
| Xplor Resamania, gestion de salles de sport | 5 273 884 enregistrements, plus de 1 200 clubs dont Fitness Park, Gigafit, Magic Form, Domyos | Accès confirmé sur une ancienne version. Identifiants, IBAN et données de santé dans certains cas |
| BlgCloud, éditeur d'ERP | 159 environnements clients revendiqués sur environ 230. Publications en série : Lenormant, Taveau, Clenet, Actis Location, Bergerat Rent | Compromission confirmée fin juillet, mais sur 13 instances exfiltrées selon l'éditeur |
| Prestataire technique de Suez Eau France | non communiqué. RIB, pièces d'identité, documents contractuels | Confirmée |
| Prestataire de conciergerie de John Paul | 4 179 clients Visa Infinite et Platinum | Confirmée |
S'ajoutent cinq revendications de rançongiciels sur la même semaine, dont Experts Entreprendre et Capgemini Engineering par le groupe Everest, Philippe Hottinguer Finance par Qilin.
Une chose saute aux yeux quand on regarde les auteurs. ZeroBytes revendique la DGFiP, l'Éducation nationale, SFR et Sport 2000, mais Xplor Resamania c'est 84City, Beauty Success c'est « misere », Allobébé c'est ChimeraZ, Alaxione c'est Angel_Batista, sans compter quatre groupes de rançongiciels distincts. Ce n'est donc pas une campagne. C'est un écosystème dans lequel des acteurs qui ne se coordonnent pas produisent, par accumulation, un résultat que personne n'a planifié.
Personne ne sait compter
Reprenez le tableau et regardez la colonne des volumes. Presque tous ces chiffres viennent des attaquants eux-mêmes, et ils comptent des lignes de base de données, pas des êtres humains. Une personne qui a passé quatre commandes apparaît quatre fois. Le cas de Bureau Vallée est devenu l'exemple canonique : le 9 août, l'attaquant précisait lui-même que ses 55 949 enregistrements correspondaient à 21 921 personnes distinctes, et la reprise médiatique a retenu le premier chiffre.
Quand une organisation confirme, l'écart est souvent brutal. BlgCloud reconnaît treize instances clientes exfiltrées quand l'attaquant en revendique cent cinquante-neuf.
Il n'existe pourtant aucune source française capable de trancher. L'inventaire public le plus complet des fuites de ce pays est tenu par deux sites indépendants, FrenchBreaches et Fuites Infos, pas par une autorité. La CNIL, elle, recense des notifications, ce qui n'est pas la même chose : 6 167 en 2025, mais son propre bilan précise que les incidents Weda et Harvest ont généré à eux seuls plus de 11 600 notifications d'entreprises clientes pour ce qui était, à chaque fois, un incident unique, si bien qu'elle les a écartés du décompte. Et les 43,4 millions de comptes français compromis au premier semestre 2026 qui circulent partout sont des adresses e-mail comptabilisées à chaque réapparition, une même adresse figurant en moyenne dans trois fuites distinctes.
Aucun chiffre français ne répond aujourd'hui à la question : combien de personnes, combien de fois, et lesquelles. C'est le premier symptôme, et il précède tous les autres.
Aucune porte n'a été forcée
Il n'y a pas une faille zero-day dans cette liste. Pas une seule.
À la DGFiP, l'attaquant est entré avec les identifiants d'un agent et ceux d'un tiers habilité ; en février déjà, sur FICOBA, c'étaient ceux d'un fonctionnaire extérieur à la maison disposant d'accès interministériels. À l'Éducation nationale, un compte professionnel usurpé. Chez SFR, un compte compromis sur un portail interne. Chez Bureau Vallée et Réserver.fr, une API qui répondait sans rien vérifier. Chez Clenet, un formulaire de création de comptes d'extranet qui acceptait des adresses jetables.
Le niveau technique nécessaire pour reproduire l'intégralité de la semaine avoisine zéro, et c'est précisément le problème. Quand aucune compétence rare n'est requise, la seule variable qui reste est le nombre de personnes qui essaient.
Vous n'avez jamais choisi BlgCloud
Vous ne connaissiez pas ce nom il y a dix jours. Vous ne connaissiez pas davantage Xplor Resamania, ni Alaxione, ni le prestataire de conciergerie de votre banque, ni celui qui gère les raccordements de votre distributeur d'eau. Ils détiennent pourtant vos données, parce que l'organisation avec laquelle vous aviez effectivement une relation les leur a confiées, et parce que mutualiser un ERP ou une plateforme de réservation est parfaitement rationnel du point de vue de chacune des entreprises concernées.
La conséquence l'est beaucoup moins. Une compromission chez l'éditeur produit mécaniquement des dizaines de victimes simultanées, et vous n'aviez aucun moyen de le savoir, ni aucun moyen de vous y opposer. La CNIL l'écrit désormais sans détour dans son bilan : les violations sont de plus en plus massives et impliquent souvent des prestataires, plus petits et moins bien outillés.
Dans les évaluations que nous menons chez nos clients, la question qui reste presque toujours sans réponse n'est pas « êtes-vous conforme ». C'est « que sortirait-il exactement si un compte légitime était compromis ce soir, et depuis combien d'endroits ». Le périmètre que vous défendez n'est plus celui qui détient vos données.
Ce n'est pas maintenant
On me demande depuis huit jours pourquoi cela arrive maintenant. La réponse honnête est que ce n'est pas maintenant.
SFR a détecté l'intrusion le 2 juillet et prévenu ses abonnés le 20 août. La Protection Civile a été attaquée en mars et l'a découvert à la mi-août. Les extractions à la DGFiP courent de fin juin à fin juillet, et le pays l'a appris le 12 août parce qu'un criminel l'a annoncé. Ce que vous regardez cet été, ce sont les événements du printemps qui remontent enfin à la surface. Ce n'est pas la vague qui a commencé, c'est le délai entre le vol et l'aveu qui s'est effondré.
Ce qui a changé, en revanche, c'est le prix. Le duo ZeroBytes affirme avoir cédé le fichier fiscal à deux acheteurs pour un montant se chiffrant en milliers d'euros. La base d'Alaxione, avec ses rendez-vous médicaux et ses numéros de Sécurité sociale, est proposée à cinq mille dollars. Bureau Vallée a été diffusé gratuitement. Quand le profil fiscal complet de 678 000 contribuables vaut moins qu'une berline d'occasion, l'attaquant cesse de cibler et se contente de ramasser.
Interrogé sur sa méthode, l'un des deux membres de ZeroBytes l'a résumée en quatre mots : « je trouve et je fais ». Le hacker éthique Baptiste Robert évoque à leur sujet le profil de jeunes gens agissant depuis leur domicile avec l'aide d'outils d'intelligence artificielle. Une ancienne puissance mondiale s'est fait vider ses fichiers par deux garçons qui s'ennuyaient et par un scanner automatisé.
Ajoutez à cela le fait que la directive NIS2, qui aurait dû être transposée avant le 17 octobre 2024, attend toujours son passage en séance publique à l'Assemblée, désormais espéré pour septembre 2026. Vingt-deux mois pendant lesquels quinze mille organisations se préparent à leurs frais à une loi que le pays qui la leur impose n'a pas trouvé le temps d'adopter.
Le fichier sans responsable de traitement
Le risque immédiat est connu et il a déjà commencé. La DGFiP a écrit à 678 000 personnes à partir du 17 août, SFR à ses abonnés le 20. Les escrocs connaissent le prétexte, le calendrier, et disposent désormais du revenu fiscal exact de leurs cibles. Un faux message annonçant un trop-perçu, avec les bons chiffres au bon moment, ne se détecte pas au bon sens.
Mais le danger réel de cette semaine n'est dans aucune de ces fuites prise isolément, et je n'ai vu ce point formulé nulle part depuis dix jours. Il est dans leur recomposition.
Revenez au dossier du début de cet article. Chacune de ses pièces provient d'une organisation différente, qui ignorait l'existence des autres, et dont aucune n'a jamais détenu la combinaison complète. Aucune n'y aurait d'ailleurs été autorisée. Ce fichier existe pourtant, il n'a pas de finalité déclarée, pas de durée de conservation, pas de responsable de traitement, et personne au monde ne peut en demander l'effacement.
C'est un changement de nature, pas d'échelle. Une fuite de coordonnées produit du spam. Un jeu de données recomposé produit du ciblage, c'est-à-dire la capacité d'écrire à quelqu'un un message qu'aucune vigilance raisonnable ne permet de distinguer d'un message légitime. Continuer à demander aux citoyens d'être prudents revient dès lors à leur demander de détecter l'indétectable, puis à leur faire porter la responsabilité de l'échec.
La suite institutionnelle, elle, est prévisible parce qu'on l'a déjà vue trois fois cette année. Le Premier ministre a demandé le 17 août un audit approfondi à l'ANSSI, puis le 19 la constitution d'une nouvelle unité cyber, en reconnaissant que « peu de ministères sont au niveau requis » et en lançant sur X un « arrêtons de découvrir la lune à chaque cyberattaque » qui aurait davantage de force s'il n'arrivait pas après l'ANTS, après FICOBA, après ÉduConnect et après la DGFiP. L'ANSSI rendra ses conclusions, elles diront authentification forte, revue des habilitations, quotas d'extraction, surveillance des volumes anormaux. Rien qui ne figure déjà dans des rapports parlementaires depuis dix ans. Puis viendra une enveloppe, et une organisation qui n'arbitre pas la transformera en projets, donc en applications, en interfaces, en comptes de service, c'est-à-dire en surface d'attaque supplémentaire.
Le déclassement
Le déclassement dont il est question ici ne se mesure pas au nombre de fichiers volés, mais à la position dans laquelle un pays se retrouve vis-à-vis de ses propres données. La France détient des fichiers qu'elle ne sait pas protéger, impose à quinze mille organisations un texte qu'elle n'a pas voté, apprend ses pertes par des forums criminels, et confie de fait le recensement de ces pertes à deux sites tenus par des passionnés. Elle n'est plus l'auteur de ses fichiers. Elle en est devenue le sujet.
Sur le plan personnel, l'honnêteté commande de dire que l'hygiène individuelle ne répare rien de tout cela. Un gestionnaire de mots de passe, l'authentification à deux facteurs sur votre messagerie avant tout le reste, et le réflexe de ne jamais agir depuis un message entrant mais de reprendre soi-même le chemin officiel : aucun de ces gestes n'aurait empêché la moindre ligne de sortir cette semaine, tous réduisent ce qu'on pourra en faire contre vous.
Le fichier le plus complet sur les Français ne relève plus de la République. Il se négocie quelques milliers d'euros, et il ne sera jamais supprimé.
Sources
- FrenchBreaches, annuaire des fuites de données françaises, consulté le 22 août 2026, https://frenchbreaches.com/
- Fuites Infos, https://fuitesinfos.fr/articles/
- Ministère de l'Économie, communiqué FICOBA du 18 février 2026, https://www.economie.gouv.fr/actualites/ficoba-tout-savoir-lacces-illegitime-au-fichier-national-des-comptes-bancaires
- CNIL, rapport annuel 2025, publié le 18 mai 2026, https://www.cnil.fr/fr/rapport-annuel-2025
- France 24 et AFP, sur la nouvelle unité cyber demandée le 19 août 2026, https://www.france24.com/fr/france/20260819-piratage-du-fisc-l-ex%C3%A9cutif-veut-une-nouvelle-unit%C3%A9-pour-lutter-contre-les-cyberattaques
- IT-Connect, sur l'incident SFR et l'outil NOVA, https://www.it-connect.fr/sfr-fuite-donnees-abonnes-fibre-nova/
- Cyberattaque.org, analyses BlgCloud et Alaxione, https://www.cyberattaque.org/
- Ostraca, « Lire une revendication de fuite de données », https://blog.ostraca.fr/blog/lire-une-revendication-de-fuite-de-donnees/
- Surfshark, Global Data Breach Map, premier semestre 2026
- ANSSI, avancement de la transposition de NIS2, https://aide.monespacenis2.cyber.gouv.fr/
Questions fréquentes
Comment savoir si je suis concerné ?
Vérifiez votre adresse sur Have I Been Pwned et activez les alertes. Les organisations ont l'obligation de notifier individuellement en cas de risque élevé, mais les délais observés cette semaine vont de sept semaines à cinq mois. L'absence de courrier ne prouve rien.
Les chiffres annoncés sont-ils fiables ?
Rarement. La quasi-totalité viennent des attaquants et se comptent en lignes, pas en personnes. Quand l'organisation confirme, le chiffre est généralement très inférieur.
Que faire si mes données fiscales sont dans le lot ?
N'entreprenez jamais rien depuis un message reçu. Aucune administration ne demande de coordonnées bancaires par courriel ou par téléphone. Connectez-vous vous-même à votre espace personnel. Pour une fraude à la carte, signalez sur Perceval ; pour être guidé, cybermalveillance.gouv.fr.
Est-ce le même groupe derrière tout cela ?
Non. Au moins cinq pseudonymes distincts et quatre groupes de rançongiciels sur la seule semaine. ZeroBytes est le plus visible parce qu'il communique, pas parce qu'il est le plus actif.
NIS2 aurait-elle changé quelque chose ?
Sur ces incidents précis, probablement peu. Sur la durée, oui : sécurité de la chaîne d'approvisionnement, notification en 24 heures, responsabilité personnelle des dirigeants. Le texte français n'est toujours pas voté.
L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».
Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.