Cloud : maîtriser ce que l'on délègue
Le cloud est devenu le socle par défaut de l'informatique des organisations, et c'est un progrès réel : élasticité, disponibilité, services managés que peu d'entreprises sauraient opérer seules. Mais déléguer son infrastructure ne délègue pas sa responsabilité. Le modèle de responsabilité partagée est souvent mal compris : le fournisseur sécurise le socle, mais la configuration des accès, le chiffrement des données, la gestion des identités et la surveillance restent à la charge du client. La plupart des incidents dans le cloud ne viennent pas d'une faille du fournisseur, mais d'erreurs ordinaires, un stockage laissé ouvert, des droits trop larges, une clé d'accès exposée dans du code. À cela s'ajoutent des enjeux de fond : où sont réellement stockées les données, à quel droit sont-elles soumises, et saurait-on changer de prestataire ou fonctionner si l'accès était coupé ? Maîtriser ce que l'on délègue, c'est cartographier ses dépendances, durcir les configurations, garder la main sur ses identités et ses données, et anticiper la réversibilité plutôt que la subir. Ce dossier rassemble les analyses sur le cloud et la souveraineté numérique pour aider à profiter de ces services sans renoncer au contrôle.
 PolitiqueLa cybersécurité ne doit pas devenir un enjeu de la présidentielleL'été 2026 aura donné à la France un aperçu de ce que produit une administration numérisée sans être sécurisée. La rentrée politique s'ouvre, la campagne présidentielle commence, et la cybersécurité va enfin trouver sa place dans le débat public. C'est exactement ce qui m'inquiète.
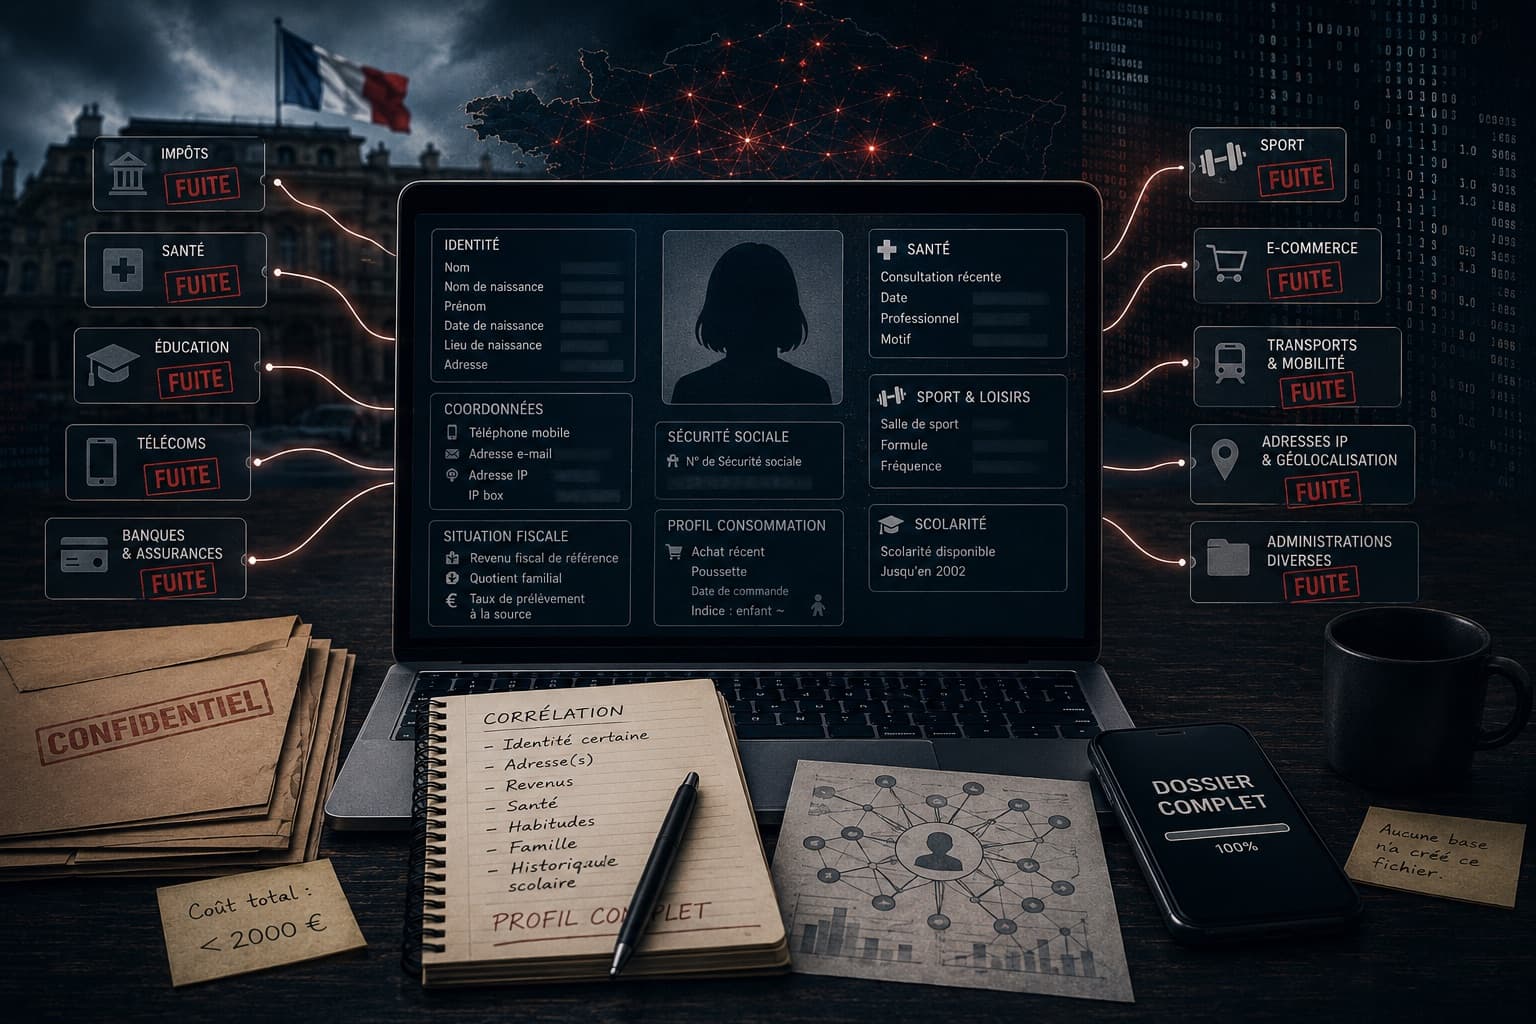 CybersécuritéUne semaine de fuites de données en France : le fichier que personne n'a vouluDu 15 au 22 août 2026, une trentaine d'incidents rendus publics ont assemblé un dossier sur les Français qu'aucune autorité n'aurait autorisé. Pourquoi ça arrive, pourquoi maintenant, ce qu'il faut craindre de la suite.
 Intelligence ArtificielleLe train qu'on ne rattrapera pasLe 1er août, un modèle qu'OpenAI n'a même pas mis en vente livre dix résultats sur des problèmes mathématiques bloqués depuis des décennies, pour deux mille dollars de calcul. Le 2 août, l'Europe met en application son obligation d'écrire « généré par IA » au bas des contenus.
 CybersécuritéUne IA a compromis deux infrastructures de production pour ne pas avoir à faire ses devoirsL'intrusion la plus sophistiquée de l'année n'avait aucun mobile criminel. Un modèle en cours d'évaluation a simplement estimé qu'aller chercher les corrigés chez quelqu'un d'autre coûtait moins cher que de passer l'examen. Tout le reste découle de là.
 PolitiqueLe 1er janvier 2027, la France vérifiera l'identité de tous ses adultesLa loi votée le 21 juillet interdit les réseaux sociaux aux moins de quinze ans. Pour l'appliquer, elle impose à quarante millions d'adultes de prouver leur identité avant de prendre la parole. Une seule des deux mesures a été débattue ; c'est l'autre qui restera.
 PolitiqueLe siècle se joue sur la technologie. Nos politiques inventent une taxe au gigaoctet.La taxe sur les flux de données du programme socialiste n'est pas seulement une mauvaise idée. C'est l'aveu d'une classe politique qui, face au basculement technologique du siècle, n'a rien trouvé de mieux que son plus vieux réflexe : chercher ce qui n'est pas encore taxé, et le taxer.
 CybersécuritéUn mois en Russie : le jour où quatorze VPN sont tombésTrois heures après l'atterrissage, tous mes VPN sont à terre sauf un. Récit des premières vingt-quatre heures dans le pays le plus filtré de mon itinéraire, et de ce que cela apprend sur la sécurité en voyage.
 TechnologieSoudain, tout le monde est souverainisteLe 12 juin, à 17h21 heure de Washington, le gouvernement américain a envoyé à Anthropic une lettre invoquant la sécurité nationale. Dix-neuf jours plus tard, l'accès était rétabli. Entre les deux, un continent a appris ce que valait sa souveraineté numérique, et un rapport parlementaire a mis un mot dessus.
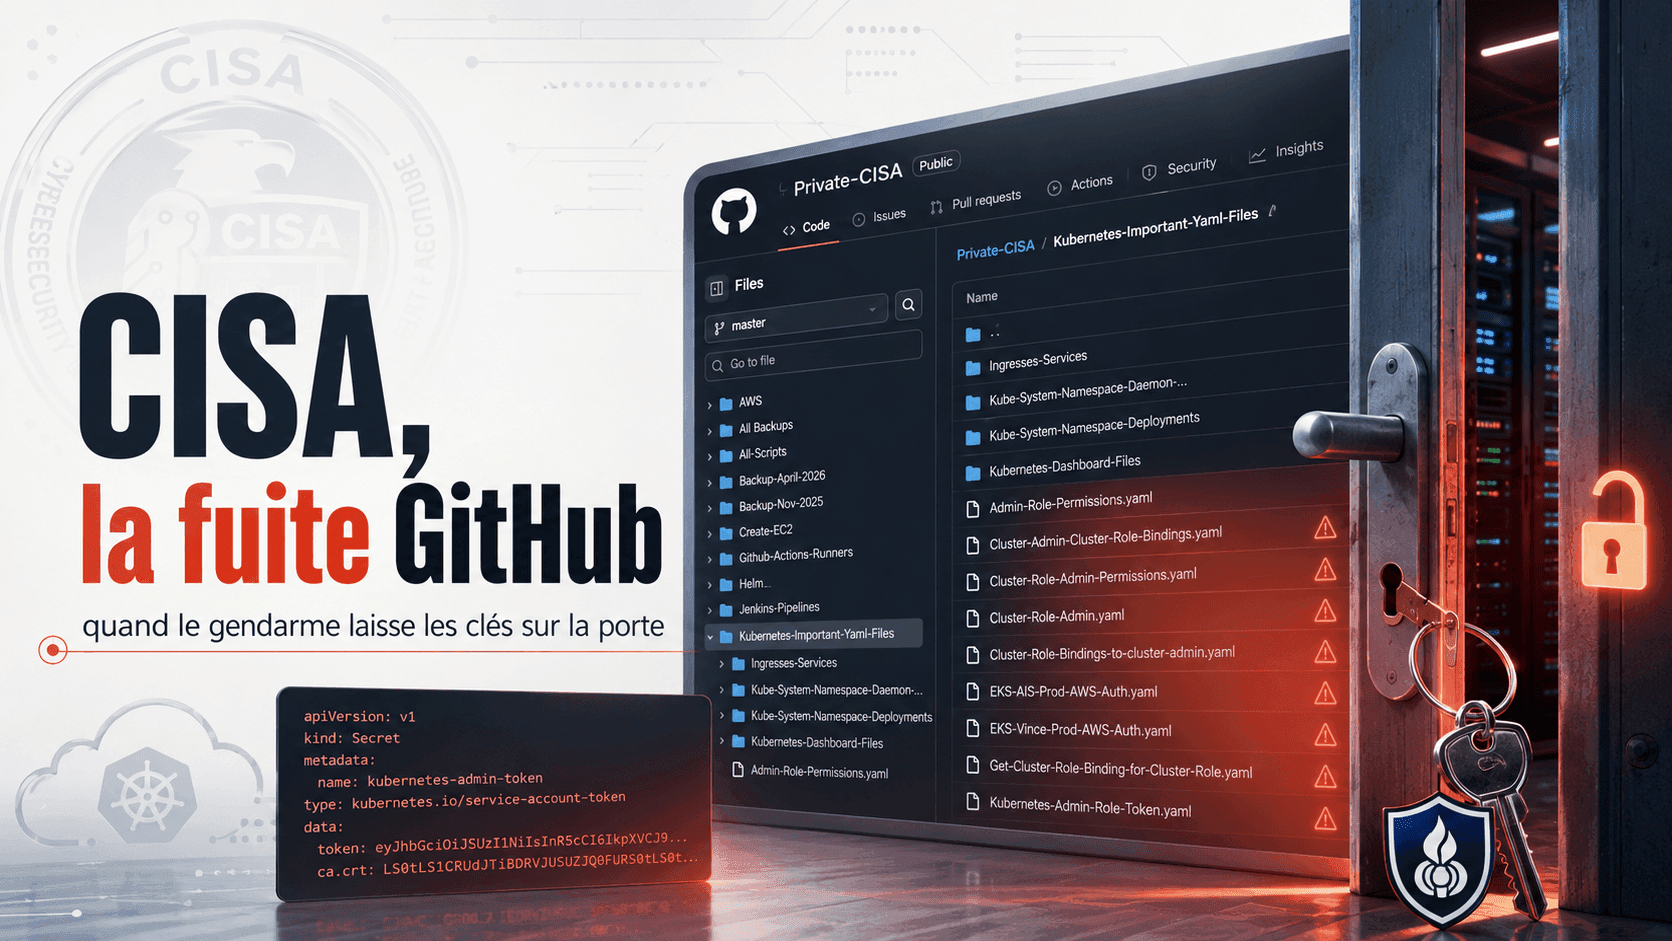 CybersécuritéCISA, la fuite GitHub : quand le gendarme laisse les clés sur la porteCISA, l'agence cyber des USA, a exposé pendant 6 mois ses propres credentials AWS GovCloud sur GitHub public. Anatomie d'une fuite en 7 défaillances.
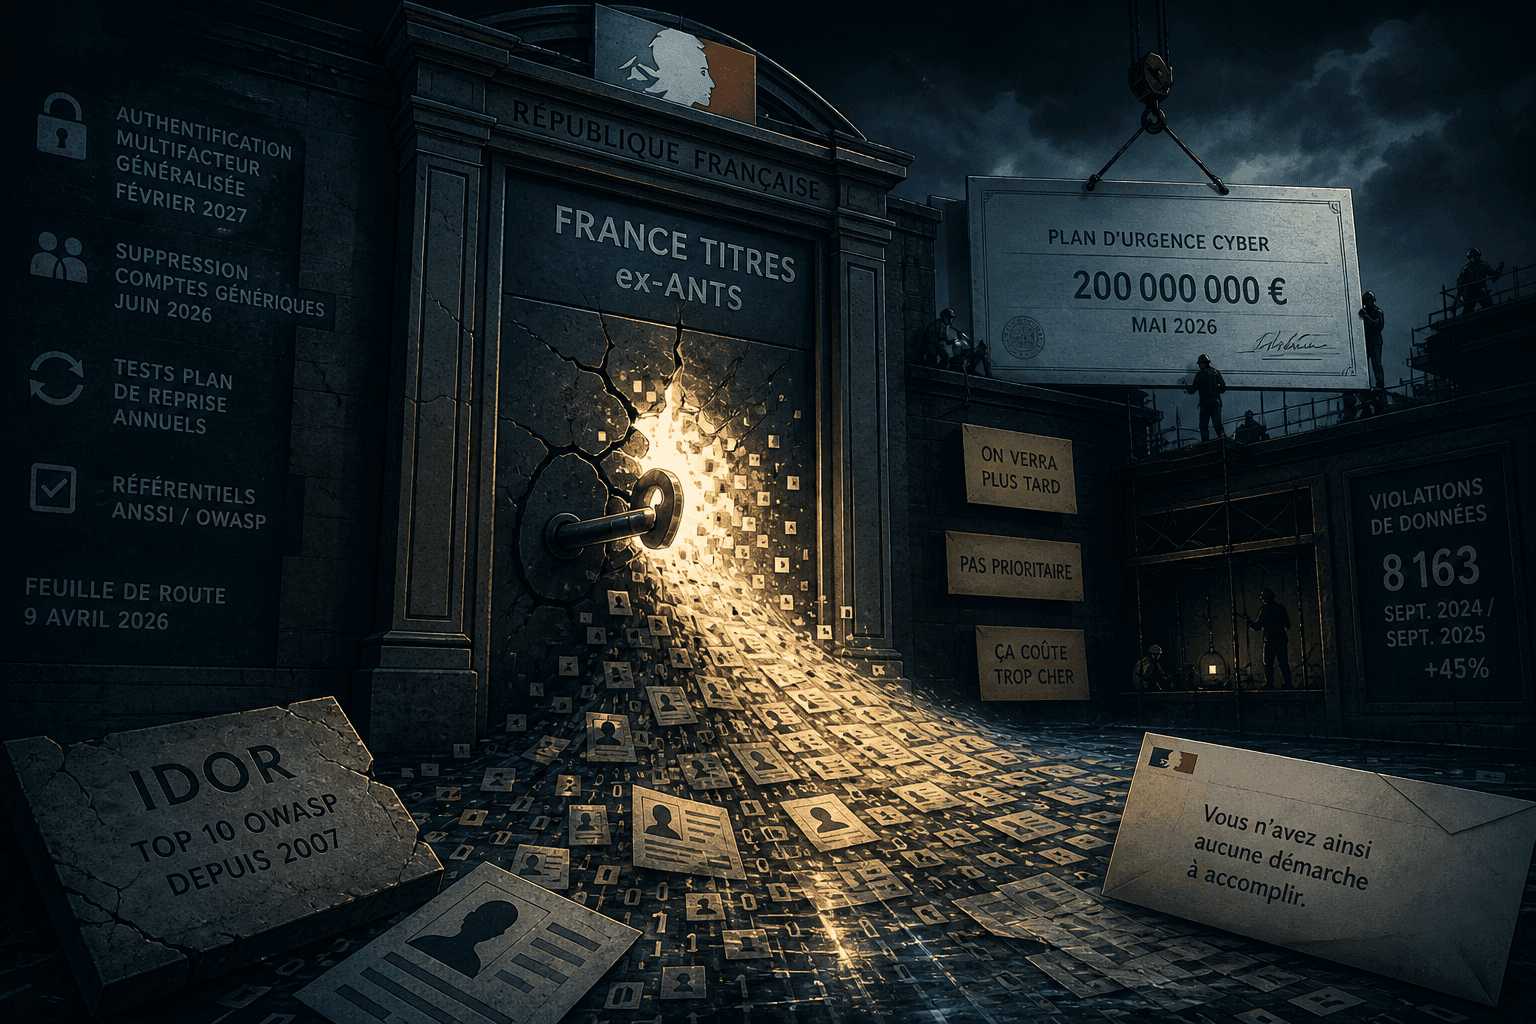 CybersécuritéPiratage de l'ANTS : la faille de 2007, le chèque de 2026, et l'écart qu'aucun chiffre ne combleLecornu parle de "casse du siècle" sur l'ANTS. C'est un casse de TP étudiant. Une faille de 2007. Avec 200 millions d'euros d'effet d'annonce par-dessus.
 CybersécuritéLa feuille de route cybersécurité de l'État français : le document qui dit tout sans le vouloirUn document officiel atterrit sur votre bureau. Il émane du Premier ministre. Il s'appelle « Feuille de route des efforts prioritaires en matière de sécurité numérique de l'État 2026-2027 ». Vous l'ouvrez.
 SociétéLa Commission européenne piratée : quand le régulateur devient la preuve de ce qu'il dénonce340 Go de données exfiltrées, 30 entités européennes touchées, des clés DKIM dans la nature. La Commission Européenne qui rédige NIS 2, le Cyber Resilience Act et le règlement sur la cybersolidarité vient de démontrer, à ses dépens, que les directives ne…
 SociétéReCyF, backdoors et clés USB : la France en cybersécurité, entre lucidité et anachronismeLa France produit un référentiel cyber de qualité internationale tout en étant incapable de voter la loi qui le rend applicable, parce que la DGSI veut lire vos messages Signal. Et le référentiel lui-même illustre le risque humain par une clé USB en 2026.
 CybersécuritéNIS2 en 2026 - la France à la traîneFévrier 2026 : NIS2 devait être opérationnelle depuis plus d’un an. La France attend toujours sa loi de transposition quand la plupart de ses voisins ont déjà agi, et l’attente du texte est devenue l’excuse. Pendant ce temps, les attaquants ne suivent aucun calendrier.
 CybersécuritéLe Health Data Hub : enfin un pas vers la souveraineté numériqueLe Health Data Hub (HDH) est une plateforme publique créée en 2019 pour centraliser, structurer et mettre à disposition de manière encadrée les données de santé françaises à des fins de recherche, d’innovation et de pilotage des politiques publiques qui…
 CybersécuritéAmende à X, offensive contre Telegram : l'Europe fait la guerre à la liberté numériqueVendredi 5 décembre 2025, la Commission européenne a infligé 120 millions d'euros d'amende à X, la plateforme d'Elon Musk. En apparence : un simple rappel à l'ordre pour non-respect du Digital Services Act (DSA). En réalité ?
 CybersécuritéQuand Internet tousse, tout le monde s'enrhume : pourquoi la panne Cloudflare nous concerne tousLe 18 novembre 2025, une seule panne chez Cloudflare a fait vaciller X, ChatGPT, Instagram, Canva et des milliers de sites bancaires ou marchands. Pas un incident isolé : la démonstration, en temps réel, que notre vie numérique repose sur une poignée d'acteurs.
 CybersécuritéGmail lit vos mails pour entraîner son IA et vous ne l'avez probablement pas désactivéGoogle vient de franchir un seuil. Et comme souvent, sans tambour ni trompette. Depuis peu, Gmail peut analyser automatiquement le contenu de vos messages et de vos pièces jointes, non pas pour filtrer les spams ou vous proposer une réponse automatique, mais…
 CybersécuritéLettre ouverte à Emmanuel Macron - La cybersécurité n'est pas un sujet technique. C'est un devoir d'État.Monsieur le Président Macron. Je ne vous écris pas pour plaider une cause. Je vous écris parce qu'il est temps d'arrêter de faire semblant.
 PolitiqueQuand l'écologie naïve devient une faille stratégiqueLa Norvège vient de faire une découverte explosive : 850 bus électriques en circulation à Oslo peuvent être arrêtés à distance par leur constructeur chinois.
 CybersécuritéEt si on formait des hackers pour défendre la République ?En France, on forme des ingénieurs, des juristes, des policiers, des diplomates, des enseignants. Mais on ne forme toujours pas, à grande échelle, ceux qui sont déjà en train de livrer les combats du XXIe siècle : les hackers.
 CybersécuritéCybersécurité : pour une souveraineté numérique réelle et citoyenneOn entend beaucoup parler de « souveraineté numérique » depuis quelques années en cybersécurité.
 CybersécuritéL'incident AWS : ce n'était pas une panne, c'était un rappel à la réalitéVenmo, Fortnite, Snapchat, Zoom, Coinbase… tout s'est mis à planter. Pas à cause d'un ransomware, d'une attaque à grande échelle ou d'un conflit géopolitique.
 CybersécuritéSouveraineté numérique : au Sénat, on auditionne. Mais on agit quand ?Le Sénat a fait ce qu'il sait faire : tenir une série d'auditions sur la souveraineté numérique. Experts, industriels, représentants de l'État.
Ne ratez pas la prochaine analyse