Chargement…
Presse indépendante · Cybersécurité, gouvernance & facteur humainContactRechercheNewsletterLe livre ▸FR · EN
Revue cyber · Gouvernance & facteur humain
Édition du 1er novembre 2026 · N° 155Presse indépendanteGran Canaria · Bilingue FR·EN
Sujet
Dirigeants
16 analyses sur ce sujet, des plus récentes aux plus anciennes.
 CybersécuritéOn corrige ce qui fait du bruitLe 21 octobre, PHP a publié en urgence les correctifs de deux failles critiques, et des organisations qu'il faut d'habitude pousser à corriger ont demandé à le faire. Le même mois, une faille Node.js aux conséquences identiques, les clés compromises d'une autorité de certification et des régulateurs de chambres froides de supermarché n'ont pas suscité le même empressement. Quand on veut, on peut, et ce que l'on veut corriger dépend aujourd'hui du bruit.
 LeadershipOn accepte le risque cyber comme on choisit la plante de la réceptionDans la nuit du 11 au 12 octobre 2026, des attaquants ont forcé le dégivrage des meubles froids d'environ 700 supermarchés français en passant par des contrôleurs frigorifiques joignables depuis Internet, dont beaucoup n'étaient plus mis à jour depuis des années. Une faille de ces boîtiers avait été signalée à Danfoss en février 2023, et la parade publiée trois mois plus tard tenait en une ligne : restreindre l'accès réseau. Un risque cyber est un risque business, et on l'accepte à peu près comme on choisit la plante de la réception.
 LeadershipLe Parlement n'a jamais été votre RSSILe 6 octobre 2026, l'Assemblée nationale a retiré de son ordre du jour le projet de loi qui doit transposer NIS2, deux ans après la date limite fixée par Bruxelles. Dans l'heure, les réseaux professionnels ont parlé d'un drame pour les PME, abandonnées par des politiques qui ne font pas leur travail. Aucune des mesures qu'exigera cette loi n'a pourtant besoin d'elle pour être appliquée lundi matin.
 CybersécuritéJe n'arrive plus à écouter les podcasts de CISOHier j'en ai lancé un, je l'ai coupé au bout de huit minutes. Je connaissais déjà tout. Et le pire, c'est que je sais exactement pourquoi c'est comme ça, parce que je suis souvent de l'autre côté du micro, étant moi aussi CISO.
 CybersécuritéMythos n'est pas une surprise. Voilà ce que je disais il y a neuf mois.99% des vulnérabilités trouvées par Mythos restent ouvertes. La dette de patching ne date pas d'avril 2026, elle a juste cessé d'être invisible.
 CybersécuritéVous avez 29 minutes. Vous en perdez déjà 20. Et ce n'est pas Mythos le problèmeVous êtes RSSI. Il est 9h14, mardi matin. Votre SIEM vient de remonter une alerte de mouvement latéral. Vingt minutes plus tard, vous lancez votre première action de confinement. L'attaquant, lui, n'a eu besoin que de 29 minutes pour traverser votre réseau.
 CybersécuritéDelve : quand le compliance « en quelques clics » s'avère être du ventUne startup à 300 millions de dollars accusée de fabriquer des certifications de compliance. Des centaines d'entreprises potentiellement exposées. Et une leçon que le monde de la cybersécurité refuse obstinément d'apprendre.
 CybersécuritéIls refusent de payer une rançon… et financent la cybersécuritéCybersécurité : votre entreprise est paralysée par une cyberattaque. Des données volées, des systèmes bloqués, une rançon exigée. Panique, stress, pression médiatique. E
 CybersécuritéCybersécurité : les PME ne sont pas prêtes. Et ça se paiera.Il suffit de parler avec cinq dirigeants de PME pour comprendre : la cybersécurité reste un concept flou, lointain, presque abstrait. Tant qu'aucun rançongiciel ne vient figer l'écran de Chantal à la compta, on continue comme avant.
 CybersécuritéLettre ouverte à Emmanuel Macron - La cybersécurité n'est pas un sujet technique. C'est un devoir d'État.Monsieur le Président Macron. Je ne vous écris pas pour plaider une cause. Je vous écris parce qu'il est temps d'arrêter de faire semblant.
 LeadershipCe n’est pas une question de motivation. C’est une question de décision.On me demande souvent comment je fais pour gérer autant de sujets en parallèle. Le boulot, la famille, la musique, le sport, les interventions, les articles, les prises de parole, la veille, les lectures, les rencontres, la transmission…, Et la réponse déçoit…
 CybersécuritéFormer les dirigeants à la cybersécurité ? D'accord. Mais pas comme ça.Aujourd'hui, certaines grandes écoles se félicitent d'intégrer un module cybersécurité dans leurs cursus de management. EM Lyon, HEC, l'ESCP, toutes ont compris que la sécurité numérique est désormais un sujet stratégique. Tant mieux.
 CybersécuritéPourquoi les PME françaises sont encore bloquées en 1980 (et pourquoi c'est aussi leur faute)Je vais être direct : on ne peut pas demander à la cybersécurité d'avancer si une partie des entreprises refuse de sortir du minitel. Et c'est exactement ce qu'on voit encore aujourd'hui dans une majorité de PME françaises. Oui, les menaces évoluent.
 EconomieEncore une attaque sur les holdings familiales ? Jusqu'à quand va-t-on piloter à vue ?Une fois de plus, la France s'attaque à ceux qui construisent, transmettent, organisent.
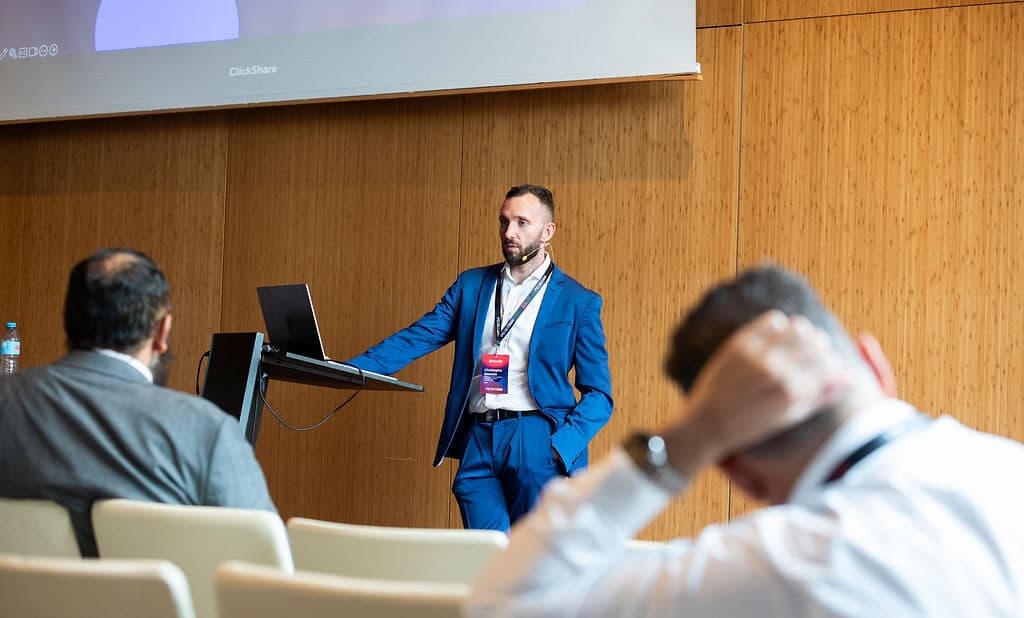 Intelligence ArtificielleRetour de Barcelone : IA, crise et leadershipJ'ai passé quelques jours à Barcelone pour animer un workshop sur l'IA et la gestion de crise en cybersécurité. Une salle pleine, des profils très différents, et un constat commun : le flou. Trop d'informations, trop d'outils, pas assez de repères.
 LeadershipLeadership & chaos : 5 erreurs qu'on voit toujours en crise cyberIl y a des moments où tout s'accélère. Une alerte tombe. Un service s'effondre. Plus rien ne répond. Et là, tout le monde se tourne vers "le management".
Newsletter
Ne ratez pas la prochaine analyse