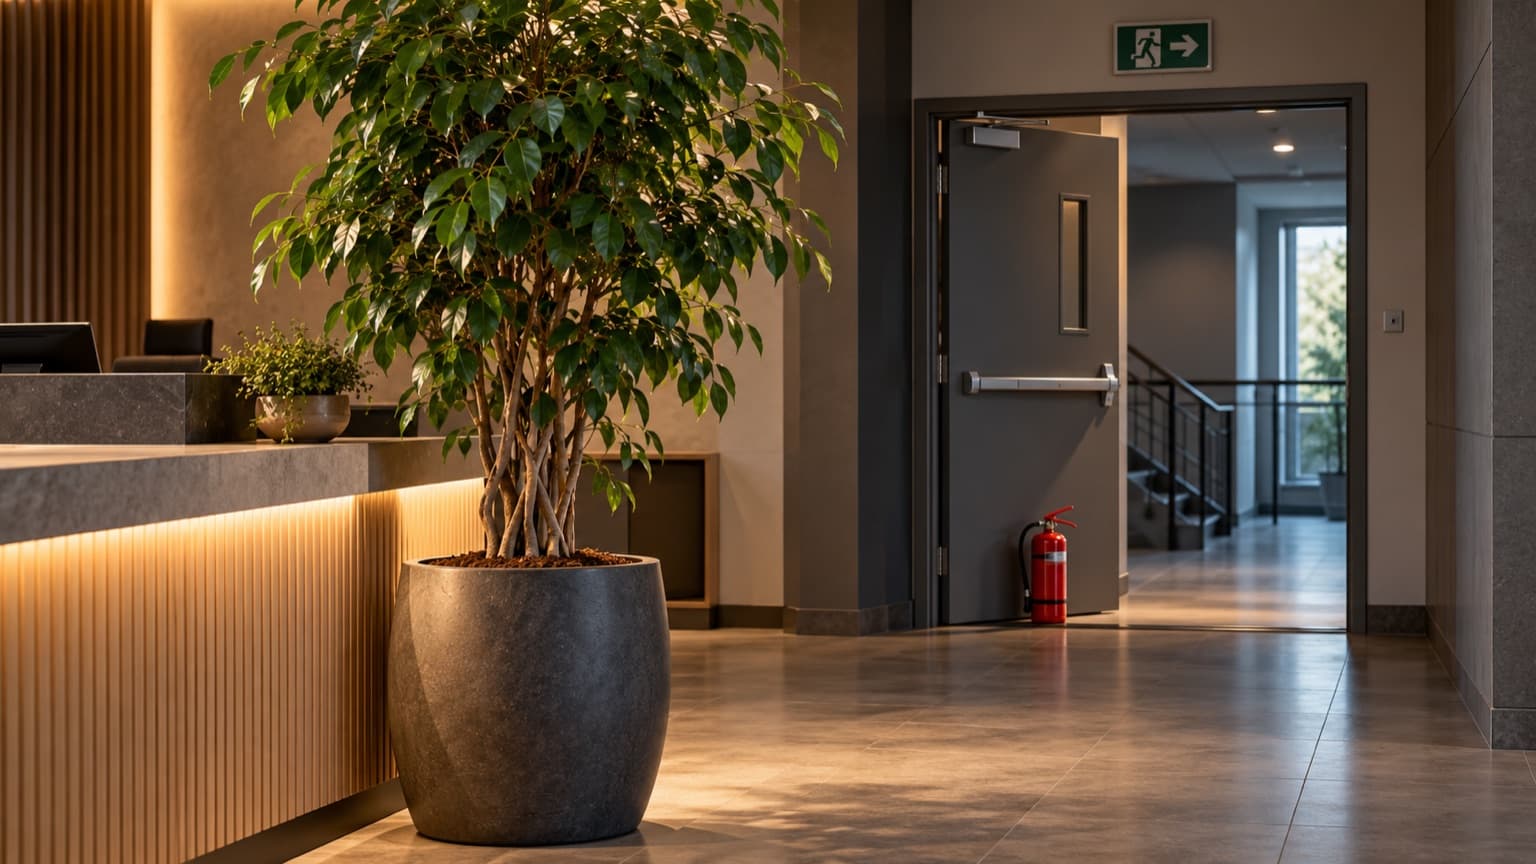
On accepte le risque cyber comme on choisit la plante de la réception
Dans la nuit du 11 au 12 octobre 2026, des attaquants ont forcé le dégivrage des meubles froids d'environ 700 supermarchés français en passant par des contrôleurs frigorifiques joignables depuis Internet, dont beaucoup n'étaient plus mis à jour depuis des années. Une faille de ces boîtiers avait été signalée à Danfoss en février 2023, et la parade publiée trois mois plus tard tenait en une ligne : restreindre l'accès réseau. Un risque cyber est un risque business, et on l'accepte à peu près comme on choisit la plante de la réception.
Lundi 12 octobre 2026, le CERT-FR, le centre gouvernemental de réponse aux incidents rattaché à l'ANSSI, a publié une alerte sur de nombreuses compromissions de contrôleurs frigorifiques Danfoss, étendue le lendemain aux contrôleurs xweb de Copeland et de Dixell. Le 13 octobre, Roland Lescure, ministre de l'Économie, chiffrait devant l'Assemblée nationale à environ 700 sur 10 000 le nombre de supermarchés touchés. Le parquet de Paris a confié l'enquête à l'Office anticybercriminalité, avec pour mission d'établir le lien entre l'attaque et les dégâts rapportés par les magasins, pertes de denrées et départs de feu. Danfoss a répondu que la majorité des unités touchées étaient des produits anciens privés de mises à jour de sécurité, et qu'il recommandait depuis longtemps à ses clients de les remplacer. Sa propre note technique d'octobre 2025 décrivait déjà des attaques menées en 2022 contre ces modèles, en Russie et en Israël.
Rien de tout cela n'était imprévisible. Le 28 février 2023, la société Synacktiv signalait à Danfoss un contournement d'authentification sur ces boîtiers en fin de vie, repéré lors de l'audit d'une enseigne de la grande distribution. Le constructeur a répondu que seuls des produits en fin de vie étaient concernés, et la parade rendue publique en mai 2023 tenait en une ligne : restreindre l'accès réseau. Le jour de l'attaque, Baptiste Robert, dirigeant de Predicta Lab, recensait encore 2 752 systèmes Danfoss exposés en ligne, dont 1 590 en France. Selon Synacktiv, cette exposition résultait d'une configuration retenue par les enseignes « pour des raisons de praticité ».
L'enquête dira par où les attaquants sont passés. La question qui m'occupe se pose en amont, et elle vaut pour chacun de ces magasins comme pour la plupart des entreprises que j'accompagne. Quelqu'un a accepté ce risque, par une signature, par un report de budget ou par un silence.
Un risque cyber est un risque business, accepté comme un détail d'aménagement
Un risque cyber est un risque business, et je n'y vois aucune nuance à apporter. Une attaque arrête une production, vide un rayon, retarde une facturation, fait perdre un contrat ou déclenche une procédure. Elle se mesure en chiffre d'affaires, en jours d'arrêt, en clients partis et en responsabilité des dirigeants, exactement comme un incendie, une fraude ou la défaillance d'un fournisseur majeur.
Le problème commence au moment où ce risque est accepté. Dans les comités où je siège et dans les registres que je relis en audit, l'acceptation d'un risque cyber a rarement la forme d'une décision de direction. Elle tient en une ligne de tableur, dans une colonne « décision » renseignée d'un « accepté », parfois dans le courriel d'un responsable informatique qui valide pour avancer. Il n'y a ni montant ni date de révision, et souvent pas de nom. La décision est prise avec le sérieux qu'on met à choisir la plante de la réception : quelqu'un s'en charge, personne n'en reparle, et elle reste en place des années parce que personne ne pense à la remettre en question.
L'image dit quelque chose de précis. Le choix de la plante est réversible, sans conséquence pour personne, et on le délègue volontiers au premier qui a un avis. Un risque cyber accepté peut porter sur des millions d'euros, sur la continuité de l'activité ou sur la santé de personnes qui n'ont rien demandé, et il emprunte le même circuit de décision.
Pourquoi accepte-t-on en cyber ce qu'on refuserait pour un immeuble ?
L'exercice que je propose à chaque conférence consiste à gérer les risques d'un bâtiment comme on gère les risques cyber, avec les mêmes formules et les mêmes registres.
Il n'y a pas d'extincteurs au rez-de-chaussée ? Pas grave, le budget n'y est pas, on verra en 2027. Il manque des portes coupe-feu entre le troisième et le septième étage, avec le risque que des occupants meurent brûlés en cas d'incendie ? Risque accepté, documenté et signé, puisque le juridique et la direction ont validé des pertes jusqu'à 10 millions d'euros, victimes comprises. L'écart sur les issues de secours est identifié, il figure au plan d'action, sous réserve d'arbitrage budgétaire. Quant à la ventilation, elle n'est pas un enjeu business immédiat, on la regardera le jour où quelqu'un fera un malaise.
Personne ne signerait ces lignes pour un immeuble. Elles décrivent pourtant, presque mot pour mot, des décisions que je vois prendre sur des systèmes d'information. Un accès d'administration sans authentification multifacteur est accepté jusqu'à la prochaine migration, des sauvegardes jamais restaurées le sont faute de temps, un équipement abandonné par son fabricant l'est parce qu'il « marche encore ». La structure de la décision est identique, et la conséquence possible pèse aussi lourd à l'échelle de l'entreprise.
Le jour où le feu prend, la suite est connue. La direction convoque une réunion générale, met en cause « l'existant », promet des retours d'expérience, puis le comité suivant rouvre le registre et passe à l'acceptation d'après. En cyber, c'est l'histoire de nos vies.
Dans un bâtiment, le droit a retiré la décision au business
La ligne sur les portes coupe-feu ne se signe pas, parce que le droit ne laisse aucune place à cette signature. Un supermarché est un établissement recevant du public de type M, soumis au règlement de sécurité contre les risques d'incendie et de panique approuvé par l'arrêté du 25 juin 1980 et complété, pour les magasins, par l'arrêté du 22 décembre 1981. Il n'accueille le public qu'après le passage de la commission de sécurité, qui revient ensuite à intervalles réguliers selon sa catégorie. Le Code du travail impose au moins un extincteur portatif à eau pulvérisée de six litres pour 200 mètres carrés, à son article R4227-29, et le règlement de sécurité en exige la vérification annuelle.
Quand la commission rend un avis défavorable, l'article L143-3 du Code de la construction et de l'habitation permet au maire ou au préfet d'ordonner la fermeture de l'établissement jusqu'à sa mise en conformité. En 2024, la maire de Fresnes, dans le Val-de-Marne, a ainsi fermé un hypermarché Casino après des visites qui avaient relevé plus d'une dizaine d'anomalies. Le supermarché ne choisit pas son niveau de sécurité incendie. Il l'applique, le finance et le fait contrôler.
Le dirigeant qui écrirait noir sur blanc qu'il accepte l'absence de portes coupe-feu fabriquerait surtout une pièce à conviction. L'article 223-1 du Code pénal punit d'un an d'emprisonnement et de 15 000 euros d'amende le fait d'exposer autrui à un risque immédiat de mort ou de blessures pouvant entraîner une mutilation ou une infirmité permanente, par la violation manifestement délibérée d'une obligation particulière de sécurité imposée par la loi ou le règlement. On trouverait difficilement meilleure preuve du caractère délibéré qu'une acceptation datée et signée.
Le droit du bâtiment fixe donc un plancher en dessous duquel personne n'a le pouvoir d'accepter quoi que ce soit. L'arbitrage existe, et il commence au-dessus : choisir entre deux systèmes de désenfumage conformes, décaler un réaménagement, renoncer à un équipement de confort. Les occupants ne signent rien, et c'est précisément pour cette raison que la règle décide à leur place de ce qui ne se négocie pas.
Pourquoi le risque cyber n'a-t-il pas de commission de sécurité ?
Rien de comparable n'existe pour la plupart des risques cyber d'une entreprise. Aucune commission ne vient vérifier, avant ouverture, que les accès distants exigent un second facteur, et aucun maire ne ferme un site parce que ses sauvegardes n'ont jamais été restaurées. Le supermarché tient un registre de sécurité incendie, contrôlé à chaque visite, et le boîtier qui pilote sa chaîne du froid n'apparaît dans aucun document équivalent.
NIS2 commence à poser un plancher. Son article 21 énumère les mesures attendues des entités concernées, et son article 20 en confie l'approbation aux organes de direction, qui peuvent être tenus responsables des manquements. Dans l'alimentaire, il vise la distribution en gros et la production industrielle : un supermarché qui vend au détail n'y entre pas à ce seul titre, même si le groupe auquel il appartient peut y entrer par ses entrepôts ou ses centrales. La transposition française, elle, a dépassé le 17 octobre 2026 ses deux ans de retard sans être votée, et j'ai écrit récemment ce que je pense de ceux qui attendent la loi pour bouger : le Parlement n'a jamais été votre RSSI. Même en vigueur, la directive restera le minimum syndical.
Le cyber cumule surtout tout ce qui facilite une acceptation légère. Le risque ne se voit pas et ne sent pas la fumée. Ses conséquences arrivent des mois après la décision, rarement sur le bureau de celui qui l'a prise. Il est présenté au comité dans un vocabulaire d'outil, un score de criticité, un écart à une mesure de référentiel, que personne autour de la table ne sait convertir en pertes. Et il revient chaque année dans la même discussion budgétaire, ce qui transforme chaque report en habitude. La nuit du 11 octobre a d'ailleurs effacé la frontière entre risque informatique et risque physique. Selon les Mousquetaires, les réfrigérateurs touchés des magasins Intermarché ont été portés à 50 °C pendant six heures, et le parquet de Paris enquête sur des départs de feu. L'analogie incendie que je développe en conférence a cessé, cette nuit-là, d'être une analogie.
Accepter un risque est une décision, avec un signataire, un critère et une échéance
Accepter un risque est une option de traitement légitime, et les normes la prévoient. ISO 31000, la norme de référence en management du risque, admet le maintien d'un risque à condition qu'il résulte d'une décision éclairée. ISO/IEC 27001 en tire des exigences précises. Les critères d'acceptation doivent être définis avant toute appréciation (clause 6.1.2 a). Chaque risque doit avoir un propriétaire, c'est-à-dire une personne qui a l'autorité et la responsabilité de le gérer (clause 6.1.2 c). Ce sont ces propriétaires qui approuvent le plan de traitement et acceptent les risques résiduels (clause 6.1.3 f). En audit, je pose donc toujours les trois mêmes questions : qui a signé, sur la base de quel critère, et jusqu'à quand.
Une acceptation défendable tient sur quelques éléments que n'importe quel comité peut exiger. Le scénario est exprimé en conséquences pour l'activité, avec un ordre de grandeur chiffré, et le score technique reste en annexe pour ceux qui en ont l'usage. Le signataire a une autorité proportionnée à l'impact : dans une entreprise dont la direction générale a fixé l'appétence au risque à 500 000 euros, un scénario à 10 millions ne s'accepte pas au niveau d'un responsable informatique. La décision précise les mesures compensatoires qui la rendent tolérable, surveillance renforcée, accès restreint, isolement réseau. Elle porte enfin une date d'expiration, au-delà de laquelle elle tombe et revient d'office devant le comité.
« On verra pour 2027 » ne remplit aucune de ces conditions. C'est un plan de traitement assorti d'une date, ce qui suffit tant que la date est tenue. Le jour où elle glisse sans que personne ne repasse devant le comité, le risque devient accepté par défaut, sans signataire et sans critère, et c'est la forme d'acceptation que je croise le plus souvent. Les registres s'en accommodent très bien. La ligne reste « en cours », le plan d'action continue d'exister, rédigé comme une prière, et personne ne peut dire à quel moment l'entreprise a décidé de vivre avec.
Il y a des risques qu'aucune signature ne rend acceptables
Le parallèle avec le bâtiment va plus loin que l'image. Certains risques cyber ressemblent trait pour trait à une porte coupe-feu manquante, et aucune procédure d'acceptation, même parfaitement documentée, ne devrait pouvoir les couvrir.
Un risque dont l'impact dépasse l'autorité de tous ceux qui sont dans la pièce en fait partie. Si la conséquence possible est l'arrêt durable de l'activité, la signature d'un comité opérationnel ne vaut rien, et le sujet monte au conseil d'administration ou ne se signe pas.
Les risques portés par d'autres relèvent de la même logique. Les occupants d'un immeuble ne signent rien, pas plus que les clients dont les données sont exposées, les patients d'un hôpital ou les consommateurs qui achètent un produit frais. Une entreprise peut décider de risquer son propre argent, et elle n'a aucune légitimité à accepter seule un risque qui retombe sur des tiers.
Reste le défaut structurel dont la correction est connue et peu coûteuse. Un équipement abandonné par son fabricant et joignable depuis Internet ne recevra plus jamais de correctif, de sorte que l'acceptation qui le couvre n'a plus d'échéance possible et devient permanente. Le CERT-FR prévient d'ailleurs qu'une simple réinitialisation ne suffit pas : un équipement sans correctif laissé en ligne reste promis à une « très forte probabilité de compromission » et sera de nouveau compromis. Le déconnecter ne coûte presque rien, et c'est la première mesure de son alerte, celle que Vincent Strubel, directeur général de l'ANSSI, a jugée urgente. Un accès d'administration sans second facteur ou une sauvegarde critique jamais restaurée appartiennent à la même famille. On ne contourne pas un défaut structurel avec un tableur, et le risque attend simplement le bon lundi matin.
Entre ne pas bloquer l'activité et ne rien bloquer, il y a deux mondes
Je suis le premier à dire que la sécurité ne doit pas bloquer le business. Elle existe pour le servir, et le RSSI qui attend de l'entreprise qu'elle se mette au service de sa feuille de route, posture que je retrouve souvent en coaching, perd ses arbitrages pour de bonnes raisons. Accepter un risque fait partie du travail normal : lancer un produit avec un risque résiduel connu, garder six mois une application ancienne derrière des mesures compensatoires, ouvrir un marché avant d'avoir terminé un chantier de conformité. Une fonction sécurité qui refuse tout pousse les équipes vers des contournements qu'elle ne voit plus, et le risque grossit hors de son regard.
Dans le premier monde, l'entreprise prend des risques en connaissance de cause. Elle sait ce qu'elle accepte, combien cela peut coûter, qui a signé et quand la décision sera revue, et elle écarte sans discussion la courte liste de ce qui ne s'accepte jamais. Dans le second, rien n'est jamais refusé. Le registre enregistre l'accumulation, chaque report devient une acceptation silencieuse, et la documentation finit par servir surtout à prouver qu'on savait.
L'alerte du CERT-FR trace la frontière entre les deux avec précision. Elle demande de supprimer l'exposition directe des contrôleurs, puis de rétablir l'accès des frigoristes par un VPN ou un réseau protégé, et invite à vérifier le contrat d'assurance avant de couper la remontée de données vers le prestataire. La télémaintenance a une raison d'être économique, parfois contractuelle, et personne ne propose d'y renoncer. Laisser une interface d'administration ouverte sur Internet, trois ans et demi après la publication de la parade, relevait du second monde.
J'ai arrêté de travailler avec plusieurs organisations, en NIS2 comme en DORA, parce qu'elles refusaient le minimum légal. Elles vivaient toutes dans le second monde.
Ce qui rendrait une acceptation de risque défendable
Une direction qui veut en finir avec la plante de la réception n'a besoin ni d'un nouveau référentiel ni d'une loi. Avant la clôture des budgets 2027, son comité de direction peut adopter des critères d'acceptation écrits, exprimés en euros, en jours d'arrêt et en impact sur les tiers, avec des niveaux d'autorité explicites : ce qu'un responsable opérationnel peut accepter, ce qui remonte au comité de direction, ce qui remonte au conseil.
Chaque acceptation devrait ensuite porter un nom, un scénario chiffré, ses mesures compensatoires et une date d'expiration de douze mois au plus. Une acceptation expirée revient d'office devant le comité, et aucune reconduction tacite n'est admise.
Le chantier le plus utile est l'inventaire des risques acceptés par défaut, ces plans d'action dont l'échéance est dépassée et ces équipements que plus personne ne met à jour. Pour chacun, la direction exige une décision explicite au premier trimestre 2027 : traité, ou accepté par quelqu'un qui signe.
Il lui reste à écrire son propre code incendie, une liste courte de ce qui ne s'accepte jamais, quel que soit le budget. Un équipement en fin de vie joignable depuis Internet, un accès distant ou d'administration sans authentification multifacteur, une sauvegarde critique jamais restaurée. Trois lignes suffisent pour commencer, et elles tiennent sur la même page que la commande de la plante.
Dans un immeuble, la ligne « portes coupe-feu manquantes du 3e au 7e étage, risque accepté » se lirait devant un tribunal comme l'aveu d'une violation délibérée. Dans un comité des risques cyber, la même ligne s'appelle une décision de gestion, et elle se prend avec le soin qu'on met à choisir la plante de la réception.
À lire également
- Le Parlement n'a jamais été votre RSSI
- La seule sauvegarde qui compte est celle qu'on a déjà restaurée
- ReCyF, backdoors et clés USB : la France en cybersécurité, entre lucidité et anachronisme
- Free : l'amende se discute au Conseil d'État, le hameçonnage continue
- La cybersécurité ne doit pas devenir un enjeu de la présidentielle
- PECB Insights, « What the 50 Missions I Oversaw Taught Me About Europe's Biggest Cyber Bet », chronique The Expert
- etrecyber.fr : les gestes pratiques, sans jargon
Sources
- CERT-FR, Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération, alerte CERTFR-2026-ALE-012 du 12 octobre 2026, mises à jour des 13 et 16 octobre 2026.
- LSA, Cyberattaque des frigos : le récit étape par étape du hacking de 700 magasins, octobre 2026, pour la déclaration de Roland Lescure devant l'Assemblée nationale le 13 octobre 2026.
- AFP, dépêche du 12 octobre 2026, pour la déclaration du parquet de Paris (saisine de l'Office anticybercriminalité, pertes de denrées et départs de feu) ; Reuters, 12 octobre 2026, pour la déclaration des Mousquetaires (50 °C pendant six heures) et celle de Danfoss ; BleepingComputer, Cyberattack shuts down refrigerators at French supermarkets, 12 octobre 2026, pour le recensement de Predicta Lab.
- Public Sénat, Cyberattaque contre des frigos connectés de supermarchés : « Des systèmes de réfrigération exposés sur Internet », alertent des experts en cybersécurité, 13 octobre 2026, pour les déclarations de Kevin Tellier (Synacktiv), de Vincent Strubel (ANSSI) et de Danfoss.
- Synacktiv, Authentication bypass in Danfoss System-Managers model SM800 & SC255/SC355, avis publié le 22 mai 2023 et mis à jour le 31 octobre 2023.
- L'Usine digitale, Frigos de supermarchés sabotés : des contrôleurs Danfoss obsolètes, des failles documentées et des responsabilités à éclaircir, et InformatiqueNews, octobre 2026, pour la note technique Danfoss d'octobre 2025 (attaques de 2022 en Russie et en Israël, fin de vie de l'AK-SM 800 en mai 2021).
- ISO 31000:2018, Management du risque, lignes directrices, paragraphe 6.5.2 ; ISO/IEC 27001:2022, clauses 6.1.2, 6.1.3 et 8.2.
- Directive (UE) 2022/2555 du 14 décembre 2022, dite NIS2, articles 20 et 21 et annexe II.
- Arrêté du 25 juin 1980 portant approbation des dispositions générales du règlement de sécurité contre les risques d'incendie et de panique dans les établissements recevant du public ; arrêté du 22 décembre 1981 relatif aux établissements de type M.
- Code de la construction et de l'habitation, article L143-3 ; Code du travail, article R4227-29 ; Code pénal, article 223-1.
- Commune de Fresnes, arrêté n° AR-2024-102 portant fermeture de l'établissement recevant du public « Hypermarché Casino », 2024.
Questions fréquentes
Qu'est-ce qu'un risque accepté en cybersécurité ?
C'est un risque que l'organisation décide de conserver en l'état après l'avoir apprécié, sans chercher à le réduire davantage. ISO 31000 et ISO/IEC 27001 admettent cette option à condition qu'elle repose sur une décision éclairée, prise par le propriétaire du risque selon des critères fixés à l'avance. Un risque laissé de côté faute de budget, sans décision formelle, est simplement subi.
Qui peut accepter un risque cyber dans une entreprise ?
Le propriétaire du risque, au sens d'ISO/IEC 27001, c'est-à-dire la personne qui a l'autorité et la responsabilité de le gérer. Son niveau hiérarchique doit être proportionné à l'impact possible : plus la conséquence est lourde pour l'activité, plus la signature doit venir de haut. Pour les entités soumises à NIS2, l'article 20 confie l'approbation des mesures de gestion des risques aux organes de direction.
Combien de temps une acceptation de risque reste-t-elle valable ?
Aucune norme ne fixe de durée unique, mais ISO/IEC 27001 impose de réapprécier les risques à intervalles planifiés et lors de tout changement significatif (clause 8.2). Une validité de douze mois au plus, avec retour automatique devant le comité, est une pratique défendable. Une acceptation sans date d'expiration finit toujours par couvrir une situation qui n'a plus rien à voir avec celle qui a été appréciée.
La sécurité ne risque-t-elle pas de bloquer l'activité ?
Elle le peut, et une fonction sécurité qui dit non à tout pousse les équipes à contourner ses règles. L'acceptation de risque existe précisément pour permettre à l'activité d'avancer avec un risque connu et chiffré. Ce qui pose problème, c'est l'acceptation sans critère, sans signataire habilité et sans échéance, ainsi que la poignée de risques, comme un équipement en fin de vie joignable depuis Internet, qu'aucune signature ne devrait couvrir.
Pourquoi comparer le risque cyber au risque incendie ?
Les deux menacent la continuité de l'activité et, de plus en plus, la sécurité de personnes extérieures à l'entreprise. Le risque incendie d'un établissement recevant du public est pourtant encadré par un règlement, contrôlé par une commission et sanctionnable par une fermeture administrative. Le risque cyber reste, pour la plupart des entreprises, laissé à l'appréciation de leur direction, ce qui rend la qualité de leurs décisions d'acceptation d'autant plus déterminante.
Que s'est-il passé avec les contrôleurs frigorifiques des supermarchés ?
Dans la nuit du 11 au 12 octobre 2026, des attaquants ont forcé à distance le dégivrage de meubles froids dans environ 700 supermarchés français, selon le ministre de l'Économie. Le CERT-FR fait état de nombreuses compromissions de contrôleurs Danfoss AK-SM et AK-SC ainsi que Copeland et Dixell xweb, et Danfoss indique que la majorité de ses unités touchées étaient des modèles anciens sans mise à jour de sécurité. Le parquet de Paris a ouvert une enquête, aucune revendication n'a été rendue publique et le mode d'intrusion n'était pas établi à la date de cet article.
Les supermarchés sont-ils concernés par NIS2 ?
Pas en tant que commerces de détail. Dans le secteur alimentaire, l'annexe II de la directive vise les entreprises qui exercent la distribution en gros et la production ou la transformation industrielles. Un groupe de distribution peut y entrer par ses entrepôts, ses centrales ou ses activités industrielles, mais le magasin lui-même reste maître de ses arbitrages cyber, et donc de ses acceptations de risque.
L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».
Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.