Retour de Barcelone : IA, crise et leadership
J'ai passé quelques jours à Barcelone pour animer un workshop sur l'IA et la gestion de crise en cybersécurité. Une salle pleine, des profils très différents, et un constat commun : le flou. Trop d'informations, trop d'outils, pas assez de repères.
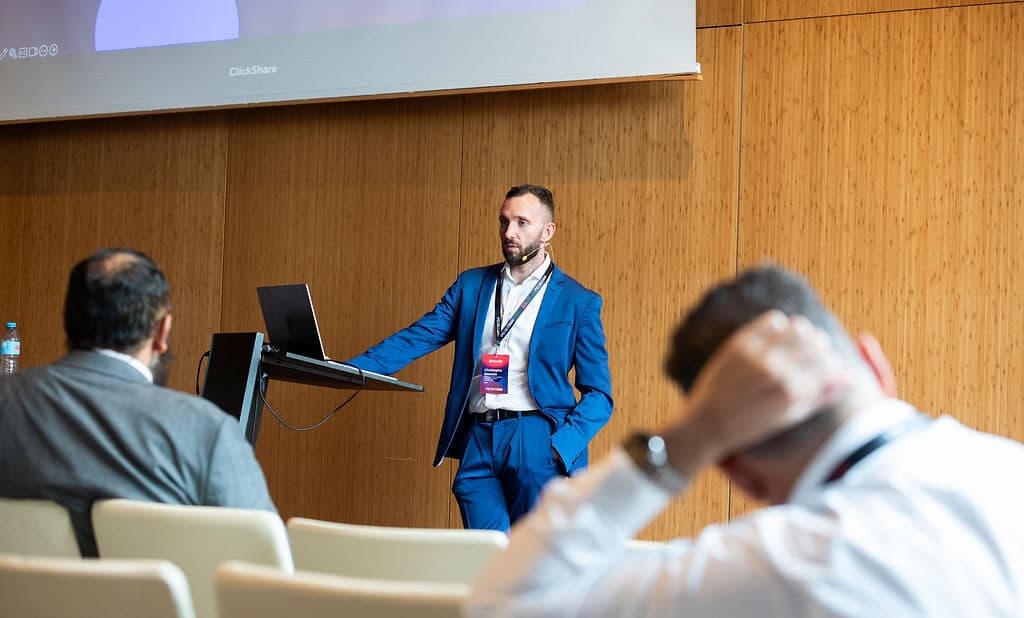
J'ai passé quelques jours à Barcelone pour animer un workshop sur l'IA et la gestion de crise en cybersécurité. Une salle pleine, des profils très différents, et un constat commun : le flou. Trop d'informations, trop d'outils, pas assez de repères.
J'ai commencé par une question simple : qui ici se sent hacker ? Quelques mains se sont levées. Pas celles qu'on attendait.
Derrière ce mot, on projette souvent un pirate masqué. J'y vois plutôt une manière de penser. Un hacker, c'est quelqu'un qui observe, questionne, détourne. Une forme d'esprit artistique, pas criminel.
Et c'est ce type d'attitude qu'il va falloir cultiver, parce que les crises ne ressemblent plus à ce qu'on avait appris à gérer.
L'IA ne répond plus, elle agit
On est passé de ChatGPT qui répond à des questions à des agents IA qui prennent des décisions. Pas seules, pas sans vous, mais assez rapidement pour que vous perdiez pied si vous n'êtes pas préparés.
Ce n'est plus une technologie spectaculaire. C'est une infrastructure silencieuse. Comme l'électricité. Et elle force une chose : être clair sur ce que vous attendez d'elle. Parce qu'elle n'a pas d'intention. Pas d'intuition. Elle fait ce qu'on lui demande, parfois trop bien.
Je l'ai dit clairement à Barcelone : l'IA n'a pas besoin de sens, c'est vous qui devez en donner.
Ce basculement n'a rien de théorique. En août 2025, Anthropic a documenté une opération d'extorsion où un cybercriminel s'est servi d'un agent de code pour frapper au moins dix-sept organisations, dans la santé, les services d'urgence, des institutions publiques et religieuses, avec des rançons dépassant parfois 500 000 dollars. L'IA ne se contentait pas d'exécuter : elle décidait quelles données voler et rédigeait des messages d'extorsion calibrés pour faire peur.
Trois mois plus tard, en novembre 2025, la même entreprise révélait la première campagne d'espionnage informatique menée très largement par une IA. Un groupe qu'elle attribue avec un haut niveau de confiance à un acteur étatique chinois a conduit 80 à 90 % des opérations en quasi-autonomie, l'humain n'intervenant qu'à quelques points de décision critiques. À son pic, la machine envoyait plusieurs requêtes par seconde, un rythme impossible à tenir pour des humains.
Voilà ce que « elle agit » veut dire. Pas un futur de science-fiction : des agents qui reconnaissent, décident et frappent, à une vitesse qui déborde nos réflexes. La bonne nouvelle, c'est que la même bascule vaut pour la défense. La mauvaise, c'est qu'un outil sans intention fait aussi bien le travail de l'attaquant que le vôtre, selon ce qu'on lui demande.
Pourquoi 95 % des incidents cyber sont-ils d'origine humaine ?
Il y a une donnée qu'on oublie trop souvent : 95 % des incidents de cybersécurité ont une origine humaine. Une erreur. Une fatigue. Un biais cognitif.
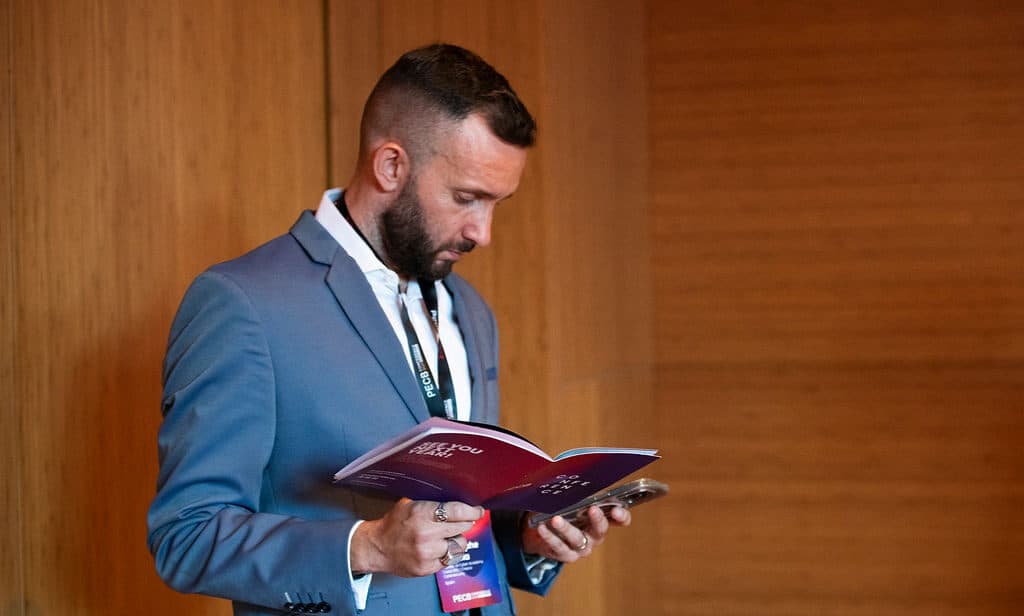
On pourrait croire que l'automatisation change la donne. Elle déplace le curseur, elle ne l'efface pas. Le rapport d'enquête sur les compromissions de Verizon montre que près de la moitié des violations impliquent désormais un rançongiciel, et qu'environ un tiers commencent par l'exploitation d'une vulnérabilité logicielle. En France, l'ANSSI relève que plus de la moitié de ses opérations de traitement d'incident les plus critiques en 2024 partaient de failles sur des équipements de sécurité exposés. Derrière chaque faille non corrigée, chaque mot de passe réutilisé, chaque pièce jointe ouverte trop vite, il y a une décision humaine.
L'IA industrialise l'attaque ; elle ne supprime pas la porte d'entrée. Et cette porte, la plupart du temps, c'est nous.
La cyberpsychologie, c'est quoi au juste ?
C'est pour ça que je parle de cyberpsychologie. Ce n'est pas un mot savant, c'est juste le réalisme de notre quotidien : ce sont les gens qui cliquent, qui répondent, qui ignorent ou qui paniquent. Et ce sont ces mêmes gens qu'on attend de voir réagir correctement quand tout s'emballe.
Comprendre le facteur humain, ça devrait être la base de toute stratégie cyber. Pas un chapitre bonus.
Le leadership n'est pas une fonction, c'est une compétence
Dans les moments de tension, on ne regarde pas le titre de la personne. On regarde qui garde la tête froide. Qui pose une question claire. Qui prend la parole sans ajouter au chaos.
Le leadership, pour moi, ce n'est pas diriger une équipe. C'est savoir être utile aux autres, dans l'instant. Clarifier, rassurer, débloquer, proposer.
Ce sont des compétences humaines. Qu'on soit junior ou senior, technique ou non, peu importe. Ce qui compte, c'est la posture. Et la disposition à agir.
En pleine crise, qu'attendez-vous exactement de l'IA ?
Une crise, c'est le moment où tout ce qui était flou devient urgent.
- Qui décide ?
- Quoi prioriser ?
- Qui communique ?
L'IA peut aider. Elle peut réduire le temps de détection, donner des scénarios, analyser des journaux d'événements plus vite que vous ne pouvez les lire. Mais elle ne remplacera pas ce que vous ne posez pas clairement : votre logique, vos priorités, vos limites.
C'est là qu'intervient le leadership. Pas celui des grandes théories. Celui du quotidien. Celui qui, quand tout tremble, garde l'esprit stable. Celui qui sait dire « je ne sais pas encore », mais avance quand même.
Ce sang-froid n'est pas un luxe. L'ENISA, l'agence européenne de cybersécurité, a passé au crible plusieurs milliers d'incidents pour son panorama 2024 : les attaques contre la disponibilité des services arrivent en tête, devant les rançongiciels et les atteintes aux données. Autrement dit, la crise n'est plus l'exception, c'est le régime permanent. On ne s'y prépare pas en achetant un outil de plus, mais en sachant qui décide quand l'outil, lui, ne décide pas à votre place.
Ce que j'ai vu dans la salle
Ce n'était pas une salle de hackers. Ni de décideurs purs. C'était un patchwork. Et c'était très bien comme ça.
Ce que j'ai vu, c'est des gens qui ont pris conscience que l'IA n'était pas un futur lointain. Elle est là. Et que le vrai enjeu, ce n'est pas de comprendre les modèles, c'est de savoir comment vous allez l'intégrer dans votre quotidien sans devenir spectateur de vos propres outils.
J'ai aussi vu beaucoup d'inconfort. De fatigue. De « on ne sait pas par où commencer ». Et c'est normal.
Par où commencer pour reprendre la main ?
Je leur ai proposé un point de départ simple :
- Lire, pour se nourrir autrement que par des flux de notifs.
- Écrire, pour clarifier ce qu'on pense réellement.
- Débattre, pour ne pas tourner en rond dans ses certitudes.
Ce n'est pas une méthode miracle. C'est un rythme. Et dans un monde qui accélère, le rythme, ça vaut de l'or.
L'IA va continuer d'avancer, que vous le vouliez ou non. Le seul vrai choix, c'est votre manière de l'aborder : comme un gadget de plus, ou comme un levier pour devenir plus clair, plus réactif, plus humain.
Ce que je retiens de ce workshop, c'est que beaucoup sont prêts. Mais qu'ils attendent une permission.
La bonne nouvelle : elle ne viendra pas d'en haut.
Elle vient de vous.
En savoir plus sur Mes ressources et sur mon livre « Être en cybersécurité »
Sources
- Agents IA employés dans de vraies attaques : Anthropic, « Detecting and countering misuse of AI », août 2025, et « Disrupting the first reported AI-orchestrated cyber espionage campaign », 13 novembre 2025.
- Facteur humain, 95 % des incidents d'origine humaine : World Economic Forum, Global Risks Report 2022, chapitre 3.
- Rançongiciels et exploitation de vulnérabilités : Verizon, Data Breach Investigations Report.
- Équipements de sécurité exposés et incidents critiques en 2024 : ANSSI, Panorama de la cybermenace 2024, 1er mars 2025.
- Hiérarchie des menaces (disponibilité, rançongiciels, données) : ENISA, Threat Landscape 2024, 19 septembre 2024.
Questions fréquentes
Qu'est-ce que l'IA agentique et pourquoi change-t-elle la cybersécurité ?
L'IA agentique désigne des systèmes qui ne se contentent plus de répondre mais qui agissent : ils reconnaissent, décident et exécutent. Anthropic a documenté fin 2025 une campagne d'espionnage menée à 80 à 90 % par une IA, avec seulement quelques points de décision humains. Côté défense comme côté attaque, la vitesse change d'échelle.
Les cyberattaques pilotées par IA sont-elles déjà une réalité ?
Oui. En août 2025, Anthropic a décrit une opération d'extorsion « vibe hacking » visant au moins dix-sept organisations, avec des rançons dépassant parfois 500 000 dollars, où l'IA choisissait les données à voler et rédigeait les messages de menace. Ce ne sont plus des démonstrations de laboratoire.
Pourquoi dit-on que 95 % des incidents cyber sont d'origine humaine ?
Le chiffre vient du Global Risks Report 2022 du Forum économique mondial : l'immense majorité des incidents remonte à une erreur, une fatigue ou un biais humain. Même quand l'attaque est automatisée, la porte d'entrée (une faille non corrigée, un clic de trop) reste le plus souvent une décision humaine.
Qu'est-ce que la cyberpsychologie selon l'auteur ?
C'est la prise en compte réaliste du facteur humain en cybersécurité : ce sont les gens qui cliquent, répondent, ignorent ou paniquent. Comprendre ces comportements devrait être la base de toute stratégie cyber, pas un chapitre bonus.
Quel rôle joue l'IA dans la gestion de crise ?
L'IA peut réduire le temps de détection, proposer des scénarios et analyser des journaux d'événements plus vite qu'un humain. Mais elle ne remplace pas la logique, les priorités et les limites que le décideur doit poser clairement.
Pourquoi l'auteur définit-il le leadership comme une compétence humaine ?
Parce qu'en situation de tension, on ne regarde pas le titre d'une personne mais qui garde la tête froide, pose une question claire et agit sans ajouter au chaos. Le leadership est une posture utile aux autres dans l'instant, accessible aux juniors comme aux seniors.
Par où commencer pour s'adapter à l'IA ?
L'auteur propose un point de départ simple en trois temps : lire pour se nourrir autrement, écrire pour clarifier sa pensée, débattre pour ne pas tourner en rond. C'est un rythme à tenir, pas une recette miracle.
Sources & méthodologie
- World Economic Forum, Global Risks Report 2022 (chap. 3, Digital Dependencies and Cyber Vulnerabilities),
- Anthropic, Detecting and countering misuse of AI (août 2025),
- Anthropic, Disrupting the first reported AI-orchestrated cyber espionage campaign (13 novembre 2025),
- Verizon, Data Breach Investigations Report,
- ANSSI, Panorama de la cybermenace 2024 (1er mars 2025),
- ENISA, Threat Landscape 2024 (19 septembre 2024),

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.