Yoga & cybersécurité : l'attention comme première ligne de défense
On a pris l'habitude de parler cybersécurité comme d'un sujet technique. Et bien sûr, c'est technique; mais si on apprenait à parler yoga ?
On a pris l'habitude de parler cybersécurité comme d'un sujet technique. Et bien sûr, c'est technique : systèmes, identités, contrôle d'accès, segmentation, procédures.
Mais dans la vraie vie, une grande partie des incidents commence ailleurs :
dans un moment d'inattention, de fatigue, d'urgence ou de dispersion.
Ce n'est pas une critique. C'est une observation.
La cybersécurité n'est pas seulement une affaire d'outils : c'est aussi une affaire d'état intérieur. D'attention. De présence. De capacité à ne pas agir en pilote automatique.
C'est à cet endroit précis que le yoga, la méditation, et ce que la cyberpsychologie met en évidence, se rejoignent.
Pourquoi la majorité des violations passent-elles par l'humain ?
Ce n'est pas une intuition de prof de yoga, c'est le chiffre le plus stable du secteur. Dans l'édition 2026 du rapport de Verizon sur les violations de données, publiée le 19 mai et bâtie sur plus de 22 000 violations confirmées, le facteur humain est présent dans 62 % des cas, contre 60 % l'année précédente. L'ingénierie sociale à elle seule représente 16 % des violations, et parmi les accès initiaux assistés par IA, l'hameçonnage pèse 44 %.
En France, le constat est le même vu depuis le guichet des victimes. Cybermalveillance.gouv.fr a franchi le cap des 500 000 personnes assistées en 2025, en hausse de 20 % sur un an, et l'hameçonnage reste la première menace tous publics confondus, en progression de 70 %.
Ces chiffres ne disent pas que les gens sont incompétents. Ils disent où se joue réellement la sécurité : dans une seconde d'attention, devant un écran, un mardi à 17h.
Ce que l'ingénierie sociale vise réellement
Le phishing et les arnaques « modernes » ne sont pas seulement des techniques de tromperie. Ce sont des méthodes pour provoquer une réponse automatique.
Les déclencheurs sont presque toujours les mêmes :
- l'urgence (« vite, sinon… »)
- l'autorité (« c'est la direction / la banque / le support »)
- la peur (perte, sanction, fraude)
- la récompense (gain, remboursement, opportunité)
Autrement dit, l'attaquant ne cherche pas à être plus malin que toi.
Il cherche à obtenir un instant où tu réagis au lieu de choisir.
Ce que la cyberpsychologie rappelle (et que tout praticien voit sur le terrain), c'est que notre exposition augmente quand :
- on est pressé,
- on est stressé,
- on est fatigué,
- on est déjà en multitâche,
- on veut « bien faire » vite.
Ce n'est pas un problème d'intelligence.
C'est un problème de présence.
Pourquoi l'urgence et la fatigue nous rendent-elles plus vulnérables ?
Là encore, ce n'est pas une figure de style. Une expérience publiée en avril 2025 dans Frontiers in Psychology a fait évaluer des scénarios de fraude à 170 participants, avec ou sans contrainte de temps. Sous pression, l'indice de discrimination, c'est-à-dire la capacité à séparer le frauduleux du légitime, tombe de 2,49 à 1,70. Et le détail compte : l'effet de la contrainte de temps se concentre sur les fraudes jouant sur l'évitement d'une perte, pas sur celles promettant un gain.
Traduction opérationnelle : la combinaison « tu vas perdre quelque chose » plus « tu as trente secondes » n'est pas une maladresse d'attaquant. C'est la formule.
L'autre moitié du problème vient de nous. Dès 2016, une étude du NIST menée auprès de quarante utilisateurs a mis un nom sur ce que tout RSSI observe : la « fatigue de sécurité ». Trop de décisions de sécurité à prendre, trop souvent, et l'utilisateur bascule vers la résignation, l'évitement de décision, le choix de l'option la plus facile, l'impulsivité. La recommandation des chercheurs tient en une ligne : limiter le nombre de décisions de sécurité demandées aux gens.
L'attaquant ne crée pas cet état. Il attend le bon moment, ou il l'accélère.
La présence n'est pas un concept spirituel, c'est une compétence de sécurité
Être présent en cybersécurité, ça ressemble à des choses simples :
- avant de saisir un mot de passe : je suis sur quel domaine ?
- avant d'ouvrir une pièce jointe : qui me demande ça, pourquoi, et maintenant ?
- avant de valider une authentification : c'est bien moi ?
- avant de répondre : est-ce que je réponds à une demande… ou à une pression ?
La présence, c'est la micro-seconde où tu repasses de « réaction » à « discernement ».
Et c'est exactement ce qu'on travaille sur un tapis :
revenir, remarquer, stabiliser, respirer, choisir.
Le yoga et la méditation réduisent-ils vraiment le risque de phishing ?
On fait souvent de la sensibilisation cyber comme si « savoir » suffisait.
Mais entre savoir et faire, il y a la pression, le stress, l'ego, la fatigue.
Cette limite a été testée. En 2017, quatre chercheurs ont publié dans le Journal of Management Information Systems une étude de terrain menée sur 355 étudiants, enseignants et personnels d'une université américaine, tous déjà rompus aux consignes classiques. Ils ont comparé deux entraînements : l'un à base de règles, l'autre fondé sur la pleine conscience, c'est-à-dire l'allocation dynamique de l'attention pendant la lecture d'un message, la conscience du contexte et la suspension du jugement. Le groupe entraîné à la pleine conscience a mieux résisté à l'attaque, avec un gain particulièrement net chez ceux qui se croyaient déjà bons à ce jeu.
Une étude publiée en 2025 dans Information & Management, sur 556 participants, va dans le même sens et affine le mécanisme. La pleine conscience appliquée à un domaine précis, ici la façon dont on traite ses mails, favorise le traitement systématique de l'information, celui qui améliore la précision de détection, alors que le traitement heuristique la dégrade. La disposition générale à la pleine conscience, elle, n'agit pas directement : elle passe par cette attention située. Autrement dit, ce qui protège n'est pas d'être quelqu'un de calme dans l'absolu, c'est d'être présent devant sa boîte mail.
Et une précision qui vaut avertissement, parce qu'elle contredit le cliché : la détente n'est pas la présence. Dans cette même étude, l'état affectif oriente le mode de traitement, et un état agréable et relâché pousse vers l'heuristique, donc vers l'erreur. Le yoga ne sert pas à se ramollir devant l'écran. Il sert à être là.
Quant à savoir si l'attention se travaille comme un muscle, la réponse est documentée : deux semaines d'entraînement à la pleine conscience ont suffi, dans une étude publiée dans Psychological Science en 2013, à réduire le vagabondage mental et à améliorer la mémoire de travail et la compréhension écrite des participants.
Yoga et méditation ne donnent pas une liste de règles en plus. Ils entraînent la faculté qui décide de l'usage des règles.
Et c'est littéralement ce qu'on entraîne sur un tapis :
- attention (dharana),
- stabilité (asana),
- régulation (pranayama),
- observation (méditation).
Tu entraînes la même compétence que tu utilises pour ne pas te faire conduire par un « mail urgent ».
L'ingénierie sociale vise ton identité :
- « sois réactif »
- « prouve que tu gères »
- « ne fais pas perdre de temps »
- « ne passe pas pour incompétent »
- « si tu n'agis pas, tu mets tout le monde en danger »
Donc tu n'es pas obligé d'obéir à l'émotion ou à la pensée qui pousse.
Tu peux voir la peur sans devenir la peur.
Tu peux voir l'urgence sans devenir l'urgence.
Tu peux voir l'ego sans lui donner le volant.
Dans cet espace, tu vérifies. Tu demandes une confirmation. Tu ralentis.
C'est un geste intérieur, mais c'est une conséquence très concrète : tu deviens moins manipulable.
Un rituel simple avant les actions à risque
Je n'aime pas les recettes miracles. Mais j'aime les micro-protocoles réalistes.
Quand un message te pousse à agir vite (mail, DM, facture, demande « support », lien) :
- pause
- 3 respirations
- vérifie domaine / contexte / demande
- si doute : canal secondaire (appel, message, numéro connu)
Ce n'est pas « du zen ».
C'est une coupure de l'automatisme.
Et c'est aussi la traduction pratique de la recommandation du NIST : une seule décision à prendre, toujours la même, au lieu d'une évaluation nouvelle à chaque message.
Quand la cyber et la méditation partagent déjà la même maison
Pour moi, ce lien n'est pas théorique.
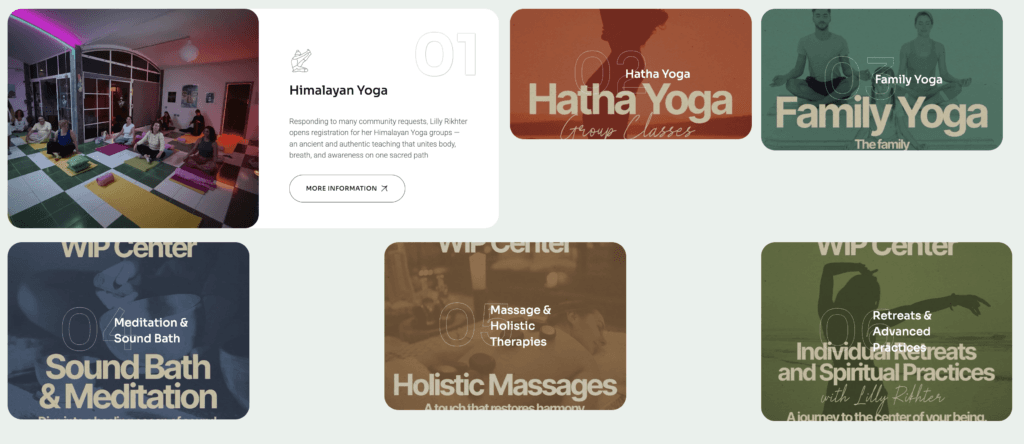
À Maspalomas, j'ai ouvert il y a quelques mois, un centre de méditation.
Ce centre de méditation partage les mêmes locaux que la Cyber Academy.
Donc la passerelle existe déjà :
même lieu, même exigence de clarté, même discipline de l'attention.
Et Walk in the Park (wip.care) fait partie de ce même écosystème : c'est l'association que je sponsorise.
Je ne raconte pas un concept : je décris une cohérence de vie.
Une cybersécurité qui commence dans la présence.
On peut améliorer les systèmes.
Mais on sous-estime l'importance de l'attention qui les utilise.
La cybersécurité, c'est aussi la capacité à : ralentir, voir, discerner, choisir.
Et ça… ça s'entraîne.
Sources
- Facteur humain dans 62 % des violations, ingénierie sociale à 16 %, plus de 22 000 violations confirmées analysées : Verizon, Data Breach Investigations Report 2026, publié le 19 mai 2026, et communiqué Verizon ; synthèse chiffrée : Mimecast.
- Plus de 500 000 victimes assistées en 2025, hausse de 20 %, hameçonnage première menace tous publics en hausse de 70 % : Cybermalveillance.gouv.fr, rapport d'activité et état de la menace 2025, publié le 26 mars 2026.
- Contrainte de temps et chute de l'indice de discrimination de 2,49 à 1,70, effet concentré sur les fraudes d'évitement de perte : Lyu, Gao et Zhang, « The impact of time pressure and type of fraud on susceptibility to online fraud », Frontiers in Psychology, 10 avril 2025, 170 participants.
- Fatigue de sécurité, résignation et évitement de décision, recommandation de limiter le nombre de décisions : Stanton, Theofanos, Spickard Prettyman et Furman, « Security Fatigue », IT Professional, NIST, 2016, 40 entretiens.
- Entraînement à la pleine conscience supérieur à l'entraînement par règles sur 355 participants : Jensen, Dinger, Wright et Thatcher, « Training to Mitigate Phishing Attacks Using Mindfulness Techniques », Journal of Management Information Systems, vol. 34, n° 2, 2017.
- Pleine conscience appliquée à la messagerie, traitement systématique et précision de détection, rôle de l'état affectif, 556 participants : Bera et Kim, « The nexus of mindfulness, affect, and information processing in phishing identification », Information & Management, vol. 62, n° 3, 2025 ; lecture opérationnelle par Anna Collard, KnowBe4.
- Deux semaines d'entraînement, baisse du vagabondage mental et hausse de la mémoire de travail : Mrazek, Franklin, Phillips, Baird et Schooler, « Mindfulness Training Improves Working Memory Capacity and GRE Performance While Reducing Mind Wandering », Psychological Science, 2013.
Questions fréquentes
Pourquoi associer le yoga à la cybersécurité ?
Parce que la cybersécurité n'est pas seulement une affaire d'outils mais aussi d'état intérieur. Le facteur humain intervient dans 62 % des violations de données recensées par Verizon en 2026. Le yoga et la méditation entraînent l'attention et la présence, qui sont précisément ce qui permet de ne pas réagir en pilote automatique face à une attaque.
Le yoga ou la méditation réduisent-ils vraiment le risque de phishing ?
Des travaux publiés dans le Journal of Management Information Systems en 2017 ont comparé, sur 355 personnes d'une université américaine, un entraînement à base de règles et un entraînement à la pleine conscience. Le second groupe a mieux évité l'attaque simulée, en particulier chez les personnes confiantes dans leur capacité de détection. Une étude publiée dans Information & Management en 2025 sur 556 participants confirme que la pleine conscience appliquée à sa messagerie favorise le traitement systématique, celui qui améliore la précision de détection.
Que vise réellement l'ingénierie sociale ?
Elle ne cherche pas à tromper par l'intelligence mais à provoquer une réponse automatique, en s'appuyant sur des déclencheurs comme l'urgence, l'autorité, la peur ou la récompense. L'objectif est d'obtenir un instant où l'on réagit au lieu de choisir.
La fatigue et l'urgence augmentent-elles vraiment le risque de se faire piéger ?
Oui, et c'est mesuré. Dans une expérience publiée dans Frontiers in Psychology en avril 2025 sur 170 participants, la contrainte de temps fait chuter l'indice de discrimination entre matériel frauduleux et légitime de 2,49 à 1,70. Le NIST a de son côté documenté dès 2016 la « fatigue de sécurité » : trop de décisions de sécurité produisent de la résignation, de l'évitement et des choix impulsifs.
Être détendu suffit-il à mieux repérer une arnaque ?
Non, et c'est contre-intuitif. L'étude publiée dans Information & Management en 2025 montre que l'état affectif oriente le mode de traitement de l'information, et qu'un état agréable et relâché pousse vers le traitement heuristique, celui qui fait baisser la précision de détection. Ce qui protège n'est pas la détente, c'est l'attention.
Quel rituel adopter avant une action à risque ?
Quand un message pousse à agir vite, faire une pause, prendre trois respirations, vérifier le domaine, le contexte et la demande, puis, en cas de doute, confirmer par un canal secondaire (appel, message, numéro connu).
La présence est-elle vraiment une compétence de sécurité ?
Oui : c'est la micro-seconde où l'on repasse de la réaction au discernement. Avant de saisir un mot de passe, d'ouvrir une pièce jointe ou de valider une authentification, ce temps d'arrêt permet de vérifier et rend moins manipulable.

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.