La menace qui n'a jamais fait de victime, et qui repasse chaque été au journal télévisé
Le 6 août, BFMTV expliquait pourquoi il faut se méfier des ports USB publics. La technique existe, elle fonctionne, elle est même redoutable entre les mains d'un attaquant ciblé. Sur une borne de recharge d'aéroport, en quinze ans, personne n'a jamais documenté un seul cas.
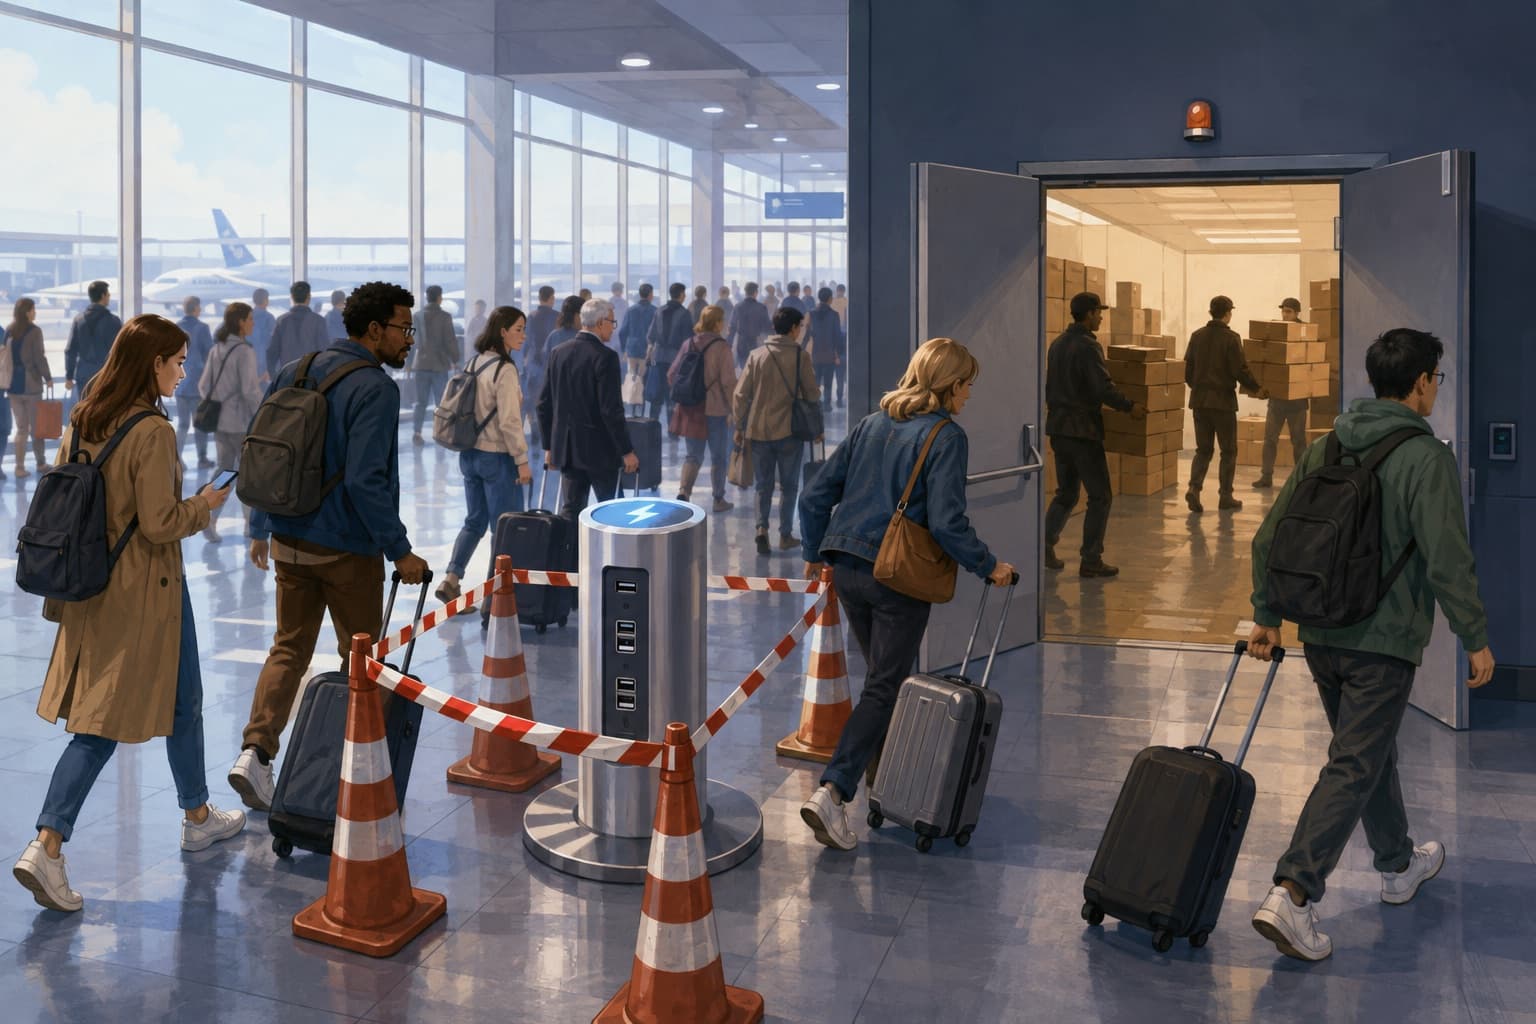
En avril 2023, le bureau de Denver du FBI publie un tweet conseillant d'éviter les bornes de recharge publiques. Un journaliste de Slate appelle pour savoir quel incident a motivé l'alerte. Réponse du FBI : aucun. C'était un rappel de routine, repris d'une page de conseils de la FCC datant de 2019.
En une semaine, CNBC, le Washington Post, CNN et Good Morning America traitent le sujet comme une alerte. La FCC, submergée d'appels sur un dossier qu'elle n'avait pas rouvert, met alors à jour sa propre page pour accompagner le mouvement. Cette mise à jour devient une source fraîche, qui alimente la vague suivante.
La TSA reprend en 2025. La gendarmerie française recommande le bloqueur de données USB. Un fabricant de batteries externes publie un guide pédagogique sur le sujet en juillet 2026, ce qui n'étonnera personne. BFMTV boucle la boucle le 6 août.
À aucun moment de cette chaîne quelqu'un n'a produit une victime. Ce n'est pas l'information qui circule, c'est sa forme.
Ce que le juice jacking fait vraiment, et où il ne le fait pas
L'attaque par USB existe et fonctionne. Un câble de type O.MG, en vente libre, contient un implant qui donne à distance un accès complet à la machine sur laquelle il est branché, et rien ne le distingue visuellement d'un câble ordinaire. Les périphériques USB malveillants sont un vecteur documenté dans des opérations ciblées, jusqu'à des campagnes où des clés piégées ont été postées à des victimes nommément choisies. Un attaquant qui abandonne un câble modifié dans une salle de réunion, qui en offre un en goodie sur un salon professionnel ou qui remplace celui du chargeur d'une chambre d'hôtel réservée au nom d'un dirigeant fait quelque chose de parfaitement réel, et parfois de très efficace.
Ce n'est pas de cela que parlent les reportages. Ils parlent de la prise USB du hall d'aéroport, du TGV, du centre commercial. D'un attaquant anonyme qui piégerait un équipement fixe pour toucher une victime qu'il n'a pas choisie.
Sur ce scénario précis, la situation est différente. La FCC, à l'origine de la fiche de conseils que tout le monde recycle, a reconnu ne connaître aucun cas confirmé. Apple déclare n'avoir connaissance d'aucune attaque de ce type dans la nature sur ses appareils. Le terme a été forgé en 2011, quand des chercheurs ont installé une borne piégée à la DEF CON pour faire la démonstration du risque. Quinze ans plus tard, la démonstration est toujours la seule pièce au dossier.
Le juice jacking version borne publique est donc une technique réelle transposée dans un contexte où elle ne se produit pas. C'est l'écart entre les deux qui devrait intéresser une rédaction.
Comment une fiche de conseils de 2019 se retrouve au journal de 2026
Une administration republie un avertissement ancien, sans élément nouveau. La reprise médiatique traite la republication comme un événement. Le volume de questions générées par cette reprise pousse l'administration d'origine à actualiser sa page, ce qui produit une source datée du jour. Cette source alimente la vague suivante, six mois ou un an plus tard, et le cycle repart sans qu'aucun fait nouveau ne soit entré dans le système à aucun moment.
Ce n'est ni un mensonge, ni une manipulation. C'est une boucle de rétroaction dans laquelle chaque acteur se comporte raisonnablement à son échelle. Le journaliste voit une alerte d'une agence fédérale et la traite. L'agence voit une demande publique et met à jour sa documentation. L'expert sollicité confirme que la technique existe, ce qui est vrai. Personne n'a de raison de vérifier le nombre de victimes, parce que personne n'a affirmé qu'il y en avait.
L'information manquante n'est jamais démentie. Elle n'est simplement jamais demandée.
Pourquoi une borne publique est un très mauvais investissement pour un attaquant
Piéger une borne suppose un accès physique à un équipement fixe, généralement installé dans une zone sous vidéosurveillance, avec un risque d'interpellation non nul. Le rendement de cette opération est une victime non choisie, dont l'appareil demandera de toute façon une autorisation explicite avant d'autoriser le moindre transfert de données, et dont on ignore tout de la valeur avant de l'avoir compromise. Il faut recommencer pour chaque cible.
En face, un lien de phishing coûte zéro, s'envoie à dix mille personnes en une minute, ne comporte aucun risque physique et permet de sélectionner sa population. Une vulnérabilité non corrigée sur un équipement exposé se scanne automatiquement à l'échelle de l'internet et se rentabilise sur des milliers d'organisations en parallèle.
Les attaquants sont des acteurs rationnels sous contrainte de ressources. Le juice jacking de masse n'a jamais décollé pour la même raison que le vol de sacs à main ne s'est pas industrialisé : le ratio effort sur rendement est mauvais, et il existe mieux ailleurs.
Ce qui compromet réellement les organisations en 2026
Le Data Breach Investigations Report 2026 de Verizon a analysé plus de vingt-deux mille compromissions confirmées dans cent quarante-cinq pays. Pour la première fois en dix-neuf éditions, l'exploitation de vulnérabilités devient le premier vecteur d'accès initial, à 31 %, contre 20 % l'année précédente. Le phishing est à 16 %, l'abus d'identifiants à 13 %, ou 16 % à méthodologie constante. L'élément humain apparaît dans 62 % des compromissions et ce chiffre n'a pas bougé depuis trois éditions, ce qui devrait interroger l'industrie de la sensibilisation avant d'interroger les utilisateurs.
Le chiffre qui devrait ouvrir les journaux télévisés est ailleurs. En 2025, seulement 26 % des vulnérabilités connues comme activement exploitées ont été corrigées, contre 38 % l'année précédente. Autrement dit, trois portes sur quatre dont on sait avec certitude que des attaquants les franchissent en ce moment même sont restées ouvertes. La fenêtre d'exposition ne se referme pas, elle s'élargit. Dans le même temps, les compromissions impliquant un tiers ont progressé de 60 % en un an pour atteindre 48 % des cas.
Votre posture de sécurité ne dépend donc plus seulement de vos décisions, mais des correctifs qu'appliquent votre prestataire de paie, votre éditeur métier et votre hébergeur.
En France, aucune fuite majeure n'est passée par un port USB
Le 15 avril 2026, l'Agence nationale des titres sécurisés, celle qui délivre les passeports, les cartes d'identité, les permis et les cartes grises, détecte une intrusion sur son portail usager. Le ministère de l'Intérieur confirme cinq jours plus tard l'accès aux données personnelles de 11,7 millions de comptes, l'attaquant en revendiquant 18 à 19 millions sur des forums. La faille exploitée est un IDOR : il suffisait de modifier un identifiant dans une requête pour consulter le dossier d'un autre usager. C'est la vulnérabilité qu'on apprend à repérer en première semaine de formation. L'auteur présumé a quinze ans et l'a lui-même qualifiée de stupide. La réponse politique a été un plan cyber de l'État doté de 200 millions d'euros.
Deux ans plus tôt, en mars 2024, des attaquants avaient usurpé les identifiants de conseillers Cap Emploi pour accéder à une base France Travail contenant vingt ans d'inscriptions. Potentiellement 43 millions de personnes, ramenées à 36,8 millions après dédoublonnage. La CNIL a prononcé cinq millions d'euros d'amende en janvier 2026, en pointant explicitement l'insuffisance de la politique de mots de passe. Viamedis et Almerys, touchés à cinq jours d'intervalle en 2024 par le même mode opératoire, avaient exposé 33 millions d'assurés, et Almerys a fait l'objet d'une nouvelle revendication en mai 2026, de volume supérieur à la première. Cegedim Santé, éditeur d'un logiciel utilisé par 3 800 médecins, a confirmé son intrusion le 26 février 2026, la ministre déléguée à la Santé évoquant plus de quinze millions de personnes concernées.
Ce ne sont pas des cas isolés qu'on aligne pour l'effet. La CNIL a reçu 6 167 notifications de violations en 2025, en hausse de 10 % sur un an. Depuis janvier 2026, les compilations spécialisées recensent plus de trois cents services compromis en France et environ 250 millions d'enregistrements personnels exposés. En mai, Le Monde parlait de Français vulnérables face à des autorités impuissantes.
Cherchez la borne de recharge dans cette liste. Cherchez le zero-day spectaculaire, le deepfake, le SIM swap de scénario. Ce qu'il y a, ce sont des comptes professionnels sans authentification forte et des correctifs non appliqués, année après année, dans des systèmes qui hébergent la population entière.
La sanction de France Travail est instructive pour une autre raison. Une autorité administrative y sanctionne un opérateur public pour des manquements dont on sermonne les PME depuis quinze ans. Demander aux citoyens de faire attention est légitime. Le faire à ce niveau de concentration de risque sans tenir le même standard chez soi l'est nettement moins.
Le risque de masse que personne ne filme : la photo de votre carte d'identité
Il existe une catégorie de risques qui coche toutes les cases du problème massif, quotidien et structurel, et aucune case du récit médiatique.
Envoyer un scan haute résolution de sa carte d'identité à une plateforme dont on ignore tout est devenu un geste banal. Pour ouvrir un compte de revente, valider un profil, souscrire un service, des millions de personnes transmettent chaque semaine un document à des entreprises dont elles ne savent ni où sont les serveurs, ni combien de temps le fichier est conservé, ni quel sous-traitant traite l'image, ni ce qu'il advient des sauvegardes.
Un mot de passe compromis se change en trente secondes. Une pièce d'identité compromise vous suit dix ans et se revend, parce qu'elle ouvre des crédits et passe des vérifications d'identité ailleurs. En octobre 2025, environ 70 000 photos de pièces d'identité collectées par Discord ont fuité, non pas depuis Discord mais depuis son sous-traitant du support client. Le point de rupture n'est presque jamais la porte d'entrée, c'est le guichet des réclamations.
Ce transfert de risque se produit à l'échelle de la population, il est irréversible pour la victime, et il ne fait l'objet d'aucune vidéo explicative. La différence avec la borne USB n'est pas la gravité. C'est que désigner le risque de la pièce d'identité oblige à désigner des responsables identifiables, dont certains sont des annonceurs.
Le Wi-Fi public est-il encore dangereux en 2026 ?
Dans le train, à l'hôtel, à la DEF CON, au café : connectez-vous. Le réseau ouvert n'est plus le problème. Cette peur est un vestige d'une époque où le trafic circulait majoritairement en clair, où l'interception passive donnait accès à des sessions entières, où un point d'accès pirate rejouait vos cookies sans effort. Le chiffrement du transport est devenu la norme écrasante, HSTS empêche la rétrogradation sur les sites qui comptent, la transparence des certificats rend l'émission d'un certificat frauduleux détectable, et les systèmes modernes isolent les applications entre elles. Sur une machine à jour, un attaquant positionné sur le réseau voit essentiellement des métadonnées.
Le risque résiduel existe mais il a changé de nature. Ce n'est plus l'interception, c'est le portail captif qui imite une page de connexion pour récolter des identifiants, ce qui est du phishing dans un décor différent. Ou c'est l'exploitation d'un système non maintenu, auquel cas le réseau n'est qu'un chemin parmi d'autres et le problème est ailleurs.
Le VPN grand public vendu comme protection réseau est un remède à une maladie largement guérie. Il a des usages réels, le contournement de restrictions géographiques et la soustraction de votre historique à votre fournisseur d'accès. Il ne corrige pas un système non mis à jour, et il déplace votre confiance de l'exploitant du café vers un opérateur commercial que vous connaissez encore moins bien.
Le dernier endroit où vous pouvez encore agir
Reprenons les 250 millions d'enregistrements exposés en France depuis janvier. Demandez-vous, pour chacun, ce que la personne concernée aurait pu faire.
Elle n'a pas choisi de créer un compte sur le portail des titres sécurisés, l'État lui a retiré le guichet physique. Elle n'a pas choisi que son médecin utilise ce logiciel. Elle n'a pas choisi que sa complémentaire santé passe par ce délégataire de gestion. Elle ne peut pas changer sa date de naissance après la fuite, ni son numéro de sécurité sociale, ni son adresse. Un mot de passe unique et une authentification forte, qui sont d'excellents conseils par ailleurs, n'auraient strictement rien changé à un IDOR sur le portail d'une agence publique.
Pour l'écrasante majorité de ce qui a fuité en France cette année, le comportement de la victime n'était pas une variable. C'est une rupture, et elle n'est pas dite. Toute la culture publique de la cybersécurité s'est construite sur un modèle où le risque se joue au moment du geste individuel : le clic, le mot de passe, le branchement. Ce modèle décrivait correctement les années 2000. Il ne décrit plus rien aujourd'hui, parce que le risque s'est déplacé vers l'architecture des systèmes qui détiennent vos données et vers les décisions de ceux qui les exploitent, c'est-à-dire vers un endroit où vous n'avez aucun levier.
Le conseil individuel a survécu à la disparition de l'action individuelle. Et il a survécu précisément parce que c'est le dernier registre dans lequel on peut encore s'adresser à quelqu'un. Un reportage sur la borne USB donne au spectateur un rôle, une décision à prendre, un geste à changer en sortant du canapé. Un reportage exact sur la concentration des données publiques lui apprend qu'il est exposé, qu'il ne peut rien y faire, et que les responsables sont hors de sa portée. Le premier format se produit tous les étés. Le second n'existe pas, parce qu'il n'a pas de fin.
Voilà ce que raconte vraiment la vidéo du 6 août. Pas une erreur d'appréciation sur un vecteur d'attaque. Le maintien artificiel d'un régime où le citoyen serait encore l'acteur de sa propre sécurité, à un moment où il ne l'est plus.
Ce maintien a un prix politique. Il produit une population, et surtout des dirigeants, qui modélisent la cybersécurité comme une affaire d'hygiène personnelle, au moment exact où elle est devenue une question d'architecture et de concentration. C'est ce qui permet qu'une faille triviale sur le portail des titres d'identité soit traitée par un plan de 200 millions d'euros et des conseils de vigilance aux usagers, plutôt que par un débat sur le fait qu'on ait construit un point unique de défaillance contenant l'identité de onze millions de personnes.
Pourquoi les rédactions préfèrent la menace exotique
La peur fait de l'audience, et cette réponse est trop courte. Une menace exotique a l'immense avantage narratif d'être extérieure. Le port USB piégé, le deepfake vocal, le SIM swap romanesque sont des histoires où le spectateur subit une ingéniosité qui le dépasse. Personne n'est en tort, aucune pratique n'est remise en cause, et le sujet se referme proprement sur un conseil gratuit qui n'engage à rien. Dire au contraire que l'essentiel des compromissions passe par des correctifs non appliqués et des comptes sans authentification forte, c'est désigner des responsables identifiables, dont certains sont des institutions, certains des annonceurs, et certains le spectateur lui-même.
L'industrie de la cybersécurité tient sa part du marché. Un fournisseur a infiniment plus d'intérêt à commenter une menace neuve qu'à répéter que la gestion des correctifs et l'authentification forte règlent l'essentiel du problème, parce que la première conversation vend une catégorie de produit et la seconde vend de la discipline opérationnelle, qui ne se facture pas en licences. Le journaliste a besoin d'un expert disponible, l'expert a besoin d'un sujet vendeur, et l'accord se conclut sans que ni l'un ni l'autre ait à mentir.
Ce que coûte réellement une fausse priorité
L'attention à la sécurité est une ressource finie, et elle se compte : un module de sensibilisation, un créneau de comité de direction, une campagne interne.
Chaque unité dépensée sur un scénario jamais observé est une unité retirée aux décisions qui comptent. Une organisation qui forme ses équipes à se méfier des bornes de recharge pendant que trois quarts de ses vulnérabilités activement exploitées restent non corrigées n'a pas fait un peu de sécurité. Elle a produit un indicateur, et cet indicateur montera. C'est le tableau de bord vert : la métrique progresse, le risque ne bouge pas, et plus personne ne pose de question parce que la couleur est bonne.
Le coût réel se paie au moment de la décision. Un dirigeant qui a intégré que la cybersécurité relève du geste individuel et du gadget de voyage arbitrera contre un budget de gestion des correctifs, parce que rien dans ce qu'il a lu ne lui a fait comprendre que c'est là que se joue la partie.
Ce qui reste ouvert
La correction facile tient en une question à poser systématiquement, dans une rédaction comme dans un comité de direction, devant n'importe quelle alerte : combien de victimes documentées, et sur quelle période. Elle ne coûte rien et elle élimine l'essentiel du bruit.
La correction difficile est d'admettre que le sujet ennuyeux est le sujet principal, et qu'il le restera. La gestion des correctifs, l'authentification forte, le contrôle des sous-traitants et la révocation des comptes ne produiront jamais de sujet de vingt minutes. Ils produisent seulement l'écrasante majorité des compromissions quand ils sont absents.
Reste la question qu'aucune des deux corrections ne règle. On continuera de dire aux gens quoi faire parce que c'est la seule chose qu'on sache encore leur dire, et parce que leur annoncer que leur vigilance ne pèse plus rien face à un IDOR dans une agence publique n'est pas un message qu'une institution peut porter. Le juice jacking n'est donc pas un raté de l'information sur la cybersécurité. C'est le dernier sujet dans lequel on puisse encore vous attribuer un rôle, et c'est pour cela qu'il reviendra l'été prochain.
Sources
- Absence de cas confirmés et origine de l'alerte : enquête de Slate, avril 2023, incluant les réponses du FBI Denver et de la FCC.
- Reprise de l'avertissement par la TSA en 2025 et absence d'incident réel documenté depuis : Malwarebytes, juin 2025.
- Historique de la technique depuis la DEF CON 2011, travaux Trustjacking et câble O.MG : ESET, dossier juice jacking, 2026.
- Position d'Apple sur l'absence d'attaques constatées dans la nature : cité par Ars Technica, 2023.
- Vecteurs d'accès initial, élément humain, remédiation des vulnérabilités exploitées et compromissions via un tiers : Verizon Data Breach Investigations Report 2026, publié le 19 mai 2026.
- Fuite France Travail et sanction de cinq millions d'euros : délibération et communication CNIL, janvier 2026 ; chiffres de dédoublonnage communiqués par France Travail à l'AFP.
- Violation Viamedis et Almerys, plus de 33 millions de personnes : communication CNIL, février 2024. Nouvelle revendication Almerys, mai 2026.
- Intrusion ANTS / France Titres du 15 avril 2026, confirmation ministérielle du 20 avril, faille IDOR, 11,7 millions de comptes et revendication de 18 à 19 millions : communiqué du ministère de l'Intérieur, Generation-NT, FrenchBreaches, avril 2026.
- Fuite Cegedim Santé, confirmation publique du 26 février 2026, plus de quinze millions de personnes concernées selon la ministre déléguée à la Santé.
- Volume 2025 et 2026 : 6 167 notifications de violations reçues par la CNIL en 2025, en hausse de 10 % ; plus de trois cents services compromis et environ 250 millions d'enregistrements recensés en France depuis janvier 2026 par les compilations spécialisées, arrêté en juin 2026. Couverture Le Monde du 18 mai 2026.
- Fuite de pièces d'identité collectées par Discord via un sous-traitant : communiqués Discord, octobre 2025.
Questions fréquentes
Le juice jacking existe-t-il vraiment ?
Oui, en tant que technique. Un câble ou un périphérique USB piégé peut compromettre un appareil, et des implants de ce type sont commercialisés. Ce qui n'a jamais été documenté, c'est l'exploitation de ce vecteur via une borne de recharge publique compromise.
Combien de victimes de juice jacking ont été recensées ?
Aucune, publiquement, sur des bornes publiques et des appareils modernes. La FCC américaine a reconnu ne connaître aucun cas confirmé, et Apple déclare n'avoir constaté aucune attaque de ce type dans la nature.
Faut-il quand même utiliser un bloqueur de données USB ?
L'accessoire est peu coûteux et sans inconvénient, donc rien ne s'y oppose. Il ne faut simplement pas le confondre avec une mesure de sécurité significative. Sur la même somme d'attention, activer les mises à jour automatiques et une authentification forte sur les comptes sensibles a un effet sans commune mesure.
Puis-je brancher mon téléphone sur la prise USB d'un avion ou d'un hôtel ?
Oui. Les systèmes mobiles actuels exigent une confirmation explicite avant d'autoriser un transfert de données sur une connexion USB, ce qui neutralise le scénario. Le vrai sujet reste ailleurs, sur un appareil non mis à jour.
Le Wi-Fi public est-il dangereux ?
Beaucoup moins qu'en 2010. Le chiffrement du transport, HSTS et la transparence des certificats ont supprimé l'essentiel du risque d'interception. Ce qui subsiste est un risque de phishing via faux portail captif, et l'exploitation d'un système non maintenu.
Quel est le vecteur d'attaque le plus fréquent aujourd'hui ?
Selon le DBIR 2026 de Verizon, l'exploitation de vulnérabilités non corrigées, présente dans 31 % des compromissions, devant le phishing à 16 % et l'abus d'identifiants à 13 %.
Que puis-je faire contre une fuite comme celle de l'ANTS ?
Rien en amont, et c'est le fond du problème. Aucune pratique individuelle n'empêche l'exploitation d'une faille sur le portail d'une agence publique où vous étiez obligé de créer un compte. En aval, vous pouvez réinitialiser vos mots de passe, activer une authentification forte et considérer comme suspect tout message se réclamant de l'organisme concerné, ce qui limite l'exploitation secondaire de la fuite sans rien changer à la fuite elle-même.
Quelles sont les mesures qui protègent réellement ?
Les mises à jour automatiques, un gestionnaire de mots de passe avec des identifiants uniques, une authentification à deux facteurs qui ne repose pas sur le SMS, et pour une organisation, un délai de correction mesuré sur les vulnérabilités activement exploitées ainsi qu'un contrôle réel des accès accordés aux prestataires.
L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».
Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.