Pourquoi les hackers sont-ils si jeunes ?
Fin juin, cinq Français de 16 à 22 ans ont été interpellés après le vol de millions de fiches de patients. À chaque affaire, la même question : pourquoi les pirates sont-ils presque toujours si jeunes ? La réponse en dit long sur nos cerveaux, sur nos données, et sur ce que nous faisons de nos talents.
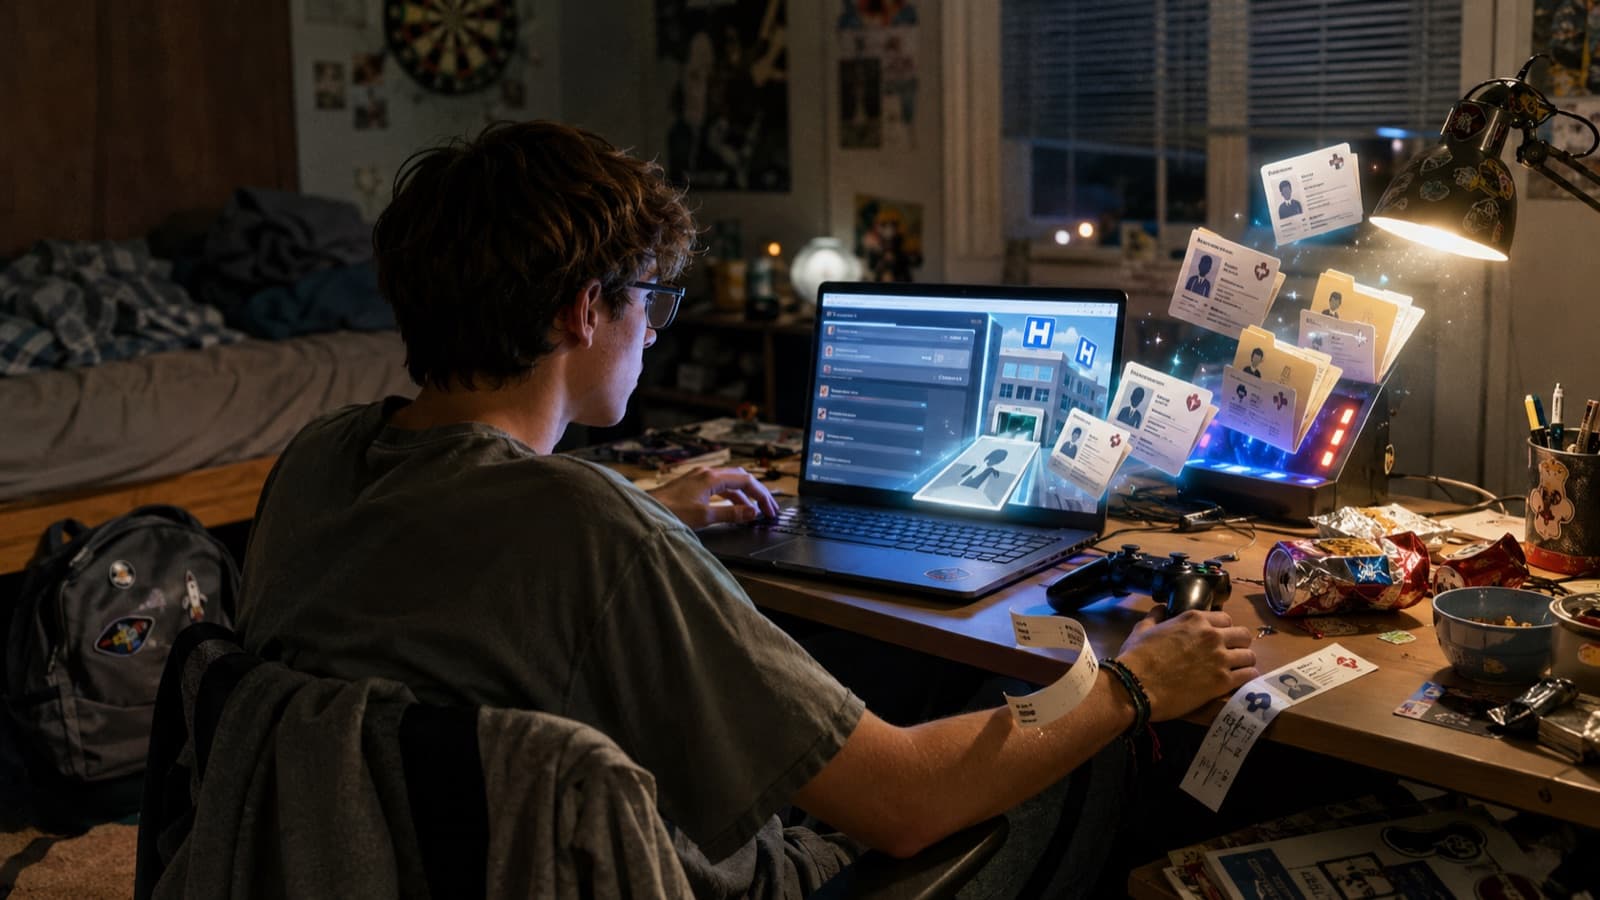
Le 23 juin 2026, l'Office anti-cybercriminalité interpelle cinq personnes soupçonnées d'appartenir à un collectif baptisé « Marak ». Cible : la santé. Hôpitaux, cliniques, entreprises médicales, une dizaine d'établissements touchés. Bilan : près de quatre millions de fiches de patients dérobées. Identités, données administratives, suivi médical. Les cinq suspects ont entre 16 et 22 ans.
Selon l'Ofac, le groupe n'a pas eu à briser le moindre chiffrement. Il a exploité une faille dans l'authentification des cartes professionnelles de santé dématérialisées, en piégeant des soignants pour récupérer leurs accès. Une porte laissée entrouverte, pas un coffre forcé.
L'enquête a démarré un an plus tôt, après le piratage d'une clinique de la Loire. Rien d'exceptionnel, d'ailleurs : deux semaines auparavant, le même office démantelait « Dumpsec », sept interpellations et plus de 1 500 organisations victimes. Là encore, des gamins.
À chaque affaire, la même question revient. Pourquoi les pirates sont-ils presque toujours si jeunes ?
Pourquoi les hackers arrêtés sont-ils si jeunes ?
Oubliez le génie encapuchonné tapi dans la pénombre. La réalité est plus banale, et plus dérangeante : un ado dans sa chambre. Le constat n'est pas propre à la France. Au Royaume-Uni, la National Crime Agency a mesuré que l'âge moyen des suspects dans ses enquêtes cyber tournait autour de 17 ans, plus bas que pour la plupart des autres formes de délinquance. Quatre mécanismes l'expliquent, et ils se renforcent l'un l'autre.
Un cerveau câblé pour le risque. Entre 15 et 25 ans, le cerveau n'est pas terminé. La zone qui pèse les conséquences et freine les impulsions, le cortex préfrontal, mûrit en dernier. Le circuit de la récompense, lui, tourne déjà à plein régime. On sous-estime le danger, on se croit intouchable, les conséquences restent une abstraction. Ajoutez du temps libre à revendre, sans travail ni charges de famille, et vous obtenez le terrain rêvé pour explorer sans relâche.
Une barrière qui a sauté. Pirater ne réclame plus d'être un prodige. Tutos en accès libre, communautés d'entraide sur Discord et Telegram, outils clés en main, services de cybercriminalité qui se louent comme un abonnement Netflix. Le mythe du surdoué solitaire est mort. Aujourd'hui, il faut de la curiosité, de la méthode, et du temps. Rien d'autre.
La gloire avant l'argent. On imagine l'appât du gain. Chez les plus jeunes, le carburant est ailleurs : le défi, l'ennui, la reconnaissance des pairs. Dans ces cercles, la réputation est la seule monnaie qui compte. On grimpe dans une hiérarchie invisible, on vise le coup d'éclat. Et c'est précisément ce qui les perd. Ils se vantent, revendiquent, signent leurs exploits. La discipline vient avec l'âge, et la plupart se font cueillir avant de l'avoir acquise.
Des victimes invisibles. Derrière un écran, quatre millions de fiches ne pèsent pas quatre millions de vies. Ce sont des lignes dans un fichier. Cette distance anesthésie. On commence par une curiosité grise, « est-ce que j'en suis capable ? », puis on glisse, un cran après l'autre, la justification déjà prête : « je montre juste qu'ils étaient mal protégés ». On ne se sent pas criminel. On se sent malin.
Les jeunes pirates sont-ils vraiment les plus dangereux ?
Attention à l'angle mort que les gros titres oublient. Si les hackers paraissent si jeunes, c'est d'abord parce que les jeunes sont ceux qu'on attrape.
Les acteurs vraiment dangereux ne font jamais la une. Rançongiciels professionnels, groupes soutenus par des États : organisés, disciplinés, patients, et ils ne se font pas prendre. Marak et Dumpsec, c'est la partie émergée de l'iceberg. La plus bruyante, la plus maladroite. Pas la plus menaçante. « Les pirates sont jeunes » décrit ce que les arrestations donnent à voir, pas la réalité de la menace. La nuance est capitale quand on parle des données de nos hôpitaux.
Pourquoi les données de santé fuient-elles sans cesse ?
Pointer du doigt ne suffit pas, et la bonne nouvelle, c'est qu'on sait exactement quoi faire. Deux chantiers à mener de front : un évident, un négligé. Commençons par l'évident.
Si les données de santé fuient presque chaque semaine, ce n'est pas parce qu'une infirmière a cliqué sur le mauvais lien. C'est parce que les applications qui les hébergent sont des passoires. La faille reine s'appelle l'IDOR : il suffit souvent de changer un chiffre dans une adresse web pour tomber sur le dossier du patient d'à côté, faute de contrôle d'accès digne de ce nom. Une faille connue depuis vingt ans. Toujours partout. Dans l'affaire Marak, l'entrée s'est même faite en amont, par l'authentification détournée de cartes professionnelles de santé, mais le principe reste le même : un contrôle d'accès qui ne tient pas.
Le vrai coupable n'est pas l'humain, c'est la dette. Dette technique de systèmes bricolés et jamais corrigés. Dette de gouvernance d'organisations qui n'ont jamais mis la sécurité en haut de la pile. La réponse est aussi barbante qu'urgente : combler cette dette, maintenant. Contrôle d'accès sérieux, tests offensifs réguliers, audits qui mordent. C'est évident. Faisons-le, et passons au vrai sujet.
Menotter un ado ou recruter un défenseur ?
Voilà le chantier dont personne ne parle, et c'est le plus important. Réfléchissez une seconde. Le gamin qui a trouvé comment aspirer quatre millions de dossiers fait exactement le même geste qu'un consultant en sécurité payé six chiffres pour ça. Même compétence, même curiosité, même acharnement. Toute la différence tient en un mot : l'autorisation. Un contrat, et il devient un professionnel que tout le monde s'arrache. Sans contrat, il devient un casier judiciaire.
Or l'Europe cherche désespérément des spécialistes en cybersécurité. Près de 274 000 postes restent non pourvus dans la seule Union européenne, selon l'étude annuelle sur la main-d'œuvre d'ISC2. Nous creusons des trous béants dans nos effectifs, et pendant ce temps nous menottons précisément le profil que nous peinons à recruter. C'est absurde. Chaque ado arrêté est un défenseur que nous avons laissé filer.
Pourquoi basculent-ils du mauvais côté ? Pas par méchanceté. Par facilité. La voie illégale offre tout, tout de suite : l'adrénaline, une communauté qui applaudit, un tableau des scores, zéro barrière. La voie légale, elle, réclame un bac +5, de la patience, des portes à pousser, et des mois d'ennui avant la première mission un peu excitante. À talent égal, nous perdons la course au recrutement sur l'expérience proposée. Nous offrons un parcours du combattant là où l'autre camp offre un jeu vidéo.
Comment capter ces talents avant qu'il ne soit trop tard ?
Renversons la logique, car la France a déjà les outils, et ils marchent. Les plateformes de bug bounty comme YesWeHack, fleuron français, paient des chercheurs pour trouver légalement les failles des entreprises : de l'argent, de la réputation, et pas de casier. Chaque année, l'ANSSI, notre agence nationale, organise le France Cybersecurity Challenge, un concours de hacking ouvert dès 14 ans, qui sélectionne l'équipe de France pour le championnat européen de cybersécurité. Des plateformes d'entraînement comme Root-Me ou Hackropole laissent s'exercer autant qu'on veut sans rien casser de réel. Le frisson, la communauté, le classement, la gloire : tout ce que cherche l'ado existe déjà, du bon côté de la loi.
Le problème n'est donc pas l'absence d'alternatives. C'est le calendrier. Nous arrivons trop tard. On tend la main à ces jeunes à vingt ans, devant un juge, quand il fallait les capter à quatorze, dans un club de lycée, avant que le mauvais serveur Discord ne s'en charge. D'autres pays l'ont compris. Au Royaume-Uni, le programme Cyber Choices de la National Crime Agency réoriente les jeunes délinquants numériques vers des carrières légales plutôt que vers la case prison. Le calcul est simple : convertir un talent coûte infiniment moins cher que réparer une fuite et instruire un procès. Et ça transforme une menace en rempart.
Parce qu'un ado de seize ans qui trouve une faille n'est pas Al Capone. C'est un talent brut qui attend qu'on lui montre la bonne porte. Notre seul travail, c'est d'y arriver avant l'autre camp.
Sources
- Interpellations du collectif « Marak » (cinq suspects de 16 à 22 ans, près de 4 millions de fiches, une dizaine d'établissements de santé) : franceinfo, 1er juillet 2026.
- Méthode d'attaque de « Marak » (authentification détournée des cartes professionnelles de santé dématérialisées) : DPO Partage, juin 2026.
- Démantèlement de « Dumpsec » (sept interpellations le 9 juin 2026, plus de 1 500 organisations victimes) : Le Monde et ZATAZ, juin 2026.
- Âge moyen d'environ 17 ans chez les suspects des enquêtes cyber : National Crime Agency, rapport « Pathways into Cyber Crime », et The Guardian.
- Programme de réorientation des jeunes délinquants numériques : Cyber Choices, National Crime Agency.
- Déficit d'environ 274 000 professionnels de la cybersécurité dans l'Union européenne : ISC2, Cybersecurity Workforce Study.
- France Cybersecurity Challenge, ouvert dès 14 ans et sélectif pour le championnat européen : ANSSI.
- Plateformes légales d'entraînement et de bug bounty : YesWeHack, Root-Me et Hackropole (ANSSI).
Questions fréquentes
Pourquoi les hackers arrêtés sont-ils presque toujours jeunes ?
Parce que le cerveau des 15-25 ans est encore câblé pour le risque (cortex préfrontal immature, circuit de la récompense à plein régime), que pirater ne demande plus d'être un prodige (tutos, communautés, outils clés en main), que le carburant est la gloire et la reconnaissance des pairs plus que l'argent, et que l'écran rend les victimes abstraites. Surtout, les jeunes sont ceux qu'on attrape : les acteurs vraiment dangereux ne se font pas prendre. La National Crime Agency britannique a mesuré un âge moyen d'environ 17 ans chez les suspects de ses enquêtes cyber.
Quel est l'âge moyen des cybercriminels ?
Chez les auteurs arrêtés, il est très bas. Au Royaume-Uni, la National Crime Agency a établi que l'âge moyen des suspects dans ses enquêtes cyber était d'environ 17 ans. En France, les membres présumés des collectifs Marak et Dumpsec démantelés en juin 2026 avaient de 16 à 22 ans. Attention toutefois : cet âge décrit surtout les pirates qu'on interpelle, pas l'ensemble de la menace.
Qui sont les collectifs Marak et Dumpsec ?
Deux groupes de pirates démantelés en France en juin 2026. « Dumpsec », sept interpellations le 9 juin, plus de 1 500 organisations touchées. « Marak », cinq interpellations annoncées fin juin, près de quatre millions de fiches de patients dérobées dans une dizaine d'établissements de santé. Selon l'Ofac, Marak a exploité une faille dans l'authentification des cartes professionnelles de santé dématérialisées.
Comment fuient les données de santé ?
Souvent par une faille applicative connue depuis vingt ans, l'IDOR : changer un chiffre dans une adresse web suffit à afficher le dossier du patient voisin, faute de contrôle d'accès. Dans l'affaire Marak, l'entrée s'est faite par l'authentification détournée de cartes professionnelles. Dans les deux cas, le vrai coupable n'est pas l'erreur humaine isolée, mais la dette technique et de gouvernance.
Les jeunes hackers sont-ils les plus dangereux ?
Non. Ils sont les plus visibles, parce qu'ils se vantent et se font attraper. Les acteurs réellement menaçants, rançongiciels professionnels et groupes soutenus par des États, sont organisés, disciplinés, patients, et ne font pas la une. « Les pirates sont jeunes » décrit ce que les arrestations donnent à voir, pas la réalité de la menace.
Que faire des jeunes talents du hacking ?
Les capter tôt (dès 14 ans) et les orienter vers les voies légales qui existent déjà en France : bug bounty (YesWeHack), France Cybersecurity Challenge de l'ANSSI, plateformes d'entraînement (Root-Me, Hackropole). Le Royaume-Uni réoriente déjà ses jeunes délinquants numériques vers des carrières légales via le programme Cyber Choices. Convertir un talent coûte bien moins cher que réparer une fuite et instruire un procès.
Combien de postes en cybersécurité restent à pourvoir en Europe ?
Près de 274 000 dans la seule Union européenne, selon l'étude annuelle sur la main-d'œuvre d'ISC2. Le paradoxe est là : nous manquons cruellement de défenseurs et, dans le même temps, nous judiciarisons de jeunes profils qui possèdent exactement ces compétences.
L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».
Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.