La foire aux failles
Cette semaine, Java4Shell et NGINX2Root ont mobilisé les équipes de sécurité avec un nom de scène et une note de 9,2 sur 10, pour des attaques que presque aucun parc ne permet. Au début de l'année, un groupe d'espionnage chinois éteignait les journaux d'hyperviseurs VMware avec une faille notée 2,7, que la plupart des politiques de correctifs n'auraient jamais mise en file. La note sur 10 se trompe dans les deux sens, et c'est pourtant elle qui décide de la semaine de vos équipes.
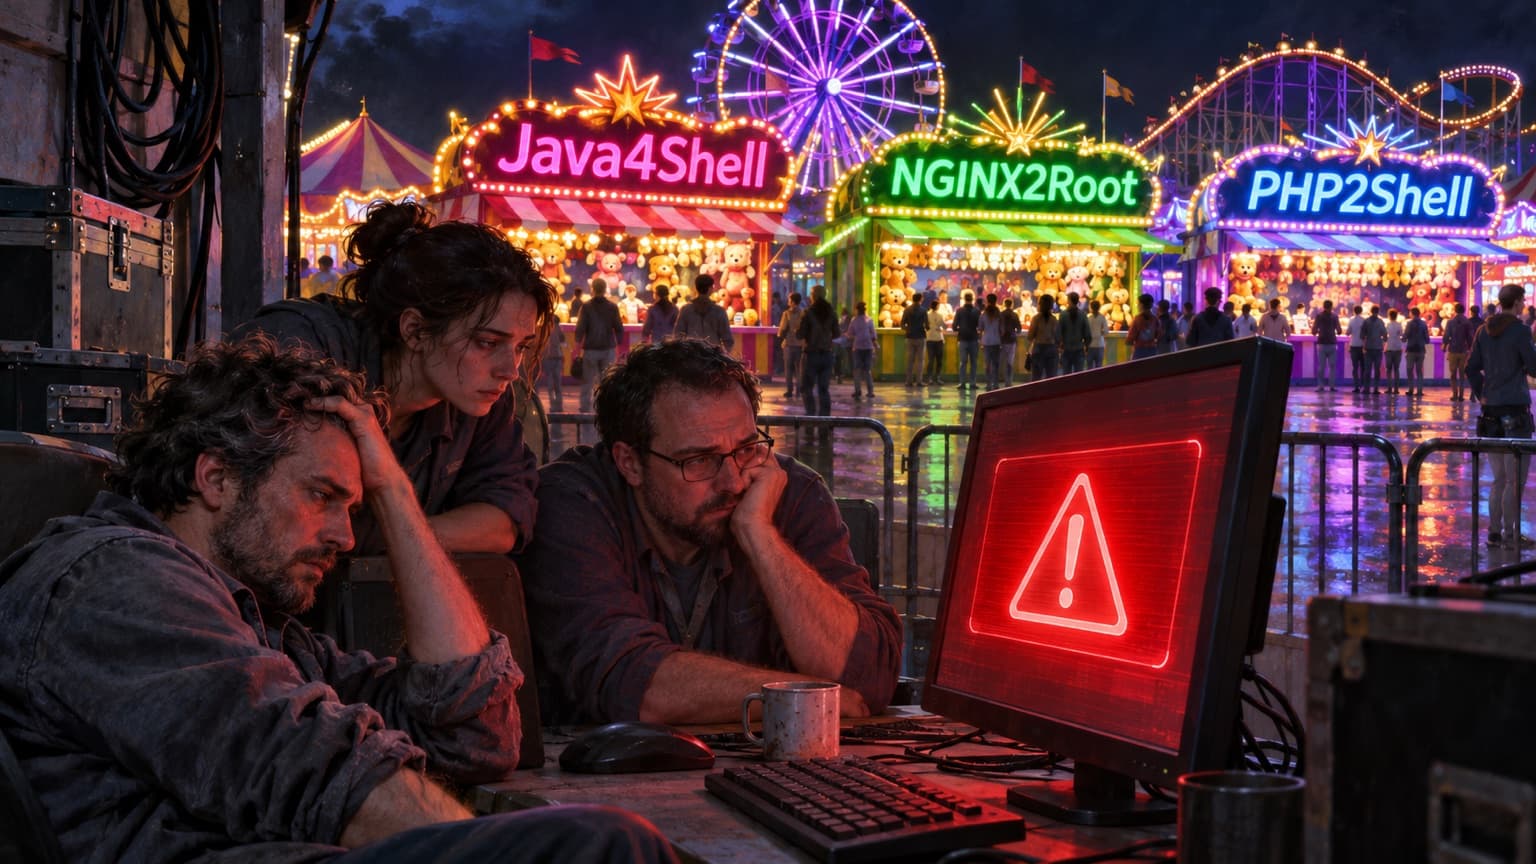
Mardi, Java4Shell. Mercredi, NGINX2Root. Dans mes équipes, la réaction a tenu en trois mots, les mêmes qu'à chaque tête d'affiche du mois : here we go again. Mercredi soir, @gabsmashh a résumé sur X l'humeur du métier en deux lignes.
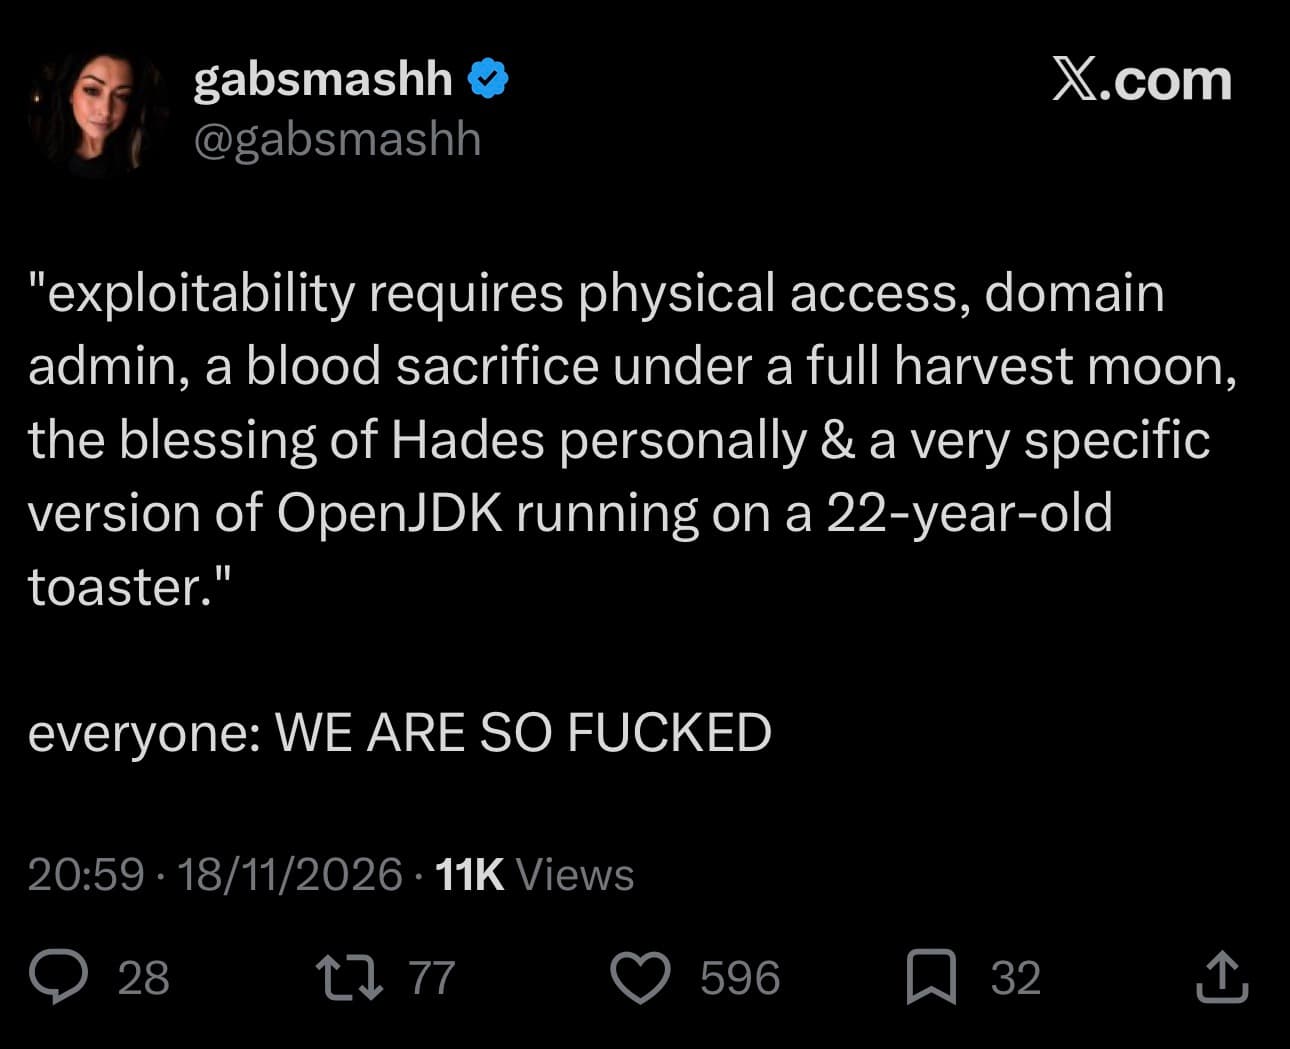
Le message de @gabsmashh sur X, 18 novembre 2026. L'exploitation exigerait « un accès physique, des droits d'administrateur de domaine, un sacrifice de sang sous la pleine lune des moissons, la bénédiction personnelle d'Hadès et une version très précise d'OpenJDK tournant sur un grille-pain vieux de 22 ans ». Puis, tout le monde : « on est foutus ».
Je dirige la sécurité d'une entreprise, et les alertes font partie de mon métier. Ce qui me fatigue, c'est la foire qu'elles sont devenues. Chaque faille arrive avec un nom de scène, une note de 9,2 et un titre qui compte ses victimes en centaines de millions, et c'est mon équipe qui paie le ticket d'entrée. Pendant ce temps, les failles qui servent vraiment aux attaquants passent sous la porte, sans nom, et parfois avec une note de 2,7.
Que vaut une alarme qui sonne dix-neuf fois sur vingt sans feu ?
Depuis 2018, 36 869 failles ont été notées critiques, à 9 ou plus sur 10. Jeudi, Jeremiah Grossman, fondateur de WhiteHat Security, a rapproché ce chiffre du catalogue de VulnCheck, qui recense les failles dont l'exploitation a été signalée : 1 967 seulement en portent la trace. Dix-neuf alertes rouges sur vingt n'ont donc jamais connu d'attaque signalée. Il en tirait, en citant Dave Kennedy, fondateur de TrustedSec, une conclusion que je signe des deux mains : l'exercice d'évacuation permanent est injustifiable, et tout le monde en a assez.
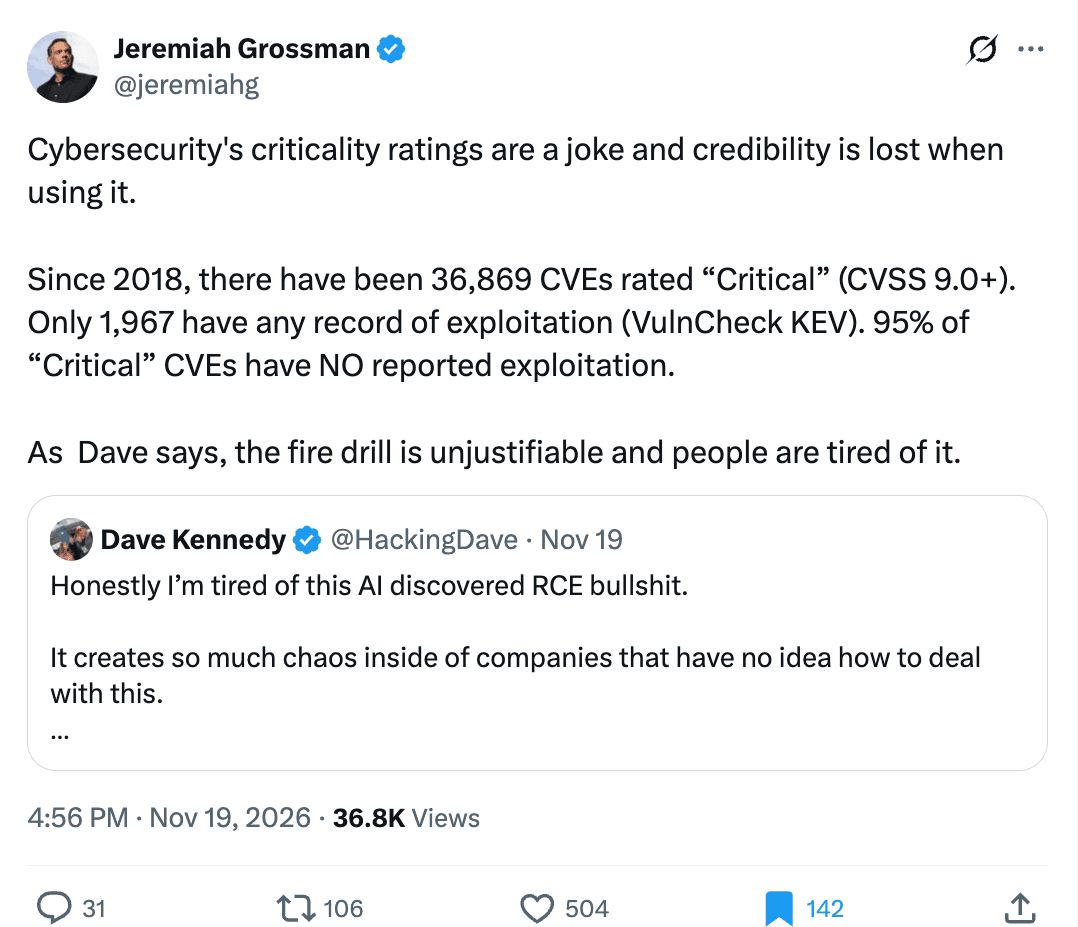
Le message de Jeremiah Grossman sur X, 19 novembre 2026 : 95 % des failles notées critiques depuis 2018 n'ont aucune exploitation signalée.
J'utilise souvent en conférence la comparaison avec un bâtiment. Personne n'accepterait un immeuble sans extincteur ni porte coupe-feu au motif que le risque est « accepté, budget 2027 ». Personne ne garderait non plus une alarme incendie qui sonne dix-neuf fois sur vingt sans fumée : le syndic la ferait remplacer au bout d'un mois, et les occupants auraient appris depuis longtemps à finir leur café avant de descendre. En cybersécurité, nous gardons l'alarme et nous en achetons une deuxième.
Le secteur appelle cette crue la vulnpocalypse. Le 13 novembre, le compteur des failles publiées en 2026 a dépassé 100 000, plus du double de l'an dernier, poussé par les outils d'intelligence artificielle qui fouillent le code à grande échelle. La part de ces failles dont l'exploitation est confirmée ne bouge pas, autour de 1,4 % chez VulnCheck. L'IA multiplie les alertes bien plus vite que les attaques, et l'apocalypse a surtout lieu dans les boîtes de réception des équipes de sécurité.
Le 9,2 qui demandait un grille-pain
Java4Shell, corrigée le 17 novembre, est notée 9,2 par Calif, la société qui l'a découverte et baptisée, et 8,1 par Oracle, l'éditeur de Java, qui retient une complexité d'attaque élevée. C'est la note de Calif qui a fait le tour des alertes, et la copie corrigée par l'élève a été préférée à celle du professeur. Le code fautif ne s'exécute que sur des processeurs dotés d'un jeu d'instructions particulier, présent sur certains serveurs Intel Xeon et sur les processeurs AMD des dernières générations. Les processeurs ARM et la plupart des portables Intel récents y échappent. Sur une machine concernée, faire planter Java est facile, et en prendre le contrôle exige en plus une fuite de mémoire propre à la cible.
NGINX2Root, publiée le lendemain, regroupe dix failles du serveur web NGINX, dont cinq notées 9,2. Pour exécuter du code, l'attaque publiée exige un serveur x86-64, le protocole HTTP/2 activé sans proxy en amont, des adresses mémoire récupérées dans les réponses du serveur et environ 128 gigaoctets de trafic envoyés en moins d'une heure, soit une trentaine de films en haute définition expédiés au même serveur par un attaquant qui compte sur sa discrétion. Les 225 millions de sites cités dans plusieurs titres correspondent à la part de marché de NGINX, et personne n'a publié le nombre de serveurs qui réunissent toutes ces conditions.
Le 10 novembre, Vite, l'outil qui sert à développer une bonne partie des applications web, avait ouvert le bal avec une faille notée 9,1, relayée sur les réseaux à grand renfort de gyrophares, d'explosions en émojis et de « Patch immediately ». Elle ne touche que le serveur de développement, quand quelqu'un l'a explicitement ouvert au réseau, puisque Vite n'écoute par défaut que sur la machine du développeur. L'avis ne portait même pas de numéro CVE.
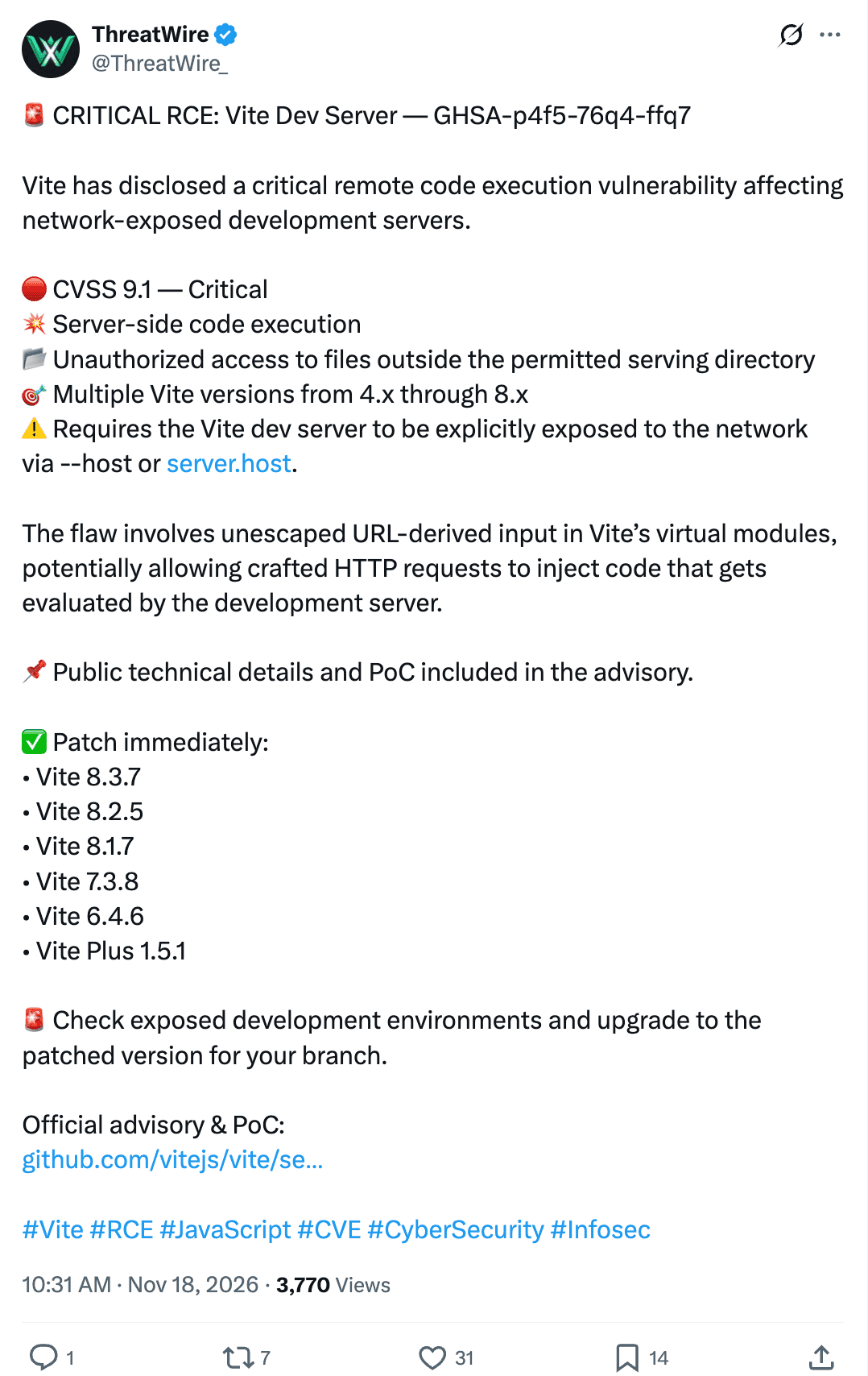
Le message de ThreatWire sur X, 18 novembre 2026, huit jours après l'avis. La condition qui décide de tout, un serveur de développement explicitement ouvert au réseau, arrive en cinquième point, après la note, l'explosion, le dossier et la cible.
Aucune des trois n'était exploitée au 19 novembre. Le nom et la note sont écrits pour le titre, et les conditions d'exploitation sont enterrées au sixième paragraphe de l'avis, là où le lecteur pressé n'arrive jamais. La notice de @gabsmashh exagérait à peine.
Le 2,7 qui a éteint la lumière
Broadcom note 2,7 sur 10 la faille CVE-2026-41709 de VMware ESX, l'hyperviseur qui fait tourner les serveurs virtuels d'une bonne partie des entreprises. Elle permet à quelqu'un qui détient déjà les droits d'administrateur sur l'hôte de mener certaines opérations sans qu'elles apparaissent dans les journaux. Le 28 octobre, CrowdStrike a révélé que Warp Panda, un groupe lié à la Chine, l'avait utilisée comme zero-day au début de 2026, lors d'intrusions d'espionnage contre des cabinets d'avocats américains, précisément pour réduire ce que montreraient les traces d'audit. Broadcom avait publié le correctif le 29 juillet. La CISA a inscrit la faille à son catalogue des failles exploitées le jour même de la publication de CrowdStrike, avec une échéance fédérale au 11 novembre.
Je l'ai commentée dans le GRC Brief du 2 novembre, la lettre de Cyber Academy, et la leçon dépasse largement VMware. Vous pouvez calibrer parfaitement la durée de conservation de vos journaux, consulter votre délégué à la protection des données, documenter la finalité et la durée, et rester aveugle, parce que quelqu'un a coupé l'enregistrement sous vos pieds, au niveau de l'hyperviseur. Le dossier de conformité était impeccable, et il ne voyait rien.
Regardez maintenant ce que votre propre processus en aurait fait. Un 2,7 passe sous le plancher de la plupart des politiques de correctifs, il n'aurait jamais été mis en file. Le même avis de Broadcom corrigeait des failles de vCenter notées 9,8 : une équipe qui trie par note a corrigé celles-là d'abord, en appliquant scrupuleusement sa règle, et a laissé de côté la seule qui servait à des espions. Rien n'a bougé pendant trois mois, jusqu'à ce qu'un rapport de renseignement nomme le groupe, et Broadcom a maintenu la mention « Low » après la révélation.
La note se trompe dans les deux sens. Elle hurle pour Java4Shell et elle chuchote pour Warp Panda, et une politique qui trie par seuil confie sa sécurité aux bonimenteurs d'un côté et aux espions de l'autre.
À qui profite le nom d'une faille ?
Heartbleed, en 2014, méritait son nom, son logo et son site : une faille facile à exploiter, qui exposait la mémoire de serveurs du monde entier. Log4Shell, en décembre 2021, méritait le sien. Depuis, le nom est devenu un produit. Calif a baptisé Java4Shell en empruntant le suffixe de Log4Shell, faille de Java comme elle, et le souvenir du Noël 2021 passé à chercher Log4j dans les serveurs a fait la moitié du travail. Xint a baptisé NGINX2Root, et en quarante-huit heures, Tenable, Qualys, watchTowr, Upwind et Rapid7 avaient publié leur analyse, la plupart assorties d'un passage sur la façon dont leurs propres outils repèrent les serveurs concernés. VulnCheck a qualifié ces lancements de « marketing exercises » dans un billet qui annonçait, quelques lignes plus bas, un exploit de Java4Shell réservé à ses clients payants. Même le critique de la foire y tient un stand.
Trouver des failles est un métier utile, et je n'en connais pas de plus nécessaire en ce moment. Les vendre comme des films catastrophe relève d'un autre métier, qui rapporte davantage. Une faille baptisée et reprise par toute la presse spécialisée vaut une campagne publicitaire, et l'IA, qui a permis à Calif d'écrire son premier exploit de Java4Shell en deux heures environ, va multiplier les candidats au casting. Chaque mois apportera sa vedette, et chaque vedette sa semaine de panique.
Le bruit arrive maintenant par les clients
Ce mois-ci, pour la première fois depuis Log4Shell, des clients nous ont contactés à plusieurs reprises pour savoir si nous avions corrigé. L'un d'eux le fait désormais à chaque faille critique annoncée. Le bruit des éditeurs et de la presse descend maintenant la chaîne d'approvisionnement, et chaque client le relaie à ses fournisseurs sans se poser la seule question utile : cette faille est-elle réellement critique, et pour qui ?
Je comprends le réflexe. NIS2 et DORA obligent les entreprises à maîtriser la sécurité de leurs fournisseurs, et le message envoyé à chaque titre donne l'impression de s'en acquitter. Ce client ne posera pourtant jamais la question qui aurait compté au printemps : vos journaux d'hyperviseur peuvent-ils être coupés sans que vous le voyiez ? Il se mobilise pour la tête d'affiche, pendant que l'attaque passe par la coulisse.
Pour mes équipes, chaque relance s'ajoute à une semaine déjà occupée par la vedette du moment, et demande une réponse écrite, souvent une vérification de plus. La fatigue est réelle, et elle a un coût que personne ne chiffre. Une équipe à qui l'on crie au loup chaque semaine finit par ne plus l'entendre.
Le loup vient parfois
Rien de tout cela n'autorise à ignorer une alerte. PHP2Shell avait un nom de scène, une note de 9,2, et elle mordait : le réseau de leurres d'Amazon a capté une tentative d'exploitation le 17 octobre, quatre jours avant les correctifs, et la CISA l'a inscrite à son catalogue des failles exploitées. Chez nous, nous étions exposés, nous le savions, et nous avons corrigé en urgence, en vingt-quatre heures. J'écrivais en octobre que cette mobilisation était fondée, et je referais exactement la même chose.
Les serveurs de développement exposés ne relèvent pas davantage du fantasme. En août, une autre faille de Vite, notée 7,5, a nourri une campagne de vol d'identifiants cloud contre eux, selon la Cloud Security Alliance. Ce jour-là, le loup est passé par une faille que personne n'avait qualifiée de critique.
PHP2Shell et Java4Shell portaient la même note de 9,2. Ce qui les séparait tenait en deux questions : sommes-nous exposés, et quelqu'un s'en sert-il déjà ? C'est sur ces deux questions que nous avons reconstruit notre manière de traiter les alertes.
Ce qui protège réellement quand l'alerte tombe
Nous avons d'abord réaligné le processus. Quand un avis tombe, la responsabilité de l'analyse revient à l'équipe de cybersécurité, qui vérifie l'exposition avec notre nomenclature des composants logiciels, la liste de ce qui tourne réellement dans nos applications, que les anglophones appellent SBOM, avec nos outils, et en interrogeant directement les développeurs et les ingénieurs concernés.
Les outils ne suffisent pas. Pour la faille de Vite, l'outil qui sert de pilier à notre sécurité, l'un des meilleurs du marché, a mis vingt-huit heures à la détecter après la publication de l'avis. Vingt-huit heures, c'est énorme, quand PHP2Shell était exploitée avant même la publication de ses correctifs.
Vient ensuite une seule question : la faille est-elle exploitable chez nous ? Si elle ne l'est pas, elle entre dans le cycle de correction ordinaire. Si elle l'est, comme PHP2Shell, elle passe en correction d'urgence sous vingt-quatre heures. La note sur 10 et le nom de scène ne figurent pas parmi les critères.
La faille d'ESX m'impose trois exigences de plus. La première est l'absence de plancher : une faille notée basse qui touche les journaux, les identités ou les équipements exposés à Internet mérite le même examen qu'un 9,2, et elle passe en urgence dès que son exploitation est signalée. La deuxième est une règle décidée une fois, validée par la direction et appliquée sans renégociation à chaque titre, ce qui permet de répondre au client qui écrit à chaque alerte par la règle elle-même plutôt que par un oui ou un non. La troisième est une architecture où une seule faille ne suffit pas à tout perdre : un serveur exposé ne doit pas joindre directement l'annuaire ni les bases de production, et les journaux doivent partir vers un système que l'administrateur d'un hyperviseur ne contrôle pas.
Le jour où un 2,7 éteint vos journaux, personne ne dira here we go again. Personne ne dira rien, puisque personne ne l'aura vu.
À lire également
- On corrige ce qui fait du bruit
- On accepte le risque cyber comme on choisit la plante de la réception
- Personne ne commande à Microsoft, pas même l'État
- NIS2 : l'État exigera des dirigeants le sérieux qu'il ne s'impose pas
- Black-out cyber : tenir dix jours sans réseau
- La cybersécurité ne doit pas devenir un enjeu de la présidentielle
- Les gestes pratiques, sans jargon, sur etrecyber.fr
Sources
- @gabsmashh, message publié sur X le 18 novembre 2026 ; Jeremiah Grossman, message publié sur X le 19 novembre 2026, citant un message de Dave Kennedy du même jour ; ThreatWire, message publié sur X le 18 novembre 2026.
- The Register, This year's bug count just passed 100K, 13 novembre 2026, avec les données de VulnCheck.
- Help Net Security, Java4Shell OpenJDK flaw: Exploitation is tricky and hinges on specific CPUs (CVE-2026-114938), 18 novembre 2026 ; VulnCheck, Caitlin Condon, Java4Shell CVE-2026-114938: Fine, I Guess We'll Do This Again, 17 novembre 2026.
- F5, avis K000164058, 18 novembre 2026 ; Tenable, NGINX2Root FAQ: Five vulnerabilities in NGINX (CVE-2026-123007), 18 novembre 2026 ; watchTowr, NGINX2root (CVE-2026-123633) FAQ, mise à jour du 19 novembre 2026 ; Qualys, NGINX2Root: Five nginx Flaws, Led by CVE-2026-123007, 18 novembre 2026 ; Shattered, analyse du chiffre de 225 millions de sites, novembre 2026.
- Vite, avis de sécurité GHSA-p4f5-76q4-ffq7, 10 novembre 2026 ; SecurityOnline, Vite Dev Server RCE (CVSS 9.1): PoC Published, 18 novembre 2026 ; Cloud Security Alliance, Vite Dev Server Flaw Fuels Mass Credential Harvesting, 16 septembre 2026.
- Broadcom, avis VMSA-2026-0006, 29 juillet 2026, révisé le 19 août 2026 ; CrowdStrike, 2026 Legal Threat Landscape Report, 28 octobre 2026 ; The Hacker News, China-Linked Hackers Exploited VMware ESX Zero-Day to Reduce Audit Trail Visibility, 29 octobre 2026 ; Cloud Security Alliance, Blind Hypervisors: Warp Panda's Low-Severity ESX Logging Zero-Day, 30 octobre 2026 ; Cyber Academy, The GRC Brief, édition 22, 2 novembre 2026.
- Amazon Threat Intelligence, Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot, octobre 2026 ; The Register, CISA confirms PHP2Shell under attack as researchers clock successful exploits, 27 octobre 2026.
- CISA, Known Exploited Vulnerabilities Catalog ; CERT-FR, alertes de sécurité.
Questions fréquentes
Qu'est-ce que la vulnpocalypse ?
Le mot, contraction de vulnerability et d'apocalypse, désigne l'explosion des failles découvertes et publiées depuis que des outils d'intelligence artificielle les cherchent à grande échelle. Au 13 novembre 2026, plus de 100 000 CVE avaient été publiées dans l'année, plus du double de 2025. La part de celles dont l'exploitation est confirmée reste faible, autour de 1,4 % selon VulnCheck.
Qu'est-ce que Java4Shell, et mon ordinateur est-il concerné ?
Java4Shell est une faille de la machine virtuelle Java (CVE-2026-114938), corrigée le 17 novembre 2026. Elle ne se déclenche que sur les processeurs dotés des instructions AVX-512 VBMI, présents sur certains serveurs Intel Xeon et sur les processeurs AMD Zen 4 et Zen 5, et elle vise une application Java qui traite des données envoyées par un attaquant, ce qui concerne d'abord les serveurs. Les Mac à puce Apple et la plupart des portables Intel récents ne sont pas touchés.
Qu'est-ce que NGINX2Root ?
NGINX2Root désigne dix failles du serveur web NGINX corrigées par F5 le 18 novembre 2026, dont cinq notées 9,2 sur 10. L'exécution de code exige un serveur x86-64, HTTP/2 activé sans proxy en amont et environ 128 gigaoctets de trafic. Rapid7 a publié un exploit complet, ce qui justifie de corriger rapidement les serveurs exposés sur Internet avec HTTP/2 activé.
Que signifie la note CVSS d'une faille ?
La note vient du CVSS, le barème standard de gravité. Elle décrit ce qu'un attaquant obtiendrait dans le scénario le plus favorable pour lui, sans tenir compte de la probabilité que ce scénario se réalise chez vous. Depuis 2018, environ 95 % des failles notées critiques n'ont aucune exploitation signalée, et deux organismes peuvent noter différemment la même faille : Java4Shell est à 9,2 pour Calif et à 8,1 pour Oracle.
Faut-il corriger une faille notée basse ?
Oui, quand elle touche les journaux, les identités ou les équipements exposés à Internet, et en urgence dès que son exploitation est signalée. La faille CVE-2026-41709 de VMware ESX, notée 2,7, a permis à un groupe d'espionnage de masquer ses opérations dans les journaux d'hyperviseurs, et la CISA a fixé au 11 novembre 2026 l'échéance de correction pour les agences fédérales américaines.
Comment savoir si une faille est réellement exploitée ?
Trois sources font foi : le catalogue KEV de la CISA, qui recense les failles exploitées, les alertes du CERT-FR, réservées aux failles exploitées ou aux risques systémiques et distinctes de ses simples avis, et les communiqués de l'éditeur concerné. Une note élevée, un nom de marque ou un titre alarmant ne renseignent pas sur l'exploitation.
L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».
Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.