Une photo innocente peut transformer votre téléphone en espion silencieux
Un message WhatsApp arrive. Une photo se télécharge toute seule, comme ça se produit des millions de fois par jour. Vous ne cliquez pas. Vous ne l'ouvrez pas. Vous ne faites rien. Et pourtant, votre téléphone est devenu un espion
Les attaques zero-click : quand notre quotidien numérique nous trahit
Un message WhatsApp arrive. Une photo se télécharge toute seule, comme ça se produit des millions de fois par jour. Vous ne cliquez pas. Vous ne l'ouvrez pas. Vous ne faites rien.
Et pourtant, votre téléphone est déjà compromis. Un espion dans votre poche.
Micro activé à distance. Messages lus en temps réel. Localisation suivie. Photos personnelles exfiltrées. Tout ça en silence. Sans notification. Sans alerte. Sans que vous voyiez quoi que ce soit.
Bienvenue dans le monde des attaques zero-click.
Qu'est-ce qu'une attaque zero-click ?
Une attaque zero-click ne demande rien à sa victime. Pas de lien à cliquer, pas de pièce jointe à ouvrir, pas de mot de passe à saisir. Il suffit que le contenu arrive et que l'appareil le traite tout seul.
Ce n'est pas de la science-fiction. C'est 2025.
Des failles zero-click exploitées via des images malveillantes ont été confirmées sur iOS, macOS et certains appareils Samsung Android. Pas dans un rapport théorique. Pas dans un labo. Dans la vraie vie, sur de vrais téléphones, chez de vraies personnes.
Des spywares commerciaux ont été déployés en silence, touchant des journalistes, des militants des droits humains, des opposants politiques. Ces cas sont documentés par Amnesty International, par les chercheurs de Palo Alto Networks (Unit 42), confirmés par Meta et ajoutés au catalogue des failles activement exploitées de la CISA, l'agence américaine de cybersécurité.
Le cycle d'attaque est d'une simplicité terrifiante : identification de la cible, envoi furtif d'une image piégée, traitement automatique par l'application, exploitation de la faille, installation du spyware, vol massif de données. Zéro interaction de votre part.
Et le terrain de jeu est immense. Meta a annoncé, lors de la présentation de ses résultats du premier trimestre 2025, que WhatsApp avait franchi les trois milliards d'utilisateurs actifs mensuels. Trois milliards d'appareils qui téléchargent des images par défaut.
Meta a indiqué avoir notifié moins de 200 personnes pour la campagne WhatsApp/Apple d'août 2025. C'est peu. Mais c'est exactement le problème : quand ça arrive, c'est invisible.
Comment une simple photo peut-elle pirater un téléphone ?
WhatsApp télécharge et traite automatiquement les médias pour afficher les aperçus. C'est pratique. C'est rapide. Et c'est exactement là que le problème se situe.
Ce traitement repose sur des bibliothèques complexes de décodage d'images, comme ImageIO chez Apple ou libimagecodec.quram.so chez Samsung. Des briques logicielles que personne ne voit, mais que tout le monde utilise.
Une image truquée, souvent au format DNG (un format RAW utilisé en photographie), provoque une erreur critique dans ces bibliothèques : dépassement de tampon, écriture hors limites. Le code malveillant s'exécute. Et à partir de là, votre téléphone n'est plus le vôtre.
Le détail technique mérite d'être regardé de près, parce qu'il dit tout du problème. Dans le cas d'Apple, la faille se déclenchait quand les métadonnées d'un fichier DNG contredisaient la structure réelle de l'image compressée qu'il contenait. Un décalage de quelques octets entre ce que le fichier annonce et ce qu'il contient. C'est là que la sécurité de trois milliards de personnes se joue : dans un désaccord arithmétique à l'intérieur d'un format d'image de 2004.
Les cas documentés : Apple, WhatsApp, Samsung
Sur Apple (iOS et macOS). Deux failles chaînées. CVE-2025-55177 dans WhatsApp, une autorisation incomplète des messages de synchronisation des appareils liés, qui permettait à un tiers non autorisé de déclencher le traitement de contenu depuis une URL arbitraire sur l'appareil de la cible. Et CVE-2025-43300 dans Apple ImageIO, une écriture hors limites lors du traitement d'une image malveillante.
Apple a publié son correctif le 20 août 2025, dans iOS et iPadOS 18.6.2, iPadOS 17.7.10 et macOS Sequoia 15.6.1, avec cette formule qui revient à chaque affaire de spyware : le problème « pourrait avoir été exploité dans une attaque extrêmement sophistiquée contre des personnes spécifiquement visées ». Le correctif a ensuite été rétroporté en septembre vers iOS 15.8.5, iOS 16.7.12, macOS Sonoma 14.7.8 et macOS Ventura 13.7.8.
WhatsApp a publié son propre avis le 29 août 2025. Étaient concernées les versions de WhatsApp pour iOS antérieures à la 2.25.21.73, ainsi que WhatsApp Business pour iOS et WhatsApp pour Mac antérieures à la 2.25.21.78. Meta a confirmé à TechCrunch avoir envoyé « moins de 200 » notifications. Donncha Ó Cearbhaill, qui dirige le Security Lab d'Amnesty International, a précisé que ces notifications couvraient les quatre-vingt-dix jours précédents et que la campagne touchait des utilisateurs d'iPhone comme d'Android. Aucun éditeur de spyware n'a été formellement identifié.
Sur Samsung Android. CVE-2025-21042, une écriture hors limites dans libimagecodec.quram.so, la bibliothèque de traitement d'images de Samsung. C'est par là qu'est passé LANDFALL, un spyware de grade commercial découvert par Unit 42 et rendu public en novembre 2025.
Le calendrier est le plus instructif de toute cette affaire. Les échantillons DNG malveillants, portant des noms de fichiers du type « WhatsApp Image », remontaient sur VirusTotal depuis juillet 2024. Samsung a corrigé la faille en avril 2025. La découverte n'a été publiée qu'en novembre 2025. Neuf mois d'exploitation active avant le correctif, sept mois de plus avant que le public l'apprenne.
Unit 42 a relevé dans le code des vérifications de modèle visant les Galaxy S22, S23, S24, Z Fold4 et Z Flip4, six serveurs de commande et contrôle dissimulés derrière des noms de domaine anodins, et des cibles probables en Irak, en Iran, en Turquie et au Maroc. Une fois installé, LANDFALL enregistre le micro, suit la localisation, collecte photos, contacts, SMS, fichiers et journaux d'appels, et manipule SELinux pour se maintenir.
Une seconde faille de la même bibliothèque, CVE-2025-21043, a été signalée à Samsung par les équipes de sécurité de Meta et de WhatsApp le 13 août 2025 et corrigée dans la mise à jour de septembre 2025. Score CVSS de 8,8. Même bibliothèque, même format de fichier, même vecteur.
Ces vulnérabilités ont été activement exploitées avant d'être corrigées. Les patches existent désormais. Mais les attaques ont eu lieu.
Le téléchargement automatique protège-t-il vraiment ?
C'est la question que je reçois le plus souvent depuis que j'ai commencé à marteler ce conseil. Et la réponse honnête est : c'est le meilleur geste disponible, ce n'est pas un bouclier.
Le 1er septembre 2025, Google Project Zero a signalé à Meta une faiblesse de WhatsApp pour Android. Un attaquant qui connaît au moins un contact de sa cible crée un groupe, y ajoute la cible et ce contact, promeut éventuellement ce contact administrateur pour faire vrai, puis envoie un média. Le fichier se télécharge sur l'appareil de la cible sans aucune interaction, parce que le groupe passe pour légitime.
Meta a déployé une atténuation côté serveur le 11 novembre 2025. Project Zero l'a jugée partielle et a rendu l'affaire publique en janvier 2026, Meta annonçant fin janvier un correctif complet.
Deux enseignements. Le premier, c'est que la recommandation de Project Zero est exactement celle que je donne depuis le début : couper le téléchargement automatique, ou activer la confidentialité avancée des discussions. Le second, c'est que ce réglage est lui-même une surface d'attaque, et qu'il ne tient que si l'application est à jour.
Autrement dit : le geste reste le bon, mais il ne remplace pas les mises à jour. Les deux ensemble, ou rien.
Le vrai problème n'est pas technique. Il est sociétal.
On peut corriger une faille. On peut patcher un système. Mais on ne corrige pas une culture numérique avec une mise à jour.
Ces attaques révèlent quelque chose de plus profond sur notre rapport au numérique. Quelque chose qu'on refuse de voir.
La liberté d'expression recule en silence. Des journalistes ciblés. Des militants surveillés. Des opposants réduits au silence. Quand un simple message peut compromettre votre téléphone, la peur de parler librement s'installe. Ce n'est plus théorique, c'est documenté. Le 31 janvier 2025, WhatsApp notifiait environ quatre-vingt-dix utilisateurs, journalistes et membres de la société civile, visés par un exploit zero-click livrant Graphite, le spyware de la société israélienne Paragon. Le 12 juin 2025, Citizen Lab publiait la première confirmation forensique de ce spyware sur iPhone, chez deux journalistes européens, dont Ciro Pellegrino, responsable de la rédaction napolitaine du média d'investigation italien Fanpage. En février 2026, Amnesty International établissait la première confirmation forensique de Predator en Angola, sur le téléphone du journaliste Teixeira Cândido, contacté par WhatsApp d'avril à juin 2024 et infecté après avoir cliqué sur un lien le 4 mai. Toujours la même application. Toujours le même profil de cible.
On a sacrifié la sécurité pour le confort. On veut des previews instantanés, du téléchargement automatique, de la fluidité partout. On a accepté, sans le savoir, une exposition massive. Chaque fonctionnalité « pratique » est une surface d'attaque de plus.
Les plus vulnérables sont les moins protégés. Dans les pays où WhatsApp domine, souvent ceux où les mises à jour arrivent le plus tard, où la littératie numérique est la plus faible, le risque est maximal.
Notre intimité dépend d'acteurs qu'on ne contrôle pas. Meta. Des bibliothèques parfois mal auditées. Des États ou des entreprises privées qui achètent ces outils sur étagère. Votre vie privée est entre les mains d'un écosystème que vous ne voyez même pas.
Et ce marché ne s'arrête pas à la messagerie. Le 4 décembre 2025, une enquête menée par Inside Story, Haaretz et le WAV Research Collective, avec l'analyse technique du Security Lab d'Amnesty International, a exposé les documents internes d'Intellexa, l'éditeur du spyware Predator. On y découvre « Aladdin », un vecteur de diffusion zero-click distant qui passe par la publicité en ligne : la cible est désignée par son adresse IP publique ou par ses identifiants publicitaires, la charge est livrée via les plateformes d'achat programmatique, et le simple affichage de la publicité suffit à déclencher l'infection. Actif depuis au moins 2024, toujours en usage en 2025.
Lisez cette phrase deux fois. La chaîne d'approvisionnement publicitaire mondiale, celle qui finance une grande partie du web que vous consultez, est devenue un système de livraison de logiciels espions. Ce n'est plus WhatsApp le problème. C'est le principe même du contenu qui arrive et qui s'exécute tout seul.
Côté droit, l'Europe a bougé. Le règlement sur la liberté des médias, le règlement (UE) 2024/1083, est pleinement applicable depuis le 8 août 2025 et son article 4 encadre le déploiement de logiciels espions contre les journalistes. Encadre, et non interdit : les dérogations pour sécurité nationale et infractions graves restent ouvertes, ce que des organisations comme EDRi dénoncent depuis l'adoption du texte. Un droit qui pose le principe et rédige lui-même l'exception ne protège personne.
95 % des incidents de cybersécurité ont une origine humaine, selon le Global Risks Report 2022 du Forum économique mondial. Mais 95 % des discussions restent au niveau technique. Il y a là un problème de dissonance cognitive.
Comment se protéger d'une attaque zero-click ?
Je ne vais pas vous faire un cours de cybersécurité avancée. La première ligne de défense, c'est vous. Et ces gestes sont simples.
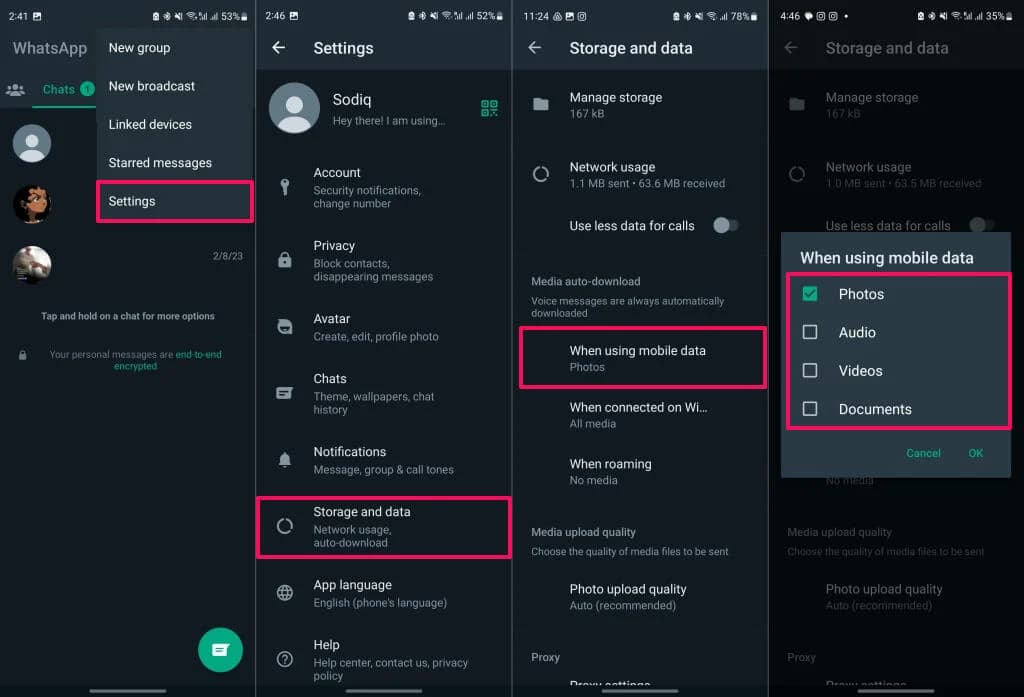
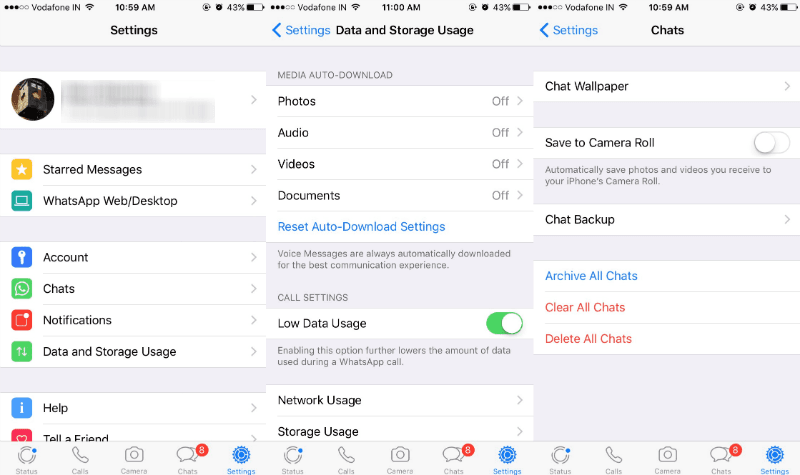
1. Désactivez le téléchargement automatique des médias. C'est le geste numéro un. Celui qui coupe le vecteur d'attaque à la racine, et celui que recommande Google Project Zero. Sur Android : Paramètres WhatsApp → Stockage et données → Téléchargement automatique des médias → décochez les photos. Sur iPhone : même logique dans Réglages → WhatsApp → Données et stockage. Pour être complet, réglez photos, audio, vidéos et documents, en données mobiles comme en Wi-Fi.
2. Mettez à jour WhatsApp et votre système. Systématiquement. Les correctifs de 2025 ont fermé ces failles précises. Mais seulement si vous les avez installés. Une mise à jour ignorée, c'est une porte laissée ouverte. Et comme l'a montré l'affaire Project Zero, le réglage de téléchargement automatique lui-même dépend d'une application à jour.
3. Activez la confidentialité avancée sur les conversations sensibles. WhatsApp propose depuis 2025 un réglage par discussion qui bloque l'export du fil, empêche le téléchargement automatique des médias chez les participants et exclut la conversation des fonctions d'IA. Il se règle discussion par discussion, en appuyant sur le nom du contact ou du groupe.
4. Pour les échanges sensibles, envisagez Signal. Open source, audits fréquents, code ouvert. Ce n'est pas une garantie absolue, aucun outil ne l'est, mais c'est un cran au-dessus en termes de transparence.
5. Si vous êtes une cible plausible, activez le mode Isolement. Journaliste, avocat, militant, dirigeant exposé, source. En septembre 2023, Citizen Lab a documenté BLASTPASS, une chaîne zero-click livrant Pegasus sur iOS 16.6 : le mode Isolement bloquait cette attaque. Il dégrade le confort d'usage, et c'est précisément le compromis à assumer.
6. Surveillez les signaux inhabituels. Batterie qui se vide anormalement vite. Surchauffe inexplicable. Consommation de données qui explose. Applications inconnues. Votre téléphone vous parle parfois. Apprenez à l'écouter.
(source: https://www.online-tech-tips.com/)
(source: https://www.gadgets360.com/)
Au-delà des patches : une question de culture
En 2026, le vrai enjeu dépasse la technique. Ce n'est pas un problème d'ingénieurs. C'est un problème de société.
Exiger plus de transparence sur les composants logiciels qui traitent nos données. Soutenir les alternatives open source auditées. Pousser pour que NIS2 soit pleinement appliquée et renforcée en Europe. Ne plus accepter l'idée que notre sécurité numérique est une variable d'ajustement du confort.
Regardez la chronologie une dernière fois. Une bibliothèque de décodage d'images exploitée dès juillet 2024, corrigée en avril 2025, révélée en novembre 2025. Une faille WhatsApp signalée en septembre 2025, atténuée à moitié en novembre, réglée en janvier 2026. Un vecteur publicitaire actif depuis 2024, découvert par une fuite de documents internes. Chaque fois, le même écart : l'attaque est en avance de plusieurs mois sur la connaissance publique, et de plusieurs années sur la réglementation.
C'est cet écart qu'il faut regarder, pas la dernière CVE en date. Une faille se referme. Une culture qui accepte que tout arrive et s'exécute tout seul, non.
Une photo qui arrive n'est plus anodine. Elle peut être une porte d'entrée vers votre intimité, votre liberté, votre sécurité personnelle.
Vous voulez en savoir plus? Je vous recommande mon livre Être en cybersécurité.
Désactivez le téléchargement automatique dès aujourd'hui. Partagez cet article. Et posez-vous la question. Sérieusement : jusqu'où acceptons-nous de sacrifier notre vie privée pour du confort instantané ?
Christophe Mazzola
Sources
- WhatsApp, avis de sécurité 2025, CVE-2025-55177
- Apple, 20 août 2025, « À propos du contenu de sécurité de macOS Sequoia 15.6.1 », CVE-2025-43300
- TechCrunch, 29 août 2025, « WhatsApp fixes 'zero-click' bug used to hack Apple users with spyware » (moins de 200 notifications, déclarations d'Amnesty International)
- Malwarebytes, septembre 2025, « WhatsApp fixes vulnerability used in zero-click attacks » (versions affectées)
- Unit 42, Palo Alto Networks, novembre 2025, « LANDFALL: New Commercial-Grade Android Spyware in Exploit Chain Targeting Samsung Devices »
- The Hacker News, septembre 2025, « Samsung Fixes Critical Zero-Day CVE-2025-21043 Exploited in Android Attacks »
- Malwarebytes, 27 janvier 2026, « A WhatsApp bug lets malicious media files spread through group chats » (divulgation Google Project Zero)
- Forbes, 26 janvier 2026, « WhatsApp Confirms Update After Google Issues 'Attack Surface' Warning »
- Citizen Lab, mars 2025, « Virtue or Vice? A First Look at Paragon's Proliferating Spyware Operations »
- Citizen Lab, 12 juin 2025, « Graphite Caught: First Forensic Confirmation of Paragon's iOS Mercenary Spyware Finds Journalists Targeted »
- Amnesty International Security Lab, 4 décembre 2025, « To Catch a Predator: Leak exposes the internal operations of Intellexa's mercenary spyware »
- Amnesty International, février 2026, « Angola: Prominent journalist hacked with Predator spyware »
- Citizen Lab, septembre 2023, « BLASTPASS: NSO Group iPhone Zero-Click, Zero-Day Exploit Captured in the Wild »
- Comité européen pour les services de médias, 8 août 2025, entrée en application des obligations principales du règlement (UE) 2024/1083
- World Economic Forum, Global Risks Report 2022, chapitre 3
- Siècle Digital, 2 mai 2025, « Avec 3 milliards d'utilisateurs, WhatsApp confirme son statut de messagerie la plus puissante de la planète »
- CISA, Known Exploited Vulnerabilities Catalog : CVE-2025-43300 (août 2025), CVE-2025-55177 (septembre 2025), CVE-2025-21042 (10 novembre 2025)
Questions fréquentes
Qu'est-ce qu'une attaque zero-click ?
Une attaque qui compromet votre téléphone sans aucune action de votre part : il suffit qu'une image piégée soit reçue et traitée automatiquement par une application comme WhatsApp pour que le code malveillant s'exécute. Pas de lien à cliquer, pas de pièce jointe à ouvrir, pas de fichier à valider.
Comment une simple image peut-elle pirater un téléphone ?
WhatsApp télécharge et décode automatiquement les médias pour en afficher l'aperçu. Une image truquée, souvent au format DNG, provoque une corruption mémoire, dépassement de tampon ou écriture hors limites, dans les bibliothèques de décodage comme ImageIO chez Apple ou libimagecodec.quram.so chez Samsung, ce qui permet d'exécuter du code malveillant.
Qui a été visé par ces attaques ?
Des journalistes, des militants des droits humains et des membres de la société civile. Meta a indiqué avoir notifié moins de 200 personnes dans le monde pour la campagne WhatsApp/Apple d'août 2025. Pour le spyware LANDFALL sur Samsung, Unit 42 situe les cibles probables en Irak, en Iran, en Turquie et au Maroc.
Désactiver le téléchargement automatique suffit-il à me protéger ?
C'est le geste le plus efficace, celui qui coupe le vecteur à la racine, et c'est aussi la recommandation de Google Project Zero. Mais ce n'est pas une garantie : Project Zero a montré en janvier 2026 qu'un attaquant pouvait forcer un téléchargement automatique via un groupe créé pour l'occasion. Il faut donc y ajouter des mises à jour systématiques.
Quels appareils étaient concernés ?
Côté Apple, la faille ImageIO CVE-2025-43300 a été corrigée le 20 août 2025 dans iOS et iPadOS 18.6.2, iPadOS 17.7.10 et macOS Sequoia 15.6.1, puis rétroportée vers des versions plus anciennes. Côté Samsung, Unit 42 a relevé des vérifications de modèle visant les Galaxy S22, S23, S24, Z Fold4 et Z Flip4.
Le mode Isolement d'Apple est-il utile ?
Oui, pour les profils exposés. En septembre 2023, Citizen Lab a documenté BLASTPASS, une chaîne zero-click livrant Pegasus sur iOS 16.6 : le mode Isolement bloquait cette attaque. Il dégrade le confort d'usage, ce qui est précisément le compromis à assumer quand on est une cible potentielle.
Comment me protéger maintenant ?
Désactivez le téléchargement automatique des médias dans WhatsApp, mettez systématiquement à jour l'application et votre système, activez la confidentialité avancée sur les conversations sensibles, privilégiez Signal pour les échanges critiques et surveillez les signaux inhabituels comme la batterie, la surchauffe ou la consommation de données.
Sources & méthodologie
- WhatsApp Security Advisories, CVE-2025-55177, août 2025 :
- Apple, « À propos du contenu de sécurité de macOS Sequoia 15.6.1 », CVE-2025-43300, 20 août 2025 :
- TechCrunch, « WhatsApp fixes 'zero-click' bug used to hack Apple users with spyware », 29 août 2025 :
- Malwarebytes, « WhatsApp fixes vulnerability used in zero-click attacks », septembre 2025 :
- Unit 42 (Palo Alto Networks), « LANDFALL: New Commercial-Grade Android Spyware in Exploit Chain Targeting Samsung Devices », novembre 2025 :
- The Hacker News, « Samsung Fixes Critical Zero-Day CVE-2025-21043 Exploited in Android Attacks », septembre 2025 :
- Malwarebytes, « A WhatsApp bug lets malicious media files spread through group chats », 27 janvier 2026 :
- Forbes, « WhatsApp Confirms Update After Google Issues 'Attack Surface' Warning », 26 janvier 2026 :
- Citizen Lab, « Virtue or Vice? A First Look at Paragon's Proliferating Spyware Operations », mars 2025 :
- Citizen Lab, « Graphite Caught: First Forensic Confirmation of Paragon's iOS Mercenary Spyware Finds Journalists Targeted », 12 juin 2025 :
- Amnesty International Security Lab, « To Catch a Predator: Leak exposes the internal operations of Intellexa's mercenary spyware », 4 décembre 2025 :
- Amnesty International, « Angola: Prominent journalist hacked with Predator spyware », février 2026 :
- Citizen Lab, « BLASTPASS: NSO Group iPhone Zero-Click, Zero-Day Exploit Captured in the Wild », septembre 2023 :
- Commission européenne, entrée en application du règlement (UE) 2024/1083 sur la liberté des médias, 8 août 2025 :
- World Economic Forum, Global Risks Report 2022, chapitre 3 :
- Siècle Digital, « Avec 3 milliards d'utilisateurs, WhatsApp confirme son statut de messagerie la plus puissante de la planète », 2 mai 2025 :

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.