Un faux bouton Google Meet, et votre PC ne vous appartient plus
Google Meet vous informe qu'une mise à jour est nécessaire pour continuer à utiliser le service. La page est propre, aux couleurs de Google, avec un bouton « Update now » bien visible. Vous cliquez. Aucun fichier ne se télécharge.
Vous êtes en pleine journée de travail. Un onglet s'ouvre dans votre navigateur : Google Meet vous informe qu'une mise à jour est nécessaire pour continuer à utiliser le service. La page est propre, aux couleurs de Google, avec un bouton « Update now » bien visible. Vous cliquez. Aucun fichier ne se télécharge. Aucune alerte de votre antivirus. Tout semble normal. Sauf que votre ordinateur vient de changer de propriétaire.
L'attaque qui ne ressemble pas à une attaque
Ce scénario n'est pas théorique. Il correspond à une campagne d'attaque documentée le 6 mars 2026 par les chercheurs de Malwarebytes, et elle est remarquable par ce qu'elle n'utilise pas. Pas de malware. Pas de téléchargement suspect. Pas de pièce jointe piégée. L'intégralité de l'attaque repose sur des fonctionnalités parfaitement légitimes de Windows et sur une plateforme commerciale de gestion d'appareils.
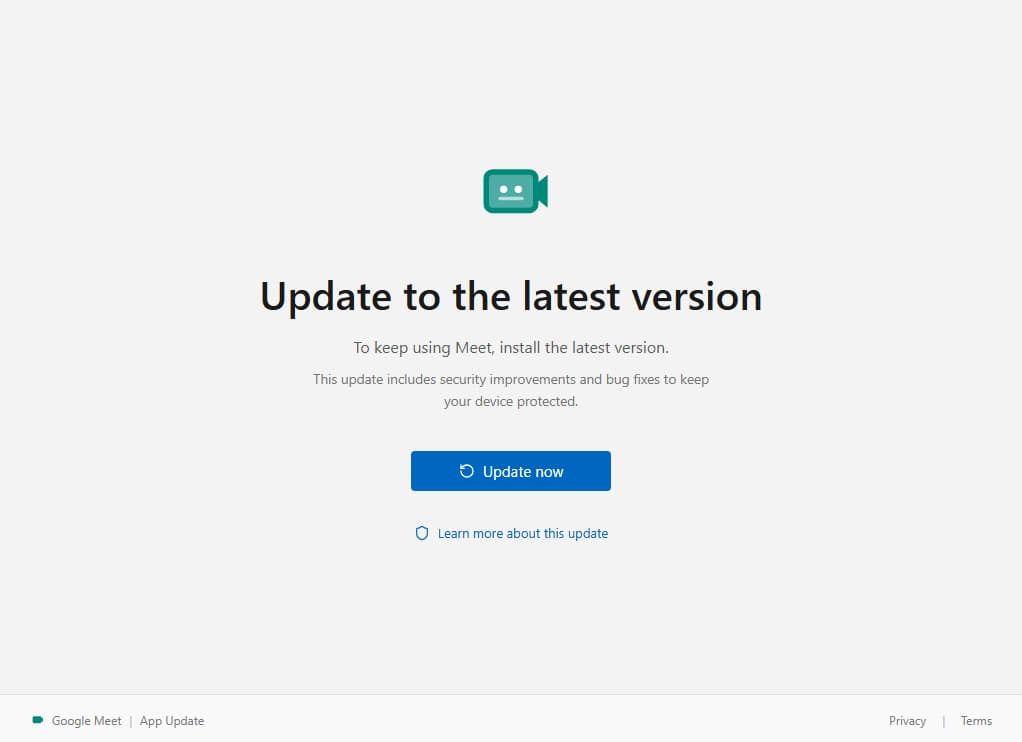
Le message affiché sur la fausse page tient en une ligne : « To keep using Meet, install the latest version. » Rien de plus. Pas de compte à saisir, pas de mot de passe à donner. Juste un bouton.
Comment un simple clic peut-il enrôler votre PC dans un MDM ?
Voici comment ça fonctionne. La victime arrive sur une page qui imite Google Meet : le domaine utilisé dans cette campagne était updatemeetmicro[.]online. En cliquant sur le bouton de mise à jour, aucun exécutable n'est lancé. À la place, le clic active un protocole intégré à Windows appelé ms-device-enrollment. Ce protocole est normalement utilisé dans les environnements professionnels pour inscrire un ordinateur dans un système de gestion d'appareils, ce qu'on appelle un MDM (Mobile Device Management). C'est le même mécanisme que votre service informatique utilise quand il configure votre PC d'entreprise à distance.
Le point le plus dérangeant, c'est que rien de tout cela n'est caché. Microsoft documente publiquement ce lien profond, sous la forme ms-device-enrollment:?mode=mdm, et documente aussi le paramètre facultatif qui permet de préremplir l'adresse de l'utilisateur pour lui épargner une saisie. Les attaquants n'ont pas trouvé une porte dérobée. Ils ont lu la documentation d'inscription destinée aux administrateurs, et s'en sont servis à l'endroit exact où elle était prévue.
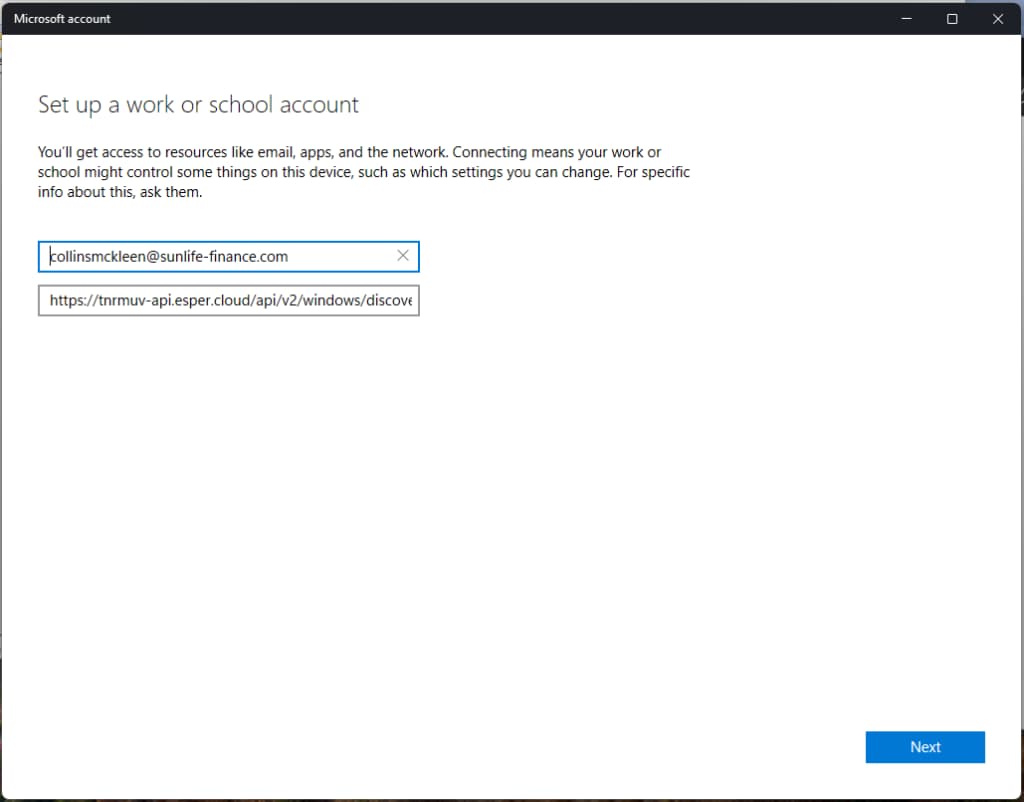
Windows ouvre alors une fenêtre système, pas une page web, une vraie fenêtre Windows, proposant de configurer un compte professionnel ou scolaire. Le formulaire est prérempli avec un identifiant contrôlé par les attaquants, pointant vers un serveur MDM hébergé sur Esper, une plateforme commerciale utilisée par de vraies entreprises. Dans la campagne analysée, ce serveur répondait à l'adresse tnrmuv-api.esper[.]cloud, et l'identifiant prérempli usurpait le nom de domaine d'une société financière, sunlife-finance[.]com. Si l'utilisateur valide, pensant suivre une procédure légitime, c'est terminé. Son ordinateur est enrôlé dans l'infrastructure de gestion des attaquants.
Pourquoi votre antivirus ne voit-il rien ?
Et c'est là que cette attaque devient fascinante d'un point de vue technique. Le protocole ms-device-enrollment fonctionne exactement comme Microsoft l'a conçu, et la plateforme Esper fonctionne exactement comme Esper l'a conçue. Les attaquants n'ont exploité aucune faille logicielle. Ils ont simplement redirigé des mécanismes légitimes vers quelqu'un qui n'a jamais donné son consentement. Pour un antivirus, il n'y a strictement rien d'anormal à détecter. La fenêtre d'inscription est une vraie fenêtre Windows, pas une page web truquée. Elle échappe donc aux filtres du navigateur, aux scanners d'emails et à la plupart des outils de détection classiques.
Une fois l'appareil inscrit dans le système MDM des attaquants, ceux-ci disposent exactement du même niveau de contrôle qu'un administrateur informatique légitime. Ils peuvent installer ou supprimer des logiciels à distance, accéder aux fichiers de la machine, modifier les paramètres système, verrouiller l'écran, déployer des outils de surveillance, ou même effacer complètement l'ordinateur. Le tout sans que l'utilisateur ne reçoive la moindre alerte.
Esper a réagi. Dans une mise à jour publiée le 14 mai 2026, Malwarebytes rapporte que la plateforme a identifié et supprimé les comptes frauduleux qui abusaient de son infrastructure de provisionnement Windows, désactivé par défaut la méthode concernée et ajouté de nouveaux garde-fous. L'éditeur précise que ni les environnements de ses clients ni ses propres systèmes internes n'ont été compromis. C'est exact, et c'est précisément le problème : il n'y a rien eu à compromettre. Le fournisseur a corrigé une politique d'inscription, pas une vulnérabilité.
Vivre sur le terrain : la nouvelle philosophie des attaquants
Ce type d'attaque illustre une évolution de fond en cybersécurité que les spécialistes appellent le « living off the land » : vivre sur le terrain. Plutôt que de développer des malwares sophistiqués qui risquent d'être détectés par les solutions de sécurité, les attaquants préfèrent utiliser les outils déjà présents sur la machine de la victime. Le système d'exploitation devient l'arme. La plateforme d'entreprise devient le vecteur. Et la confiance de l'utilisateur dans les interfaces qu'il reconnaît devient la vulnérabilité principale.
Ce n'est plus une tendance émergente, c'est le régime dominant. Bitdefender a analysé 700 000 incidents de sécurité remontés par sa plateforme GravityZone : 84 % des attaques de forte sévérité s'appuient sur des techniques de living off the land. Détail savoureux pour qui traque les mauvais réflexes, l'utilitaire le plus fréquemment détourné n'est pas PowerShell mais netsh.exe, l'outil de configuration réseau de Windows, présent dans un tiers des attaques majeures.
Et l'écart entre ce qu'on sait et ce qu'on protège reste béant. Dans son évaluation publiée le 30 juin 2026, menée auprès de 1 200 professionnels de l'informatique et de la sécurité dans six pays dont la France, le même éditeur relève qu'un répondant sur cinq seulement classe le living off the land parmi ses trois principales préoccupations. Quatre sur cinq regardent ailleurs.
L'ANSSI dit la même chose dans un autre vocabulaire. Son Panorama de la cybermenace 2025, publié le 11 mars 2026, recense 3 586 événements de sécurité traités sur l'année, dont 2 209 signalements et 1 366 incidents, et relève une recrudescence du détournement d'outils et de services légitimes à des fins malveillantes, au premier rang desquels les outils d'administration à distance du type AnyDesk, TeamViewer, Atera ou ScreenConnect.
C'est un renversement complet du modèle d'attaque classique. Pendant des années, la cybersécurité s'est construite autour d'une logique simple : identifier et bloquer les éléments malveillants. Mais quand l'attaque ne contient aucun élément malveillant au sens technique du terme, quand chaque composant pris isolément est légitime, cette logique s'effondre. Ce n'est plus le code qui est malveillant. C'est l'intention. Et l'intention, aucun antivirus ne sait la détecter.
Google Meet, Teams, Zoom : pourquoi la visio est-elle devenue le terrain de chasse ?
Cette campagne n'est d'ailleurs pas un cas isolé. Elle appartient à une famille entière, et cette famille a une logique : la visioconférence est le seul logiciel professionnel dont une mise à jour urgente paraît crédible parce qu'une réunion attend derrière. L'urgence n'a pas besoin d'être fabriquée, elle est déjà dans l'agenda.
Dès février 2026, les équipes Microsoft Defender Experts ont observé plusieurs campagnes de hameçonnage utilisant des invitations à des réunions comme appât. Les fichiers téléchargés portaient des noms rassurants, msteams.exe, zoomworkspace.clientsetup.exe, adobereader.exe, et étaient signés numériquement avec un certificat à validation étendue délivré à la société TrustConnect Software PTY LTD. Derrière l'installeur, pas un malware maison mais des outils d'administration à distance du commerce, ScreenConnect, Tactical RMM, MeshAgent. Netskope Threat Labs a documenté des campagnes équivalentes, cette fois avec Datto RMM et LogMeIn, en usurpant l'identité de Zoom, de Teams et de Google Meet.
Le schéma survit à ses propres révélations. En juillet 2026, une opération baptisée BlueDash reprenait la mécanique avec un raffinement supplémentaire : un courriel expliquant qu'un document était trop volumineux pour être envoyé directement et avait donc été partagé via Microsoft Teams, puis une redirection vers une fausse page Microsoft Store, avec l'habillage Teams, des captures d'écran et jusqu'à une barre des tâches Windows contrefaite. Le fichier supportdev.exe installait Level RMM et ScreenConnect en parallèle, pour disposer de deux canaux d'accès distants redondants. Les traces publiques remontent à février 2026.
Le schéma se répète : confiance visuelle, urgence simulée, outil légitime détourné. Ce qui change d'une campagne à l'autre, ce n'est jamais la ruse, c'est seulement le degré de finition.
Que faire si vous avez cliqué ?
La vérification prend une minute et mérite d'être faite au moindre doute. Ouvrez les Paramètres de Windows, allez dans Comptes, puis dans Accès Professionnel ou Scolaire. Si une connexion apparaît que vous ne reconnaissez pas, déconnectez-la, puis lancez une analyse antimalware complète de la machine. C'est la procédure recommandée par les chercheurs qui ont documenté la campagne.
Côté administrateurs, le sujet n'est plus optionnel. Microsoft Intune permet de poser des restrictions d'inscription qui exigent que chaque nouvelle inscription Windows ait été préalablement autorisée comme inscription d'entreprise, via Autopilot, un identifiant matériel déclaré ou un paquet de provisionnement. C'est le contrôle qui ferme réellement la porte.
Un mot d'attention, en revanche, sur le réglage apparu en préversion dans Intune en mars 2026, intitulé « Disable MDM enrollment when adding work or school account on Windows ». Il supprime l'invite d'inscription qui surgit quand un utilisateur ajoute son compte professionnel depuis Edge ou une application Office. Sa documentation précise qu'il ne bloque pas les inscriptions lancées depuis les Paramètres Windows ou le Portail d'entreprise. Autrement dit, il traite l'inscription accidentelle, pas l'inscription provoquée. Cocher la case et considérer le sujet clos serait exactement le genre d'erreur que ces campagnes exploitent.
Ce que ça change pour nous
Ce genre d'attaque nous oblige à repenser ce que signifie « être protégé ». Avoir un antivirus à jour ne suffit plus quand l'attaque n'utilise aucun malware. Avoir un navigateur sécurisé ne suffit plus quand le piège s'exécute dans une fenêtre système Windows. La dernière ligne de défense, c'est la vigilance humaine, et c'est précisément la cible de ces attaques.
Quelques réflexes concrets méritent d'être ancrés. Une mise à jour légitime de Google Meet ne s'affiche jamais dans une page web aléatoire : elle passe par Google Workspace, le Play Store, l'App Store ou le site officiel de Google. Si une fenêtre Windows vous demande de configurer un « compte professionnel ou scolaire » sans que vous n'ayez rien demandé, le bon réflexe est de cliquer sur Annuler immédiatement.
Mais au-delà de ces réflexes, c'est notre rapport à la confiance numérique qu'il faut interroger. Nous avons été éduqués à nous méfier des pièces jointes douteuses et des sites web suspects. Mais nous n'avons pas été éduqués à nous méfier d'une fenêtre Windows qui ressemble à une procédure d'entreprise parfaitement normale. Les attaquants, eux, l'ont très bien compris.
Quand les outils de protection deviennent aveugles parce que l'attaque n'utilise que des composants légitimes, quand l'interface la plus fiable de votre système d'exploitation devient le vecteur d'entrée, une question s'impose : à quel moment cessons-nous de faire confiance à ce que nous voyons sur nos écrans ?
Sources
- Campagne, domaine updatemeetmicro[.]online, serveur tnrmuv-api.esper[.]cloud, identifiant usurpant sunlife-finance[.]com, texte de la fausse page, réponse d'Esper du 14 mai 2026 et vérification dans Paramètres, Comptes, Accès Professionnel ou Scolaire : Malwarebytes, 6 mars 2026.
- Format documenté du lien profond ms-device-enrollment et préremplissage de l'identifiant : Microsoft Learn, MDM enrollment of Windows devices.
- 84 % des attaques de forte sévérité recourant au living off the land et netsh.exe dans un tiers des attaques majeures, sur 700 000 incidents analysés : Bitdefender.
- Un répondant sur cinq classant le living off the land dans ses trois priorités, enquête auprès de 1 200 professionnels dans six pays : Bitdefender, 2026 Cybersecurity Assessment, 30 juin 2026.
- 3 586 événements de sécurité, 2 209 signalements et 1 366 incidents en 2025 : ANSSI, Panorama de la cybermenace 2025, 11 mars 2026, et CERT-FR, CERTFR-2026-CTI-002.
- Faux installeurs Teams, Zoom et Adobe Reader signés avec un certificat EV délivré à TrustConnect Software PTY LTD, déployant ScreenConnect, Tactical RMM et MeshAgent : Microsoft Security Blog, 3 mars 2026.
- Campagnes utilisant des invitations de visioconférence pour déployer Datto RMM, LogMeIn et ScreenConnect : Netskope Threat Labs.
- Opération BlueDash, fausse page Microsoft Store, supportdev.exe, Level RMM et ScreenConnect en parallèle : The Hacker News, 27 juillet 2026.
- Restrictions d'inscription et autorisation préalable des inscriptions d'entreprise : Microsoft Learn, Overview of enrollment restrictions.
- Réglage « Disable MDM enrollment when adding work or school account on Windows » et ses limites documentées : Microsoft Learn, Enable MDM automatic enrollment for Windows.
Questions fréquentes
Pourquoi mon antivirus ne détecte-t-il pas cette attaque ?
Parce qu'elle n'embarque aucun élément malveillant : elle réutilise un protocole Windows documenté par Microsoft (ms-device-enrollment) et une plateforme MDM commerciale (Esper). Chaque composant pris isolément est normal, il n'y a donc rien d'anormal à signaler.
Que se passe-t-il concrètement si je valide la fenêtre Windows ?
Votre ordinateur est enrôlé dans le système de gestion d'appareils des attaquants. Ils disposent alors du même niveau de contrôle qu'un administrateur IT : installer ou supprimer des logiciels, accéder aux fichiers, surveiller, verrouiller l'écran ou effacer la machine, sans aucune alerte.
Comment savoir si mon PC a déjà été enrôlé dans un MDM inconnu ?
Ouvrez Paramètres, puis Comptes, puis Accès Professionnel ou Scolaire. Toute connexion que vous ne reconnaissez pas doit être déconnectée, puis suivie d'une analyse antimalware complète de la machine. C'est la vérification recommandée par les chercheurs de Malwarebytes.
Comment reconnaître une vraie mise à jour de Google Meet ?
Une mise à jour légitime ne s'affiche jamais dans une page web aléatoire. Elle passe par Google Workspace, le Play Store, l'App Store ou le site officiel de Google. Et elle ne demande jamais de configurer un compte professionnel ou scolaire.
Quel est le bon réflexe face à une fenêtre Windows « compte professionnel ou scolaire » non sollicitée ?
Cliquer immédiatement sur Annuler. Si vous administrez un parc, ajoutez des restrictions d'inscription dans Microsoft Intune, qui exigent que chaque nouvelle inscription Windows soit préalablement autorisée comme inscription d'entreprise.
Qu'est-ce que le « living off the land » ?
Une approche où les attaquants n'écrivent pas de malware mais détournent les outils déjà présents sur la machine et les plateformes d'entreprise légitimes. Bitdefender, après analyse de 700 000 incidents, retrouve ces techniques dans 84 % des attaques de forte sévérité.
Teams et Zoom sont-ils concernés par le même type d'attaque ?
Oui. Microsoft a documenté en mars 2026 des campagnes distribuant de faux installeurs Teams, Zoom et Google Meet signés avec un certificat EV délivré à TrustConnect Software PTY LTD, qui déployaient ScreenConnect, Tactical RMM et MeshAgent. En juillet 2026, l'opération BlueDash reprenait le même schéma avec une fausse page Microsoft Store.
Sources & méthodologie
- Malwarebytes, recherche documentant la campagne (6 mars 2026, mise à jour du 14 mai 2026)
- Microsoft Security Blog (3 mars 2026)
- Netskope Threat Labs
- Bitdefender, 2026 Cybersecurity Assessment
- ANSSI, Panorama de la cybermenace 2025 (CERTFR-2026-CTI-002)
- Microsoft Learn, documentation MDM enrollment / Intune

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.