Ce qu'on ne vous dit pas quand un hôpital se fait attaquer.
Un hôpital français met deux ans à se relever d'un ransomware. 1 000 postes, 200 applications, des dossiers patients perdus à jamais. J'ai vécu un ransomware en 2018. Ce qui me met en colère, ce n'est pas l'attaque.
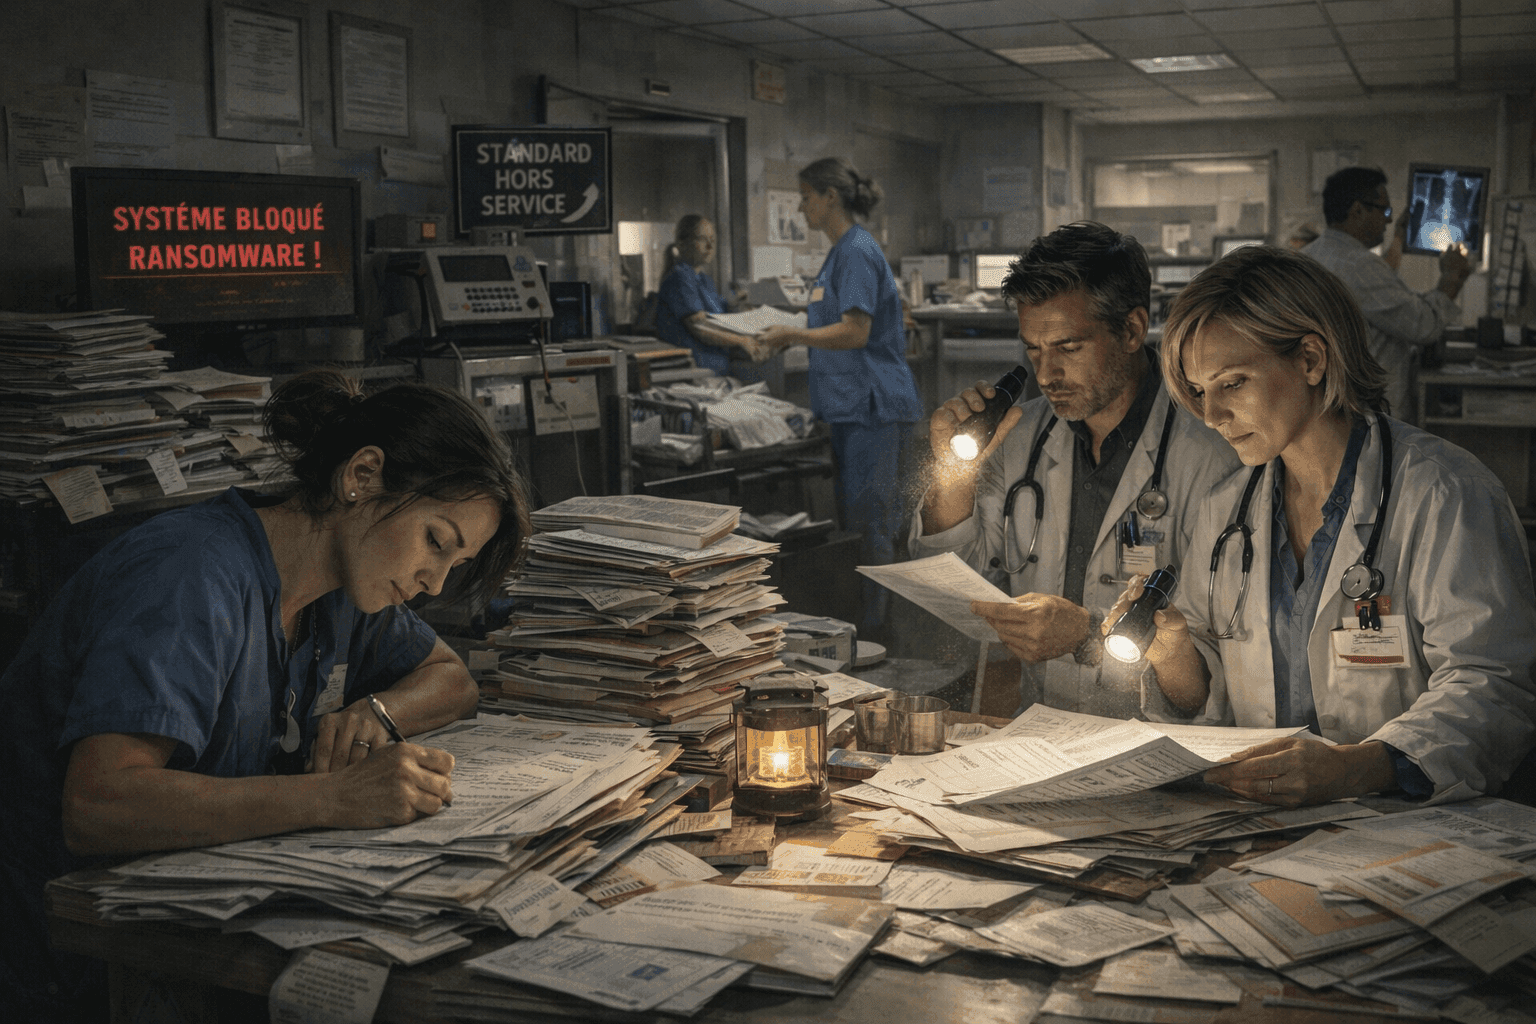
J'ai vécu un ransomware. En 2018. Pas dans un hôpital, dans une petite structure. Nous avions des sauvegardes, et c'est ce qui nous a sauvés. Deux mois pour nous en remettre. Deux mois pendant lesquels chaque matin commençait par la même question : qu'est-ce qui fonctionne aujourd'hui ? Deux mois à reconstruire, à vérifier, à douter de chaque fichier restauré, à se demander si quelque chose n'avait pas été oublié dans un recoin du système. Et nous étions petits. Quelques dizaines de postes. Quelques applications.
Le centre hospitalier de Pontarlier, dans le Doubs, vit la même chose depuis la nuit du 18 au 19 octobre 2025. Cette nuit-là, un ransomware de type cryptolocker a paralysé d'un seul coup les huit sites du centre hospitalier de Haute-Comté, dont Pontarlier est l'établissement principal. Mais à une échelle incomparable. Plus de 1 000 postes de travail. Environ 200 applications. Un système d'information dont dépendent les prescriptions, les résultats de laboratoire, la facturation, le suivi des patients, le standard téléphonique. Tout. Six mois après l'attaque, le retour à la normale n'est pas prévu avant début 2027.
Quand on lit ce genre d'information dans la presse, on retient le chiffre. Deux ans. C'est choquant, et ça passe vite. Ce qu'on ne retient pas, c'est tout ce qui se joue entre l'incident et cette date lointaine. Et c'est pourtant là que se trouve l'essentiel.
Le quotidien qu'aucun article ne raconte
Ce que les gens ne voient pas, c'est un hôpital entier qui fonctionne au papier. Des prescriptions manuscrites. Des résultats d'analyse qui circulent en format physique. Des infirmières qui notent à la main ce qu'un logiciel enregistrait en deux clics. Des médecins qui n'ont plus accès à l'historique de leurs patients. Un standard téléphonique muet pendant des mois.
Ce que les gens ne voient pas, c'est la facturation paralysée. L'hôpital réalise des soins qu'il ne peut plus coter, des examens qu'il ne peut plus facturer, des actes dont la trace administrative n'existe nulle part. L'Agence Régionale de Santé a débloqué 2 millions d'euros d'aide exceptionnelle. Ce ne sera pas suffisant. La perte d'exploitation se comptera en millions. Et une partie des actes réalisés pendant ces mois ne sera jamais rattrapée. Un bilan sanguin qui n'apparaît pas dans le dossier informatisé au moment de la reconstruction, c'est un acte qui n'existe plus administrativement. Il a été fait. Le patient a été soigné. Mais le système ne le saura jamais.
Ce que les gens ne voient pas non plus, c'est le poids sur les équipes. Je me souviens, en 2018, de la fatigue qui s'installe dès la deuxième semaine. Pas la fatigue d'une nuit blanche. Celle d'un effort continu, sans horizon clair, sans certitude que ce qu'on reconstruit aujourd'hui ne va pas poser un problème demain. Dans une petite structure, c'était déjà lourd. Dans un hôpital où des soignants doivent en même temps prendre en charge des patients et compenser manuellement chaque fonction que l'informatique assurait, elle est écrasante. Et elle dure depuis six mois.
Pourquoi le vrai problème n'est-il pas l'attaque, mais l'après ?
Le directeur de l'hôpital de Pontarlier demande un protocole nationalisé pour gérer ces situations. Il dit que son établissement n'est pas le seul à vivre ça. Il a raison sur toute la ligne. Et c'est exactement ce qui me met en colère.
En 2022/2023, la Fédération Wallonie-Bruxelles, a diligenté un audit de maturité cybersécurité sur une centaine d'administrations communales et de pouvoirs locaux belges. J'étais le lead auditeur de cette mission. J'ai supervisé la centaine d'audit. Le constat était accablant : un niveau de maturité exécrable, des infrastructures exposées, des plans de continuité inexistants ou théoriques, des équipes sans ressources et sans formation.
Parmi les recommandations que j'ai remises, il y en avait une que je considérais comme structurante : la création, au niveau fédéral, d'une capacité d'intervention d'urgence dédiée. Pas un guide de bonnes pratiques. Pas un référentiel de plus. Une force de réponse opérationnelle, capable d'intervenir concrètement sur les cas les plus graves, de rationaliser l'effort de reconstruction, de mutualiser les compétences techniques que ces structures n'ont pas les moyens d'entretenir en interne. L'idée était simple : nationaliser l'effort de remédiation pour permettre aux institutions touchées de se remettre sur pied le plus rapidement possible, au lieu de les laisser seules face à une catastrophe qu'elles n'ont ni les compétences ni le budget pour gérer.
C'était en 2023. Nous sommes en 2026. Rien ne s'est passé. Ni cette recommandation, ni aucune autre d'ailleurs.
Combien d'hôpitaux français sont touchés par une cyberattaque ?
Le directeur a raison : Pontarlier n'a rien d'un cas isolé. En 2024, le CERT Santé, le service de l'État chargé des incidents dans le secteur de la santé, a reçu 749 signalements de sécurité, en hausse de 29 % sur un an, remontés par 558 établissements. Parmi eux, quarante attaques par rançongiciel, dont quatre compromissions majeures. Quatre hôpitaux, en une seule année, plongés dans exactement ce que vit Pontarlier.
Et le phénomène ne date pas d'hier. Dans la nuit du 20 au 21 août 2022, le centre hospitalier Sud-Francilien de Corbeil-Essonnes tombait sous le rançongiciel LockBit. L'établissement a refusé de payer, et des dossiers médicaux entiers se sont retrouvés en ligne. Le 3 décembre de la même année, l'hôpital André-Mignot de Versailles déclenchait son plan blanc et transférait des patients de réanimation, faute de système d'information. À chaque fois, la même scène : un établissement seul face aux décombres, une reconstruction qui s'étire sur des mois, et quelques semaines plus tard un autre qui recommence de zéro, sans rien récupérer de ce que le précédent avait appris.
Chacun pour soi, et le ransomware pour tous
Ce qui se joue à Pontarlier est exactement le scénario que nous décrivions il y a trois ans. Un établissement public, de taille moyenne, sans les ressources d'un CHU, qui se retrouve seul face à une reconstruction de deux ans. Avec une aide financière bienvenue mais insuffisante. Avec des équipes épuisées. Avec des données perdues. Avec 700 000 euros de matériel à racheter et une perte d'exploitation en millions. Et sans structure nationale dédiée pour venir poser les mains sur le système et accélérer la reconstruction.
NIS2 et le programme CaRE suffisent-ils le lendemain d'une attaque ?
L'hôpital a fait le choix de reconstruire avec un niveau de sécurité aligné sur NIS2. C'est courageux et c'est nécessaire. Mais NIS2 est un cadre de prévention. Ce dont Pontarlier avait besoin le lendemain de l'attaque, ce n'est pas un référentiel. C'est une équipe. Des gens capables de débarquer sur site, d'évaluer les dégâts, de prioriser la reconstruction, de remonter un socle technique en semaines plutôt qu'en mois. Et de capitaliser sur cette expérience pour que l'hôpital suivant ne reparte pas de zéro.
On me dira que l'État ne reste pas les bras croisés, et c'est vrai. Le CERT Santé fait tourner un service d'appui joignable jour et nuit, l'ANSSI apporte son accompagnement méthodologique, et le programme CaRE, lancé fin 2023, promet 750 millions d'euros d'ici 2027 pour élever le niveau des établissements, avec un volet spécifiquement dédié aux stratégies de continuité et de reprise d'activité. Rien de tout cela n'est inutile, au contraire. Mais regardez ce que c'est : du financement, de la méthode, de la coordination, de la prévention. Aucune de ces briques ne débarque un lundi matin à Pontarlier pour remonter mille postes et deux cents applications. Le CERT Santé conseille, il ne reconstruit pas. CaRE finance l'avant, pas le pendant. NIS2 décrit à quoi doit ressembler le système d'après, pas qui va le rebâtir.
Ce type de capacité existe dans certains pays. Il existe dans le secteur privé pour les organisations qui ont les moyens de s'offrir des contrats de réponse à incident avec des prestataires spécialisés. Il n'existe pas pour un hôpital de province. Il n'existe pas pour une commune de 15 000 habitants. Il n'existe pas pour les structures qui en ont le plus besoin.
Ce que Pontarlier devrait provoquer
Je ne reproche rien à l'hôpital de Pontarlier. Ils font avec ce qu'ils ont, et la transparence dont ils font preuve est remarquable. Ce que je reproche, c'est l'inertie structurelle qui fait qu'en 2026, un établissement de santé touché par un ransomware se retrouve encore seul face à deux ans de reconstruction.
Nous avions posé le diagnostic en 2023. Nous avions formulé la recommandation. La réponse a été le silence. Et pendant ce silence, les attaques ont continué, les établissements ont continué de tomber, et chacun a continué de se relever seul, dans son coin, avec ses propres moyens, en réinventant les mêmes solutions que le précédent avait inventées six mois plus tôt.
Quand je repense à nos deux mois de reconstruction en 2018, avec notre petite structure et nos sauvegardes qui fonctionnaient, je mesure l'écart. Deux mois, c'était déjà un gouffre. Deux ans, pour un hôpital, c'est une autre dimension. Et la différence entre les deux n'est pas seulement une question de taille. C'est une question de solitude.
Le prochain Pontarlier est déjà dans la file d'attente. La question n'est pas de savoir s'il tombera. C'est de savoir s'il sera encore seul quand ça arrivera.
Sources
- Point de situation, aide exceptionnelle de 2 millions d'euros et appui national (ANSSI, CERT Santé, programme CaRE) : Agence régionale de santé Bourgogne-Franche-Comté.
- Retour au papier et au fax, 700 000 euros de matériel, perte d'exploitation en millions et demande d'un protocole national du directeur : France 3 Bourgogne-Franche-Comté et Hebdo 25.
- Reconstruction jusqu'en 2027, 1 000 postes et 200 applications : Hospimedia et Le Quotidien du Médecin.
- 749 incidents déclarés en 2024, hausse de 29 % et 40 attaques par rançongiciel : Agence du numérique en santé, Observatoire CERT Santé 2024 et Le Quotidien du Médecin.
- Programme CaRE, 750 millions d'euros d'ici 2027 et volet continuité et reprise d'activité : Agence du numérique en santé et Hospitalia.
- Cyberattaques de Corbeil-Essonnes (août 2022) et de Versailles André-Mignot (décembre 2022) : Le Monde Informatique et Le Monde Informatique.
- Directive NIS2 (UE) 2022/2555 : EUR-Lex.
Questions fréquentes
Que s'est-il passé au centre hospitalier de Pontarlier ?
Dans la nuit du 18 au 19 octobre 2025, un ransomware de type cryptolocker a mis à l'arrêt le système d'information du centre hospitalier de Haute-Comté et de ses huit sites. Plus de 1 000 postes de travail et environ 200 applications sont touchés, et le retour à la normale n'est pas attendu avant début 2027.
Pourquoi la reconstruction prend-elle autant de temps ?
Un système d'information dont dépendent prescriptions, résultats de laboratoire, facturation, suivi des patients et standard téléphonique doit être reconstruit et vérifié pièce par pièce. Pour un établissement de taille moyenne, sans les ressources d'un CHU ni force nationale de reconstruction dédiée, l'effort se compte en mois, voire en années.
Quelles sont les conséquences invisibles d'une telle attaque ?
Un fonctionnement au papier, des soins réalisés mais impossibles à coter ou à facturer, des actes qui disparaissent administrativement, et un poids écrasant et durable sur des soignants qui compensent manuellement chaque fonction informatique.
Combien d'hôpitaux français sont touchés par une cyberattaque ?
En 2024, le CERT Santé a reçu 749 signalements d'incidents de sécurité, en hausse de 29 % sur un an, remontés par 558 établissements, dont 40 attaques par rançongiciel et 4 compromissions majeures. Pontarlier s'inscrit dans une série longue : Corbeil-Essonnes en 2022, Versailles la même année, et bien d'autres depuis.
Le programme CaRE couvre-t-il la reconstruction après une attaque ?
Le programme CaRE, lancé fin 2023, prévoit 750 millions d'euros d'ici 2027 pour élever le niveau de sécurité des établissements de santé, avec un volet dédié aux stratégies de continuité et de reprise d'activité. C'est un effort de prévention précieux, mais ce n'est pas une équipe opérationnelle qui débarque sur site pour remonter le système après l'attaque.
Quelle solution l'auteur défend-il ?
La création d'une capacité d'intervention d'urgence nationale en remédiation : une équipe opérationnelle capable d'intervenir sur site, de prioriser et d'accélérer la reconstruction, et de capitaliser pour les établissements suivants, plutôt qu'un référentiel de plus.
NIS2 suffit-il à répondre au problème ?
Non. NIS2 est un cadre de prévention, courageux et nécessaire pour reconstruire avec un meilleur niveau de sécurité, mais il ne remplace pas la force de réponse opérationnelle dont un établissement a besoin au lendemain d'une attaque.

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.