Quand une app de prière devient une arme: la cyberguerre psychologique au cœur du conflit Iran-USA-Israël
Le 28 février 2026, les États-Unis et Israël ont lancé des frappes massives conjointes contre l'Iran. Depuis, le quotidien de millions d'Iraniens se résume à des sirènes, des explosions, des coupures d'électricité et un black-out internet quasi total sur fond…
Le 28 février 2026, les États-Unis et Israël ont lancé des frappes massives conjointes contre l'Iran. Depuis, le quotidien de millions d'Iraniens se résume à des sirènes, des explosions, des coupures d'électricité et un black-out internet quasi total.
Avant d'entrer dans l'analyse technique, une pensée s'impose : ce conflit frappe d'abord un peuple. Des millions d'hommes et de femmes ordinaires, héritiers d'une civilisation millénaire, pris dans un étau entre régime autoritaire et bombardements étrangers. Ils n'ont choisi ni l'un ni l'autre.
Mais au-delà des frappes aériennes, un front moins visible s'est ouvert avec une brutalité inédite : celui du cyberespace et de la cyberguerre. Et c'est là que cet article s'arrête, parce que ce qui s'est passé ce jour-là sur les téléphones de millions d'Iraniens mérite qu'on s'y attarde.
Comment une application de prière a-t-elle été transformée en arme ?
Le 28 février, alors que les premières explosions retentissent à Téhéran, des millions d'Iraniens reçoivent simultanément une notification push inattendue sur leur téléphone.
L'application concernée s'appelle BadeSaba Calendar. Téléchargée plus de cinq millions de fois sur Google Play, elle fait partie du quotidien de nombreux Iraniens : horaires de prière, appel à la prière (azan), orientation vers la qibla, calendrier religieux. En plein Ramadan, elle est consultée plusieurs fois par jour. C'est un outil intime, familier, lié à la foi.
À 9h52, heure locale de Téhéran, les messages commencent. Pendant près de trente minutes, plusieurs notifications en persan s'enchaînent, toutes sous le même titre : « L'aide arrive ». Voici deux extraits, confirmés par des captures d'écran analysées par le Wall Street Journal et WIRED.
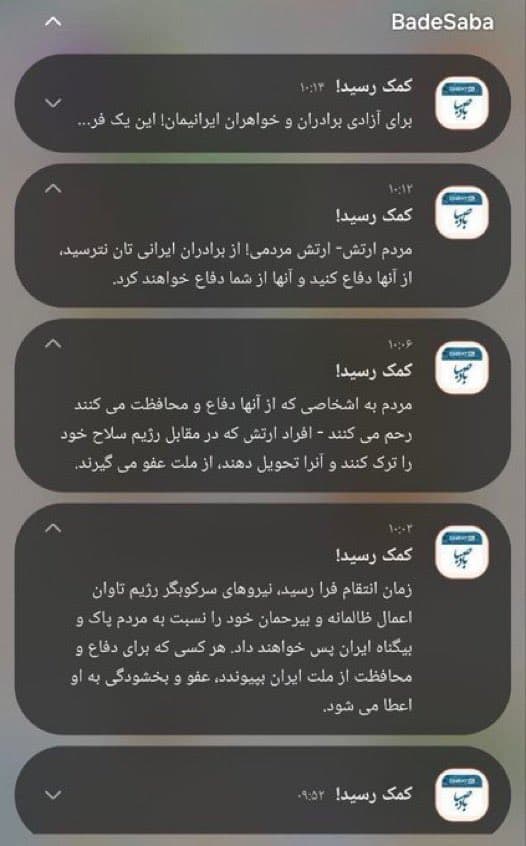
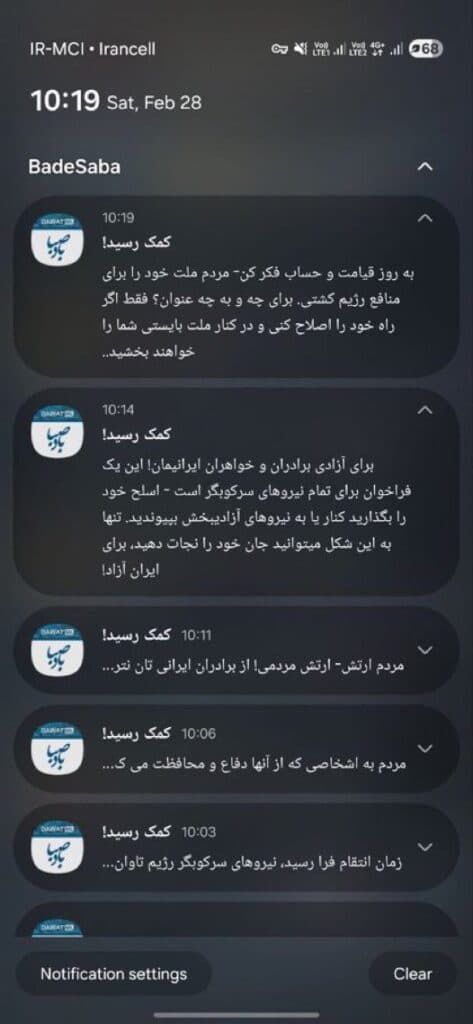
« Le temps de la revanche est venu. Les forces répressives du régime paieront pour leurs actes cruels contre le peuple iranien innocent. Ceux qui rejoindront la défense de la nation iranienne bénéficieront d'amnistie et de pardon. »
« Pour la liberté de nos frères et sœurs iraniens, appel à toutes les forces oppressives : déposez les armes ou rejoignez les forces de libération. Seule cette voie vous permettra de sauver vos vies. Pour un Iran libre. »
Aucune revendication officielle n'a suivi. Mais le quotidien israélien Maariv, citant un responsable militaire, a rapidement attribué l'opération à Israël, et l'analyse des marqueurs techniques ne laisse guère de doute : synchronisation précise avec les premières frappes, persistance des notifications malgré les filtres, absence de malware classique ciblant les utilisateurs. Compromettre le système d'envoi des notifications d'une application ne s'improvise pas le matin des frappes ; cela suppose un accès à son infrastructure préparé des semaines, voire des mois à l'avance, par infiltration de la chaîne d'approvisionnement ou vol d'identifiants. Le cryptographe Bruce Schneier partage cette lecture : pour lui, une opération déclenchée aussi vite est presque à coup sûr d'origine gouvernementale, menée depuis un accès déjà en place. Tout indique une opération planifiée de longue date, à un niveau étatique.
Le choix de la cible n'a rien d'un hasard. Comme le relève le chercheur en sécurité Hamid Kashfi, les utilisateurs d'une application de prière sont « des personnes particulièrement religieuses, avec une probabilité plus forte d'être aussi pro-régime et de faire partie de l'armée » ; l'application demande par ailleurs l'accès à la localisation, une permission qui « peut être détournée de bien des manières ». On ne s'est pas contenté de pirater une app : on a visé, avec précision, la population que l'on voulait faire douter.
Le message est clair : on ne cible plus seulement les serveurs ou les infrastructures. On vise directement les esprits, là où la confiance est la plus profonde.
En quoi consistait la guerre hybride menée contre l'Iran ?
Ce piratage ne s'est pas produit dans le vide. Il s'inscrit dans une vague d'opérations cyber synchronisées avec les frappes aériennes.
Le trafic internet iranien est tombé à environ 4 % de son niveau normal dès les premières heures, selon les données de NetBlocks, avant de s'effondrer à moins de 1 % dans certaines régions ; la coupure s'est prolongée pendant plus de soixante heures, une paralysie que des sources israéliennes ont présentée comme « la plus grande cyberattaque de l'histoire ». Parallèlement, des perturbations ciblées ont frappé les réseaux de communication des Gardiens de la Révolution, et plusieurs sites d'agences de presse officielles, dont l'IRNA, ont été temporairement détournés pour afficher des messages hostiles au régime. La télévision d'État elle-même n'a pas été épargnée : au moins deux chaînes de l'IRIB ont été piratées pour diffuser des allocutions enregistrées de Donald Trump et de Benyamin Netanyahou. Sur le théâtre maritime, plus de 1 100 navires du Golfe ont signalé des défaillances de navigation dans les vingt-quatre heures suivant les frappes, selon l'OCCRP : brouillages GPS et perturbations du système d'identification automatique (AIS) plaçaient leurs positions à de faux emplacements, parfois au-dessus d'aéroports, de centrales nucléaires ou de points situés à l'intérieur des terres, la signature classique d'un leurrage GPS actif.
L'objectif est limpide : désorienter l'adversaire sur tous les fronts simultanément, perturber la chaîne de commandement, et injecter le doute directement dans la population et les forces armées. C'est la guerre cognitive en action, synchronisée avec les frappes qui, selon plusieurs sources dont Reuters et le Washington Post, auraient décapité une partie du leadership iranien. Le centre de réflexion américain CSIS décrit cette combinaison d'opérations cyber, de guerre électronique et de propagande comme la caractéristique du conflit.
Le black-out ne s'est pas refermé avec les premières frappes. Selon NetBlocks, la coupure de connectivité internationale a fini par dépasser 1 056 heures cumulées de restrictions et s'est prolongée sur plusieurs semaines, l'un des plus longs black-out jamais imposés au pays. Pendant que la population restait coupée du monde, les figures du régime et quelques comptes autorisés continuaient, eux, de publier.
Le front numérique n'est pas non plus resté à sens unique. Dans les jours et les semaines qui ont suivi, des acteurs liés à l'Iran ont revendiqué des représailles contre des cibles américaines, dont un grand fabricant de dispositifs médicaux, tandis que l'agence fédérale américaine CISA alertait sur des intrusions visant les automates programmables d'infrastructures critiques. La guerre cognitive ouverte sur les téléphones s'est doublée d'une guerre d'usure sur les réseaux, dans les deux sens.
Qu'est-ce qui est vraiment nouveau par rapport à Stuxnet ?
Qu'on soit clair : les opérations cyber offensives ne datent pas d'hier. Stuxnet, en 2010, a démontré qu'un ver informatique pouvait détruire physiquement des centrifugeuses à distance. L'opération des « bippers », en 2024, a montré qu'on pouvait piéger une chaîne d'approvisionnement entière pour provoquer des explosions coordonnées. Et lors de la confrontation de juin 2025, le groupe pro-israélien Predatory Sparrow, réputé lié au renseignement militaire israélien, avait déjà paralysé la banque Sepah et frappé la plateforme d'échange de cryptomonnaies Nobitex.
Mais ce qui s'est passé avec BadeSaba est d'un autre ordre. Ce n'est pas un sabotage matériel, ni une attaque sur des infrastructures critiques, ni même une razzia financière. C'est la transformation d'un rituel quotidien, la prière, en vecteur de propagande. On touche ici à une intimité rare : la foi, la routine spirituelle, le lien de confiance entre un individu et un outil qu'il utilise dans un moment de recueillement.
Le spécialiste Lukasz Olejnik résume l'enjeu : les notifications push sont « dignes de confiance par conception », ce qui fait de l'infrastructure de notification une cible de très grande valeur en temps de conflit. Il pousse la comparaison plus loin : une notification poussée sur un smartphone est, selon lui, un canal de diffusion « plus efficace que des tracts largués depuis un avion ». Autrement dit, l'arme n'est pas le code, c'est la confiance elle-même. Cet usage n'a rien d'imprévu : dès 2024, dans son livre « Propaganda » (CRC Press), Olejnik décrivait précisément ce scénario, le détournement de l'infrastructure de notifications comme vecteur d'opération d'influence à grande échelle. Du risque hypothétique à l'emploi sur un champ de bataille réel, il aura fallu moins de deux ans.
Pour un soldat, un milicien, ou même un civil déjà sous les bombes, recevoir un tel message au moment où il consultait ses horaires de prière, c'est voir le doute s'immiscer là où existait la certitude. C'est de la guerre psychologique à l'état pur, et son efficacité potentielle est redoutable : fissurer la cohésion, amplifier la peur, détruire la confiance numérique.
Appeler un chat un chat
Ce type d'opération, aussi « impressionnant » soit-il sur le plan technique, n'a rien d'anodin moralement. Il faut nommer les choses.
Quand un État détourne une application de prière utilisée par des millions de civils pour diffuser de la propagande en plein bombardement, ce n'est pas seulement une prouesse cyber. C'est une instrumentalisation de l'espace intime et religieux de populations civiles. C'est transformer un moment de recueillement en vecteur de manipulation.
On peut analyser la sophistication technique sans applaudir l'usage qui en est fait. On peut reconnaître la capacité d'intégration cyber-cinétique de certains acteurs sans pour autant considérer que la fin justifie tous les moyens. La population iranienne, déjà prise en étau entre un régime répressif et des bombardements étrangers, n'avait pas besoin qu'on transforme aussi ses outils de foi en champ de bataille.
Le risque, c'est que ce type d'opération devienne la norme. Et que demain, n'importe quel État s'autorise à détourner n'importe quelle application civile (santé, messagerie, éducation) pour y injecter sa propagande en temps de conflit. Qu'un expert ait décrit ce scénario deux ans avant qu'il ne se produise ne le rend pas moins grave ; cela montre seulement que la frontière était déjà en train de tomber.
Comment se protéger des applications détournées ?
On pourrait croire que cet épisode ne nous concerne pas directement. Ce serait une erreur. Ce qui s'est passé en Iran révèle une vulnérabilité qui nous touche tous : la confiance aveugle que nous plaçons dans les applications de notre quotidien.
Combien d'entre nous vérifient réellement qui développe l'application météo qu'ils consultent chaque matin ? Qui contrôle le serveur de leur application de réveil, de leur tracker de sommeil, de leur gestionnaire de mots de passe ? Chaque application installée sur un smartphone est une surface d'attaque potentielle. Chaque notification push est un canal que quelqu'un, quelque part, pourrait détourner.
Les leçons concrètes à en tirer : limiter le nombre d'applications installées au strict nécessaire, vérifier les permissions accordées (pourquoi une app de calendrier aurait-elle besoin d'accéder à vos contacts ou à votre localisation ?), privilégier les applications open source quand c'est possible, et surtout garder un esprit critique face à toute notification inattendue, même venant d'une source « de confiance ».
La cybersécurité n'est plus un sujet réservé aux experts. C'est une hygiène quotidienne. Et cet épisode iranien en est une démonstration brutale.
Derrière le code, des vies humaines
Au milieu de ces analyses techniques, l'essentiel reste les gens. À Téhéran, Ispahan, Tabriz, des familles vivent sous tension permanente. Des jeunes voient leur espace numérique, leur lien social, leur accès à l'information, leur spiritualité, transformés en champ de mines.
La cyberguerre impressionne les stratèges. Elle terrifie les civils. Et c'est sans doute là que réside son arme la plus redoutable.
Puisse le peuple iranien, au cœur de cette ère hybride, puiser dans sa résilience historique la force de traverser l'orage. Et puissions-nous tous nous souvenir : derrière chaque ligne de code, chaque notification détournée, chaque frappe, il y a des êtres humains qui rêvent de paix.
Sources
- Piratage de BadeSaba Calendar, contenu des messages et captures d'écran analysées : Wall Street Journal, 28 février 2026.
- Analyse technique, permissions de l'application et citations d'experts (Hamid Kashfi, Lukasz Olejnik) : WIRED et The Register, 2 mars 2026.
- Attribution à Israël (rapport du quotidien Maariv citant un responsable militaire) : Straight Arrow News.
- Lecture d'une opération d'origine gouvernementale : Bruce Schneier, mars 2026.
- Notifications « dignes de confiance par conception » et scénario décrit dès 2024 dans « Propaganda » (CRC Press) : Lukasz Olejnik.
- Méthode de compromission (accès préalable, chaîne d'approvisionnement) : GBHackers.
- Détournement des sites d'agences de presse, piratage de chaînes de l'IRIB et brouillages GPS/AIS : « Cyberwarfare during the 2026 Iran war », Wikipedia.
- Brouillages GPS et fausses positions de plus de 1 100 navires dans le Golfe : OCCRP et CNBC.
- Vue d'ensemble de la campagne cyber, électronique et psychologique : CSIS.
- Black-out internet iranien (1-4 % du niveau normal, effondrement initial de plus de 60 heures) : NetBlocks, via Wikipedia.
- Prolongation de la coupure au-delà de 1 056 heures cumulées de restrictions selon NetBlocks : IranWire et CNBC.
- Frappes conjointes et décapitation présumée du leadership iranien : Reuters et Washington Post.
- Précédent de juin 2025, groupe pro-israélien Predatory Sparrow contre la banque Sepah et Nobitex : TechCrunch et CyberScoop.
- Représailles cyber attribuées à des acteurs liés à l'Iran contre des cibles américaines, dont un grand fabricant de dispositifs médicaux : TIME.
- Alerte sur les intrusions visant les automates programmables d'infrastructures critiques américaines : CISA.
- Contexte du hack et appel à la défection : Jerusalem Post.
Questions fréquentes
Qu'est-ce que BadeSaba Calendar et comment a-t-elle été piratée ?
C'est une application iranienne de calendrier religieux (horaires de prière, azan, qibla) téléchargée plus de cinq millions de fois sur Google Play. Le 28 février 2026, à 9h52 heure de Téhéran, elle a diffusé pendant près de trente minutes des notifications push en persan appelant les forces du régime à déposer les armes ou à rejoindre les forces de libération. Les attaquants avaient compromis son système d'envoi de notifications, un accès préparé en amont.
Qui est derrière le piratage de l'application de prière iranienne ?
Aucun groupe ni État n'a officiellement revendiqué l'opération. Le quotidien israélien Maariv, citant un responsable militaire, l'a attribuée à Israël, et le Wall Street Journal comme The Register pointent vers des opérateurs israéliens. Le cryptographe Bruce Schneier estime que la rapidité d'exécution trahit presque à coup sûr une opération gouvernementale menée depuis un accès déjà en place.
En quoi cette attaque diffère-t-elle de Stuxnet ou de l'attaque des bippers ?
Stuxnet (2010) et l'opération des bippers (2024) visaient des effets physiques : destruction de centrifugeuses ou explosions coordonnées. Le cas BadeSaba ne sabote aucune infrastructure : il transforme un rituel quotidien et intime, la prière, en vecteur de propagande psychologique.
Quelle était l'ampleur du black-out internet en Iran ?
Selon les données de NetBlocks, le trafic internet iranien est tombé à environ 4 % de son niveau normal dès les premières heures, avant de s'effondrer à moins de 1 % dans certaines régions. D'abord estimée à plus de soixante heures pendant la vague de frappes, la coupure s'est en réalité prolongée bien au-delà, dépassant 1 056 heures cumulées de restrictions selon NetBlocks, l'un des plus longs black-out de l'histoire du pays. Elle s'est accompagnée du détournement de sites d'agences de presse et de chaînes de télévision d'État.
Une notification push peut-elle vraiment être détournée ?
Oui. Comme le souligne le chercheur Lukasz Olejnik, les notifications push sont « dignes de confiance par conception » : l'utilisateur les ouvre sans se méfier. Olejnik avait décrit ce détournement dès 2024 dans son livre « Propaganda » : le scénario est passé du risque théorique à l'usage opérationnel en moins de deux ans.
Pourquoi cet épisode nous concerne-t-il en dehors de l'Iran ?
Il révèle la confiance aveugle placée dans les applications du quotidien : chaque app installée est une surface d'attaque et chaque notification push un canal détournable. Une telle pratique pourrait demain s'étendre à n'importe quelle application civile (santé, messagerie, éducation).
Comment se protéger des applications détournées ?
Limiter le nombre d'applications installées au strict nécessaire, vérifier les permissions accordées (pourquoi une app de calendrier réclamerait-elle vos contacts ou votre localisation ?), privilégier les applications open source quand c'est possible, et garder un esprit critique face à toute notification inattendue, même d'une source réputée de confiance.

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.