Attaques DDoS : ces “embouteillages numériques” qui peuvent paralyser un pays (et pourquoi ça va empirer)
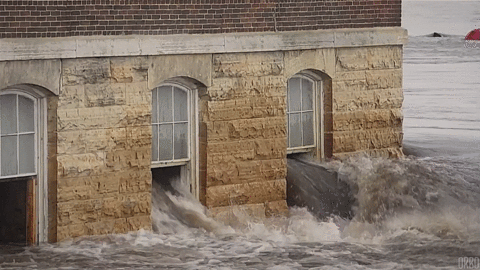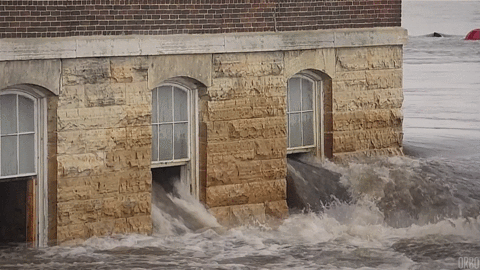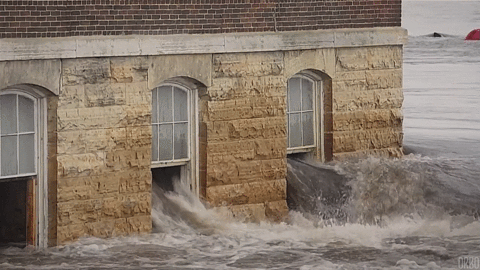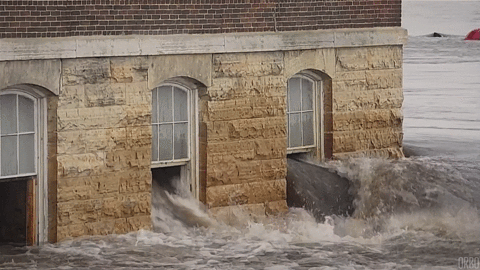
Une attaque DoS / DDoS, c’est ça : un embouteillage provoqué volontairement, non pas pour voler vos données, mais pour vous empêcher d’accéder à un service.
On nous vend le numérique comme quelque chose de fluide. Instantané. Toujours disponible. La vérité, c'est qu'Internet ressemble plus à une autoroute : ça roule… jusqu'au jour où quelqu'un décide de bloquer la voie. Une attaque DoS / DDoS, c'est exactement ça : un embouteillage provoqué volontairement, non pas pour voler vos données, mais pour vous empêcher d'accéder à un service. Pas de rançon. Pas de fichiers chiffrés. Pas de message dramatique. Juste du bruit. Du volume. De la saturation. Et soudain, tout le monde redécouvre une évidence : si un service est « en ligne », il peut aussi être mis hors ligne.
DoS ou DDoS : quelle est la différence ?
Une attaque DoS (déni de service), c'est quand un attaquant envoie tellement de demandes à un site ou une application que ça finit par craquer. Comme si quelqu'un appelait un standard téléphonique en boucle pour occuper la ligne.
Une attaque DDoS, c'est la même chose… mais à l'échelle industrielle.
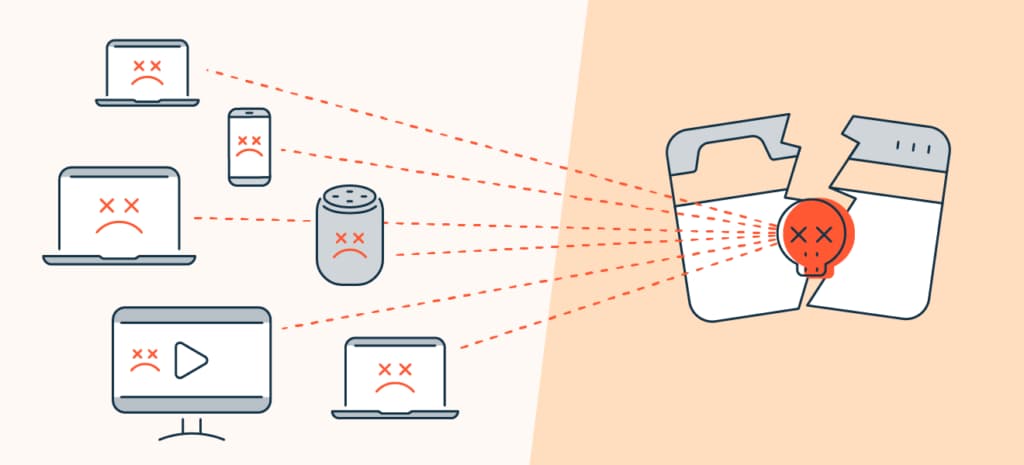
Le « D » de DDoS veut dire « distribué » : au lieu d'un seul attaquant, tu as une foule qui attaque en même temps. Et cette foule n'est pas composée de hackers derrière leurs écrans. Elle est souvent composée de machines piratées.
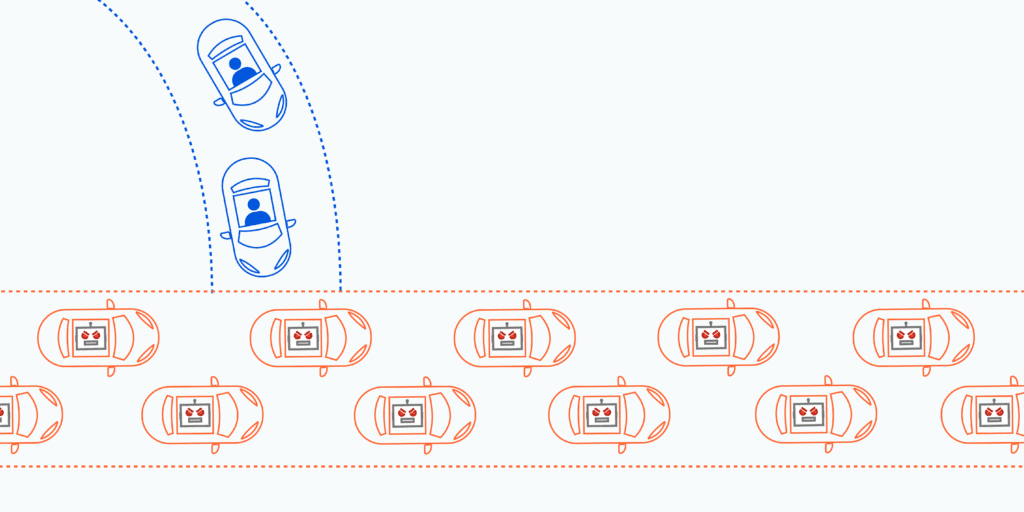
Source de l'image : Cloudflare
Qui fabrique une attaque DDoS, et pourquoi ?
Le cœur du DDoS moderne, c'est ce qu'on appelle un « botnet ». Ou pour faire simple : un réseau de machines zombies. Un routeur domestique jamais mis à jour. Une caméra IP installée vite fait. Un boîtier domotique acheté « pas cher » sur un site e-commerce bien connu. Un PC contaminé par un logiciel douteux.
Tous ces appareils peuvent être enrôlés, silencieusement, et utilisés comme soldats. Et le jour où l'attaque démarre, ils envoient du trafic à la cible, en masse, jusqu'à l'étouffer. Ce n'est pas « le futur ». C'est déjà le présent. Et c'est ce qui rend le sujet dérangeant : le DDoS est une attaque collective fabriquée à partir de nos négligences individuelles.
Reste une question : pourquoi s'en prendre à un service ? Parce que c'est simple, rentable, et parfois politiquement utile. Les motivations les plus fréquentes :
- Chantage : « payez, sinon votre site reste inaccessible ».
- Vengeance : un concurrent, un client frustré, une cible symbolique.
- Politique / hacktivisme : frapper des services visibles pour envoyer un message.
- Diversion : créer le chaos pour détourner l'attention pendant qu'autre chose se passe ailleurs.
Le point commun : dans tous les cas, l'objectif n'est pas la finesse. C'est l'impact. Et l'impact, c'est vous : le citoyen, le client, l'utilisateur, celui qui dépend du service.
Comment une attaque DDoS met-elle un service à genoux ?
Un service en ligne (site web, application, API) repose sur des ressources finies :
- une capacité réseau (combien de données il peut recevoir),
- une capacité de calcul (combien de requêtes il peut traiter),
- une capacité logique (combien de connexions il peut gérer en parallèle).
Tant que les demandes arrivent à un rythme normal, tout va bien. Mais une attaque DDoS ne cherche pas à « entrer » dans le système. Elle cherche à le fatiguer. C'est une attaque par épuisement.
Contrairement à ce qu'on imagine, la plupart des attaques ne consistent pas à « envoyer n'importe quoi ». Elles envoient des requêtes valides, mais en trop grande quantité. Par exemple : demander la page d'accueil, ouvrir une connexion sans jamais la fermer, ou simuler un utilisateur qui navigue « normalement », mais des milliers de fois par seconde. Pour le serveur, ces requêtes ressemblent à de vrais utilisateurs. Il essaie donc de répondre… jusqu'à ce qu'il n'en puisse plus.
Source de l'image : Avast
Le point clé, c'est que le serveur travaille avant même de répondre. À chaque requête reçue, un service doit :
- vérifier d'où elle vient,
- ouvrir une connexion,
- allouer un peu de mémoire,
- parfois interroger une base de données,
- préparer une réponse.
Même si la réponse n'arrive jamais, le travail a déjà été fait. Une attaque DDoS exploite exactement ça : elle oblige le système à travailler… pour rien.
Il y a vingt ans, une attaque venait souvent d'une seule source. Aujourd'hui, elle vient de dizaines de milliers de machines, parfois réparties dans le monde entier. Résultat : bloquer une adresse IP ne sert à rien, filtrer « un pays » entier n'est pas réaliste, et distinguer un vrai utilisateur d'un faux devient extrêmement complexe. Certaines attaques utilisent même des services tiers légitimes (serveurs mal configurés, équipements exposés) pour amplifier le trafic. Un seul message envoyé par l'attaquant peut se transformer en des dizaines de réponses vers la victime. C'est l'équivalent numérique de crier dans une vallée pour provoquer une avalanche.
Et c'est pour ça qu'« avoir de gros serveurs » ne suffit pas. C'est une idée très répandue :
« On est gros, on a de l'infrastructure, on tiendra. »
En réalité, une attaque DDoS ne vise pas toujours la bande passante brute. Elle vise souvent le maillon le plus fragile : une API oubliée, un service d'authentification, un lien entre deux systèmes, un prestataire tiers. Il suffit qu'un seul composant tombe pour que tout le reste suive. C'est pour ça que des organisations très structurées peuvent se retrouver à genoux pendant plusieurs heures, sans qu'il y ait la moindre « faille » au sens classique.
Une protection anti-DDoS suffit-elle ?
Les solutions anti-DDoS ne sont pas magiques. Elles reposent sur trois principes :
- absorber le trafic (avoir plus de capacité que l'attaquant),
- filtrer ce qui ressemble à un comportement anormal,
- déléguer le nettoyage à des infrastructures spécialisées.
Mais même avec ces outils, il y a toujours un temps de détection, un temps d'adaptation et un impact utilisateur. Le vrai enjeu n'est donc pas « d'éviter toute coupure ». Il est de réduire la durée, l'impact et la surprise.
La Poste et l'escalade des attaques DDoS en 2025
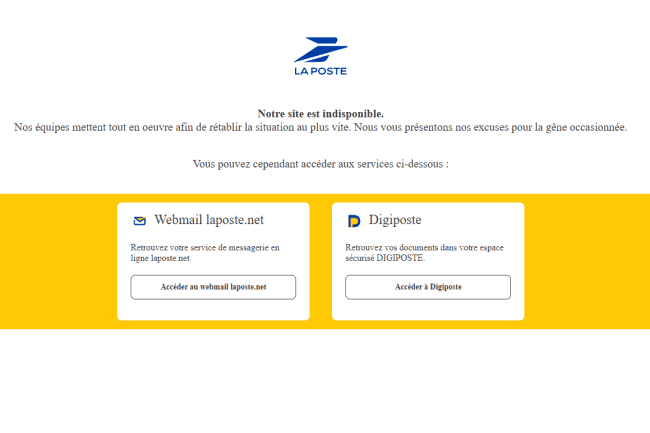
Le 22 décembre 2025, à trois jours de Noël, les services numériques de La Poste et de La Banque Postale se sont effondrés. Suivi de colis Colissimo à l'arrêt, accès aux comptes bancaires en ligne et à l'application mobile indisponibles, en plein pic d'activité de fin d'année. Le groupe a confirmé une attaque par déni de service et indiqué n'avoir relevé aucune preuve de compromission des données clients. Le parquet de Paris a ouvert une enquête, reprise ensuite par la DGSI.
Et ce qui est intéressant, c'est moins « qui » a revendiqué que ce que ça révèle. Le « qui » a tout de même son importance : l'attaque a été revendiquée sur Telegram par NoName057(16), un collectif hacktiviste pro-russe actif depuis 2022, spécialisé dans le déni de service contre des cibles européennes et pro-ukrainiennes. Elle s'inscrivait dans l'opération #OpeFrance, lancée après l'annonce, fin novembre 2025, de l'intention de l'Ukraine d'acheter une centaine d'avions Rafale ; les mêmes semaines, le groupe visait aussi plusieurs aéroports français. Le choix des cibles ne doit rien au hasard : il suit l'actualité géopolitique et cherche le symbole.
Une entreprise ou un service peut être solide, sérieux, organisé… et malgré tout se faire couper l'accès, temporairement, simplement parce que l'attaque joue sur un principe bête : la capacité d'un système n'est pas infinie. Juste avant Noël, ça ne touche pas « le numérique ». Ça touche le quotidien : suivi de colis, démarches, services bancaires, confiance. Et ça rappelle une règle : le déni de service est une attaque de société.
Le cas La Poste n'est pas isolé, il est représentatif d'une tendance de fond. Sur l'ensemble de l'année 2025, Cloudflare dit avoir bloqué 47,1 millions d'attaques DDoS, soit plus du double de 2024 (une hausse de 121 pour cent), à un rythme moyen de plus de 5 000 attaques par heure. Les records de puissance tombent les uns après les autres : au quatrième trimestre 2025, une attaque a culminé à 31,4 térabits par seconde pendant 35 secondes, plus de sept fois la puissance des grosses attaques de fin 2024. Elle provenait du botnet Aisuru-Kimwolf, estimé entre un et quatre millions de machines infectées, principalement des box Android TV. Autrement dit : des objets grand public, posés dans des salons, transformés en artillerie.
Et ça va empirer, pour une raison simple : on multiplie les dépendances, sans multiplier la discipline.
- On connecte tout, partout.
- On externalise des services entiers.
- On empile des outils, des prestataires, des applis.
- Et on continue à acheter du matériel connecté avec une sécurité parfois inexistante.
Résultat : plus il y a d'objets vulnérables, plus il est facile de constituer une armée. Et plus nos services deviennent essentiels (publics ou privés), plus l'impact d'une indisponibilité devient sérieux. Le DDoS n'est pas « spectaculaire ». Mais il est parfait pour une époque où tout doit marcher tout le temps.
Comment se protéger d'une attaque DDoS ?
Si vous êtes une entreprise ou une collectivité
- Prévoir l'attaque avant de la subir : un service critique doit avoir un mode dégradé (même minimal).
- Se doter d'une protection anti-DDoS : ce n'est pas un luxe, c'est une assurance de continuité.
- Travailler la communication : pendant un DDoS, le silence fait plus de dégâts que l'attaque.
- Tester : pas pour cocher une case, pour vérifier que le jour où ça tape, vous ne découvrez pas vos failles en direct.
Et avant de jeter la pierre sur qui que ce soit, gardez en tête que malgré toutes les protections possibles, une société peut quand même finir hors service à la suite d'une attaque DDoS.
Si vous êtes un particulier
Votre enjeu, ce n'est pas de « bloquer une attaque ». Votre enjeu, c'est de ne pas devenir un soldat involontaire.
- Changez les mots de passe par défaut (caméras, routeur, box, domotique).
- Faites les mises à jour (oui, même celles qui vous cassent les pieds).
- Évitez les objets connectés bas de gamme : quand le prix est bas, la sécurité est souvent absente.
- Si vous n'avez pas besoin d'accès à distance, désactivez-le.
Comprendre le DDoS, c'est comprendre notre dépendance
Une attaque DDoS ne vole rien. Elle ne chiffre rien. Elle ne laisse parfois aucune trace durable. Mais elle met tout le monde face à une vérité simple : ce qui est accessible peut être rendu inaccessible. Et plus notre quotidien dépend de services en ligne, plus ces attaques deviennent des armes d'impact, pas des gadgets de hackers.
Comprendre comment elles fonctionnent, ce n'est pas devenir parano. C'est arrêter d'être naïf. On peut aimer le numérique, l'utiliser, en dépendre… mais il faut arrêter de croire qu'il fonctionne par magie.
Le DDoS n'est pas une attaque « intelligente ». C'est une attaque qui exploite notre monde moderne : pressé, dépendant, impatient. Et c'est précisément pour ça qu'elle marche.
Sources
- Attaque contre La Poste et La Banque Postale, 22 décembre 2025 : La Banque Postale, The Record, SecurityWeek, TechCrunch.
- « Une opération en apparence basique aux conséquences parfois lourdes » : L'Usine Digitale.
- NoName057(16), opération #OpeFrance, contexte Rafale et aéroports français : SysDream.
- Statistiques DDoS 2025, record de 31,4 Tbps et botnet Aisuru : Cloudflare, rapport DDoS du quatrième trimestre 2025.
Questions fréquentes
Quelle est la différence entre une attaque DoS et une attaque DDoS ?
Une attaque DoS vient d'une seule source qui envoie trop de demandes à un service jusqu'à le faire craquer. Une DDoS est la même logique « distribuée » : une foule de machines attaque en même temps, ce qui la rend bien plus difficile à bloquer.
Mon ordinateur ou mes objets connectés peuvent-ils participer à une attaque DDoS sans que je le sache ?
Oui. Un routeur jamais mis à jour, une caméra IP ou un boîtier domotique bas de gamme peuvent être piratés et enrôlés dans un botnet, puis utilisés silencieusement comme « soldats » pour envoyer du trafic vers une cible.
Pourquoi avoir de gros serveurs ne suffit-il pas à se protéger d'un DDoS ?
Parce qu'une attaque ne vise pas toujours la bande passante brute, mais le maillon le plus fragile : une API oubliée, un service d'authentification ou un prestataire tiers. Il suffit qu'un seul composant tombe pour que tout le reste suive.
Qui a attaqué La Poste fin 2025 ?
L'attaque du 22 décembre 2025 a été revendiquée sur Telegram par NoName057(16), un collectif hacktiviste pro-russe. Elle s'inscrivait dans une campagne visant la France après l'annonce de la vente d'avions Rafale à l'Ukraine. La Poste a indiqué n'avoir relevé aucune preuve de vol de données clients.
Une attaque DDoS permet-elle de voler mes données ?
Non, pas directement : un DDoS sature l'accès à un service, il ne pénètre ni ne chiffre les données. Il peut en revanche servir de diversion pour masquer une autre opération pendant que les équipes sont accaparées par la panne.
Comment un particulier peut-il se protéger ?
L'enjeu n'est pas de bloquer une attaque mais de ne pas devenir un soldat involontaire : changer les mots de passe par défaut, faire les mises à jour, éviter les objets connectés bas de gamme et désactiver l'accès à distance inutile.
Une protection anti-DDoS garantit-elle qu'on ne sera jamais coupé ?
Non. Les solutions anti-DDoS reposent sur l'absorption, le filtrage et la délégation du nettoyage, mais il reste toujours un temps de détection, d'adaptation et un impact utilisateur. L'objectif réaliste est de réduire la durée, l'impact et la surprise, pas d'éviter toute coupure.

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.