Rançongiciels : prévenir, encaisser, se relever
Le rançongiciel reste l'une des menaces les plus déstabilisantes pour une organisation : en quelques heures, des systèmes entiers sont chiffrés, l'activité s'arrête, et les données volées servent de moyen de pression. La plupart des attaques ne reposent pas sur une prouesse technique mais sur des failles ordinaires, un accès distant mal protégé, un mot de passe réutilisé, un correctif oublié, un courriel piégé. C'est une bonne nouvelle : ce qui est ordinaire se prévient. La prévention tient à quelques fondamentaux tenus dans la durée : sauvegardes testées et hors ligne, authentification renforcée, segmentation du réseau, surveillance des accès et correctifs appliqués. Encaisser, c'est avoir préparé l'incident avant qu'il arrive : un plan de réponse connu, des contacts identifiés, des décisions cadrées, à commencer par le réflexe de ne pas céder à la précipitation ni au paiement présenté comme l'unique issue. Se relever, enfin, c'est restaurer proprement, comprendre comment l'intrusion a eu lieu, et corriger durablement plutôt que rebrancher à l'identique. Ce dossier rassemble les analyses sur les rançongiciels et les fuites de données qui les accompagnent, pour aider à passer d'une posture subie à une posture préparée.
 CybersécuritéUn domaine gouvernemental authentique a suffi pour obtenir des passeports et dix ans d'historique BitcoinLe 11 septembre 2026, des clients Revolut ont reçu un message intitulé « Urgent security update about your Revolut account ». La banque y expliquait avoir transmis leurs pièces d'identité, leur selfie de vérification et l'intégralité de leur historique de transactions à une adresse qui opérait à l'intérieur du domaine d'une agence gouvernementale. J'ai reçu cette notification, je l'ai prise pour du phishing, et je l'ai supprimée.
 Cybersécurité153 millions de pièces d'identité en vente, et pas une seule volée à un imprudentUn service criminel a mis en vente cette semaine les scans de permis de 153 millions d'Américains et de Canadiens. Aucun de ces documents n'est sorti d'une campagne de phishing : ils ont été produits par des contrôles réguliers, exigés par des professionnels, dans des situations où chacun a fait ce qu'on lui demandait. Le vol arrive à la fin de cette histoire, et tout le monde regarde la fin.
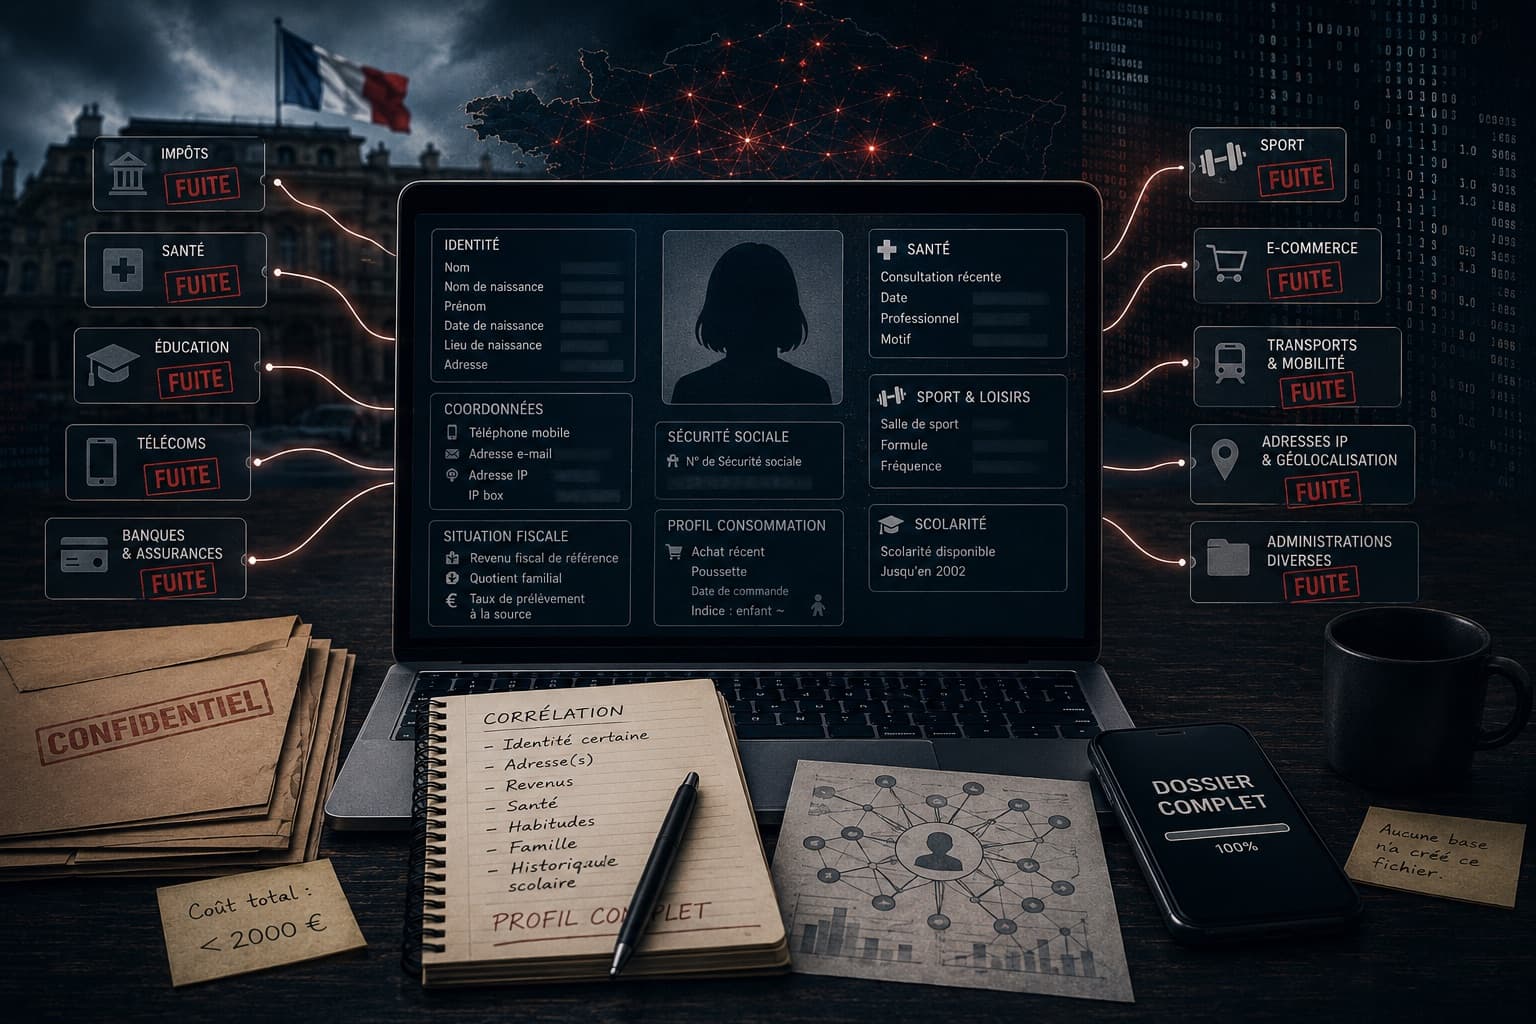 CybersécuritéUne semaine de fuites de données en France : le fichier que personne n'a vouluDu 15 au 22 août 2026, une trentaine d'incidents rendus publics ont assemblé un dossier sur les Français qu'aucune autorité n'aurait autorisé. Pourquoi ça arrive, pourquoi maintenant, ce qu'il faut craindre de la suite.
 CybersécuritéDGFiP : ils le savaient depuis fin juin, vous l'apprenez le 13 aoûtEn février, la DGFiP se fait voler 1,2 million de fiches de FICOBA, le fichier des comptes bancaires des Français, avec les identifiants d'un agent. Fin juin, elle se fait voler 678 000 dossiers fiscaux avec les identifiants d'un agent. Entre les deux, le Premier ministre annonce 200 millions d'euros pour la cybersécurité de l'État.
 CybersécuritéLa menace qui n'a jamais fait de victime, et qui repasse chaque été au journal téléviséLe 6 août, BFMTV expliquait pourquoi il faut se méfier des ports USB publics. La technique existe, elle fonctionne, elle est même redoutable entre les mains d'un attaquant ciblé. Sur une borne de recharge d'aéroport, en quinze ans, personne n'a jamais documenté un seul cas.
 CybersécuritéPourquoi les hackers sont-ils si jeunes ?Fin juin, cinq Français de 16 à 22 ans ont été interpellés après le vol de millions de fiches de patients. À chaque affaire, la même question : pourquoi les pirates sont-ils presque toujours si jeunes ? La réponse en dit long sur nos cerveaux, sur nos données, et sur ce que nous faisons de nos talents.
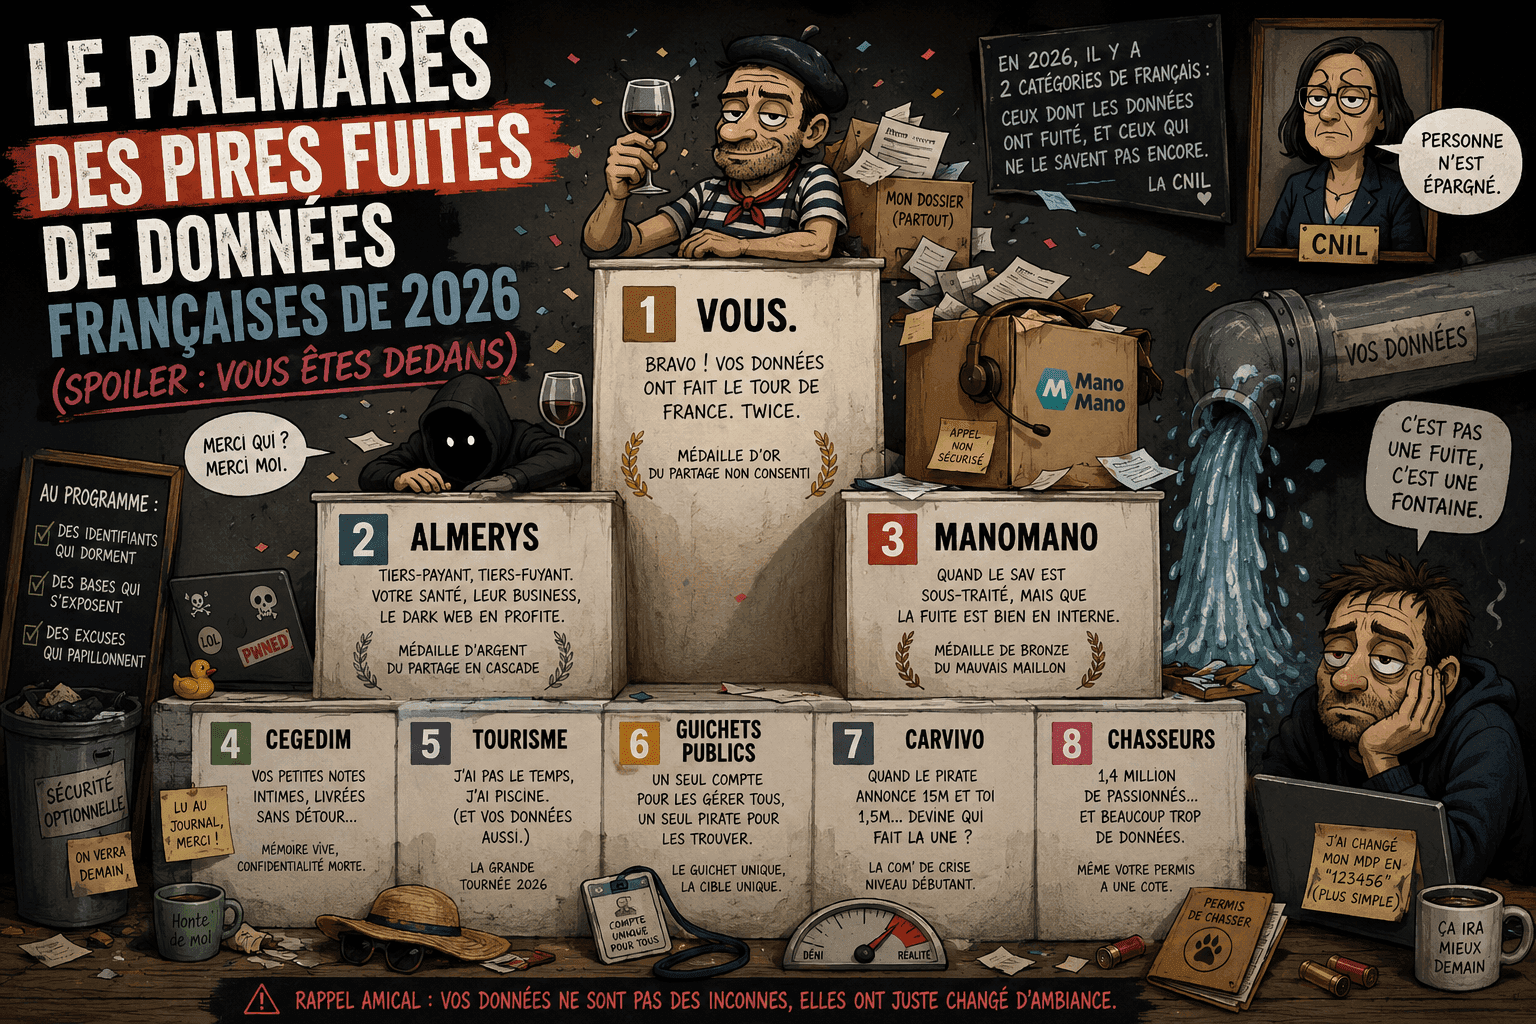 CybersécuritéLe palmarès des pires fuites de données françaises de 2026 (spoiler : vous êtes dedans)6 167 fuites de données en 2025, un record, et 2026 fait déjà mieux. Du beau-frère Almerys que personne ne vous a présenté à l'ado qui a ouvert le coffre-fort de l'ANTS en changeant un chiffre dans une URL, voici le classement des pires fuites françaises du…
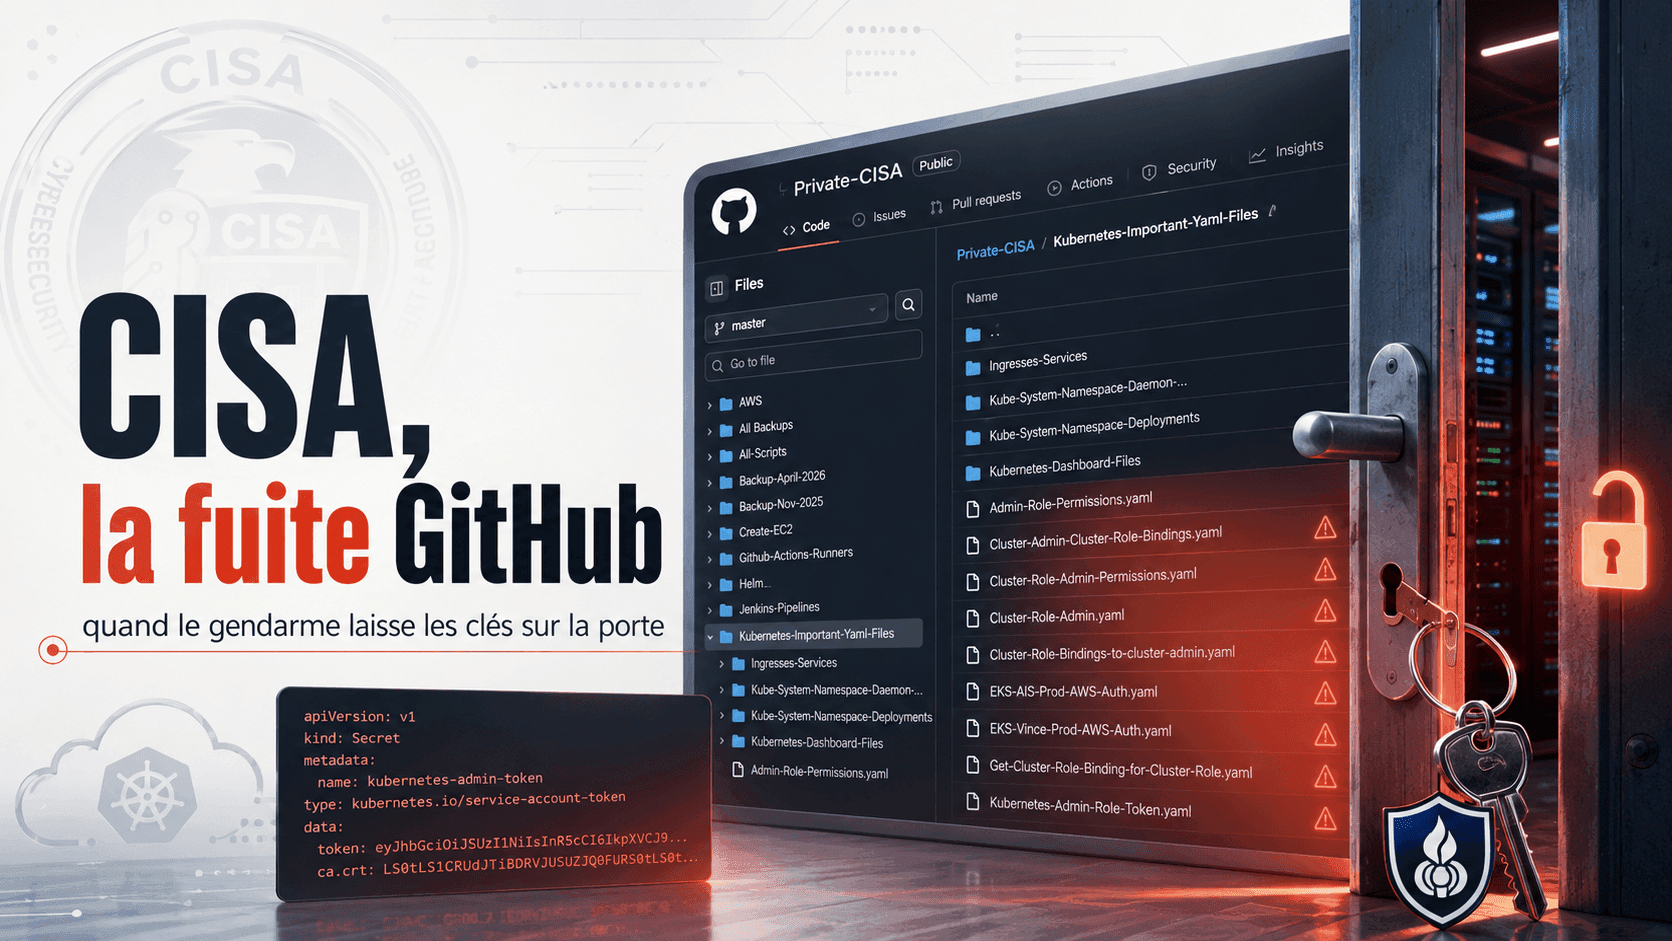 CybersécuritéCISA, la fuite GitHub : quand le gendarme laisse les clés sur la porteCISA, l'agence cyber des USA, a exposé pendant 6 mois ses propres credentials AWS GovCloud sur GitHub public. Anatomie d'une fuite en 7 défaillances.
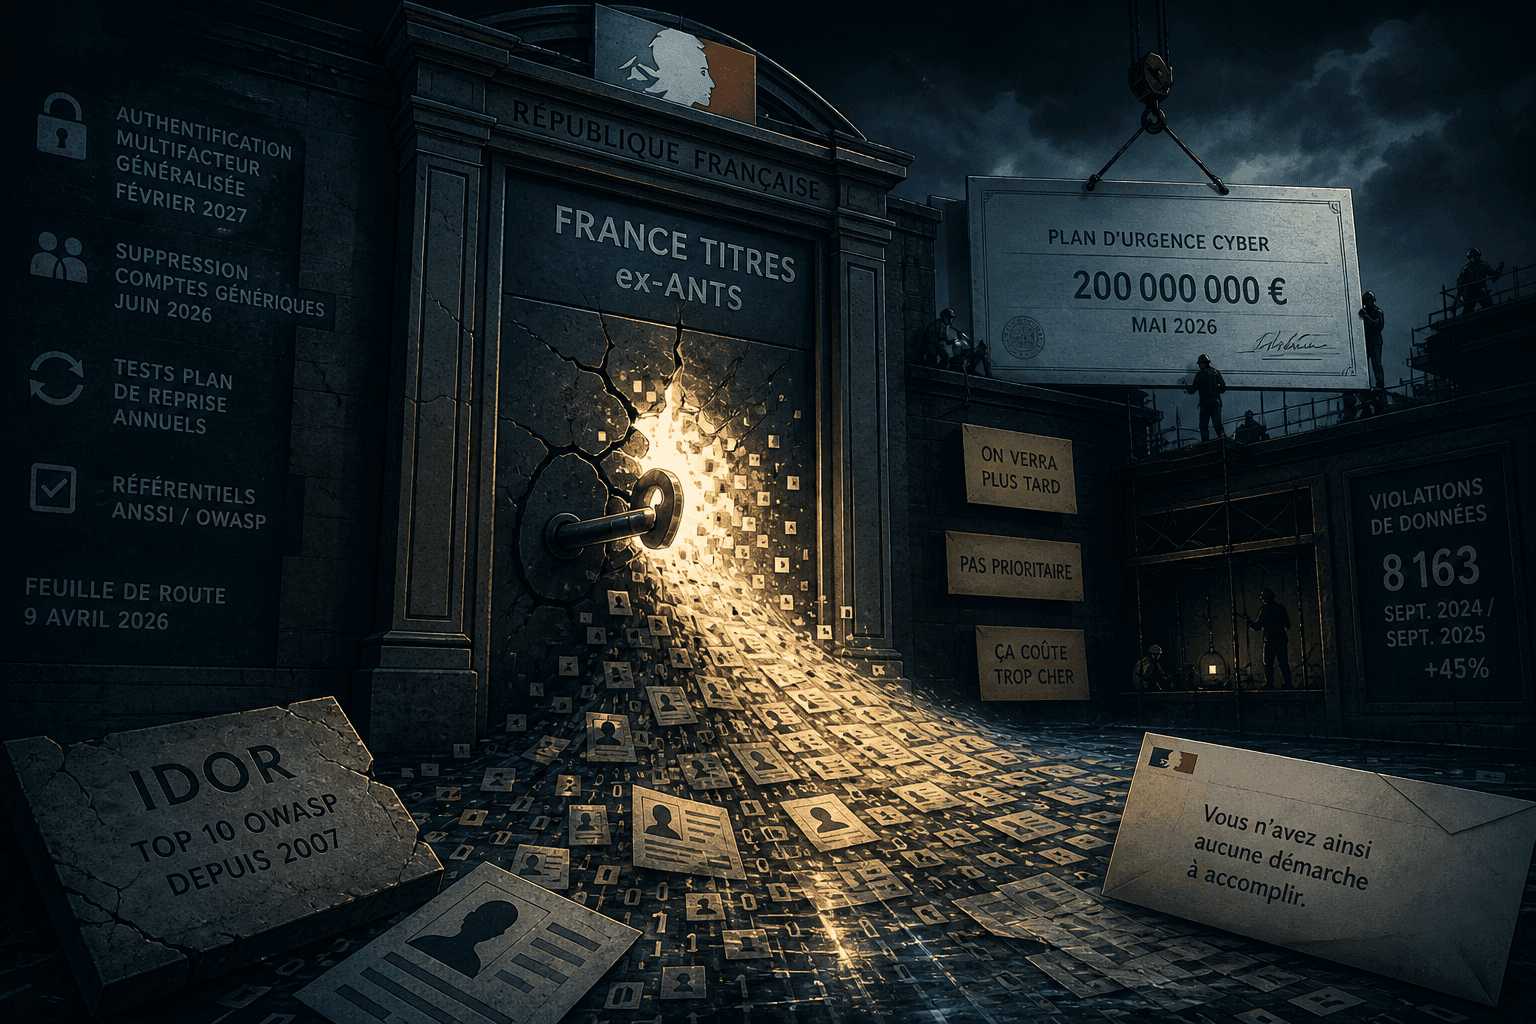 CybersécuritéPiratage de l'ANTS : la faille de 2007, le chèque de 2026, et l'écart qu'aucun chiffre ne combleLecornu parle de "casse du siècle" sur l'ANTS. C'est un casse de TP étudiant. Une faille de 2007. Avec 200 millions d'euros d'effet d'annonce par-dessus.
 CybersécuritéCe qu'on ne vous dit pas quand un hôpital se fait attaquer.Un hôpital français met deux ans à se relever d'un ransomware. 1 000 postes, 200 applications, des dossiers patients perdus à jamais. J'ai vécu un ransomware en 2018. Ce qui me met en colère, ce n'est pas l'attaque.
 SociétéLa Commission européenne piratée : quand le régulateur devient la preuve de ce qu'il dénonce340 Go de données exfiltrées, 30 entités européennes touchées, des clés DKIM dans la nature. La Commission Européenne qui rédige NIS 2, le Cyber Resilience Act et le règlement sur la cybersolidarité vient de démontrer, à ses dépens, que les directives ne…
 CybersécuritéFICOBA : 1,2 million de comptes bancaires exposés. Et maintenant, on fait quoi ?Le FICOBA, c'est le Fichier national des Comptes Bancaires et Assimilés. Créé en 1971, il recense l'ensemble des comptes ouverts dans les établissements bancaires français : comptes courants, comptes d'épargne, comptes-titres, coffres-forts loués.
 SociétéFuite de données chez MédecinDirect : quand la santé numérique oublie l'essentielLa cyberattaque qui a touché MédecinDirect, révélée début décembre, concerne jusqu'à 323 000 patients. Le chiffre est déjà énorme. Mais ce n'est pas ce qui doit nous inquiéter le plus.
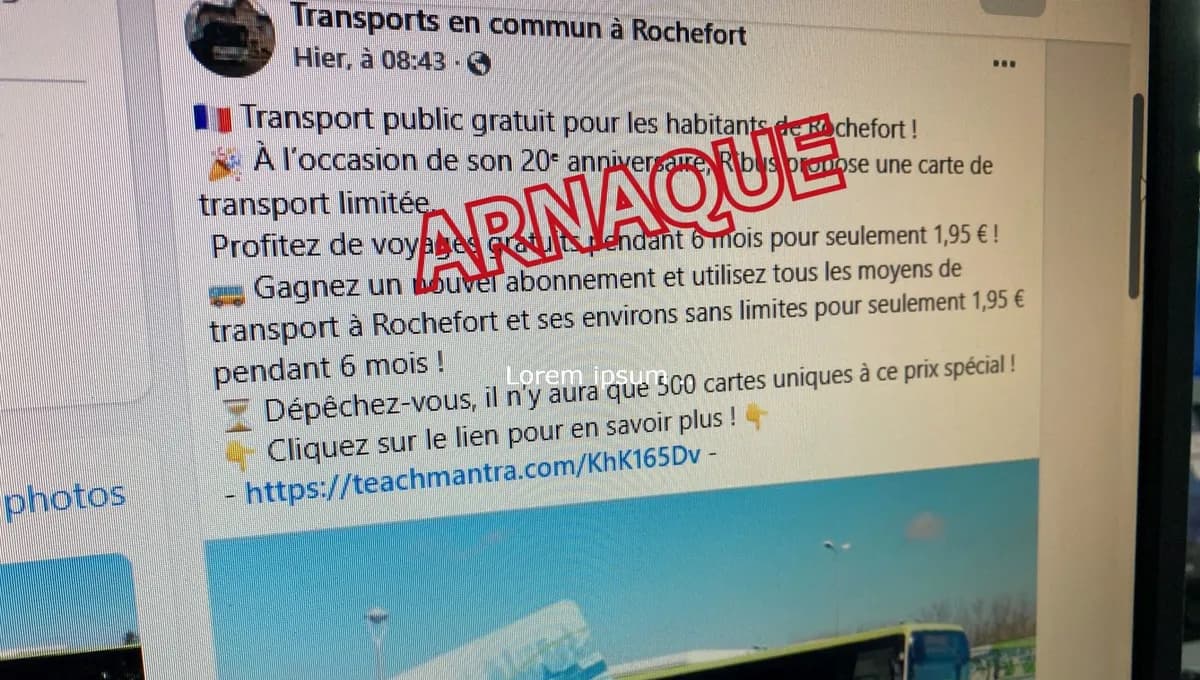 SociétéTransports gratuits, données volées : les escrocs roulent en première classeC'est une énième arnaque Facebook, mais qui fonctionne bien trop. Depuis plusieurs semaines, des centaines de Français tombent dans le piège d'une promesse alléchante : un abonnement gratuit ou à prix cassé pour les transports en commun. À la clé ?
 CybersécuritéIls refusent de payer une rançon… et financent la cybersécuritéCybersécurité : votre entreprise est paralysée par une cyberattaque. Des données volées, des systèmes bloqués, une rançon exigée. Panique, stress, pression médiatique. E
 CybersécuritéBlack Friday, Noël, Soldes : les cybercriminels n'attendent que vousChaque année à la même période, les files d'attente migrent vers les paniers virtuels. Les promotions explosent, les pubs clignotent, les offres « immanquables » se multiplient… et dans l'ombre, les cybercriminels se frottent les mains.
 CybersécuritéCybersécurité : les PME ne sont pas prêtes. Et ça se paiera.Il suffit de parler avec cinq dirigeants de PME pour comprendre : la cybersécurité reste un concept flou, lointain, presque abstrait. Tant qu'aucun rançongiciel ne vient figer l'écran de Chantal à la compta, on continue comme avant.
 CybersécuritéInfostealers : la menace silencieuse que vous nourrissez sans le savoirIl y a des cyberattaques qu'on ne voit pas venir. Pas de virus flashy, pas de messages de rançon, pas de plantage brutal. Un simple infostealer
Ne ratez pas la prochaine analyse