Transports gratuits, données volées : les escrocs roulent en première classe
C'est une énième arnaque Facebook, mais qui fonctionne bien trop. Depuis plusieurs semaines, des centaines de Français tombent dans le piège d'une promesse alléchante : un abonnement gratuit ou à prix cassé pour les transports en commun. À la clé ?
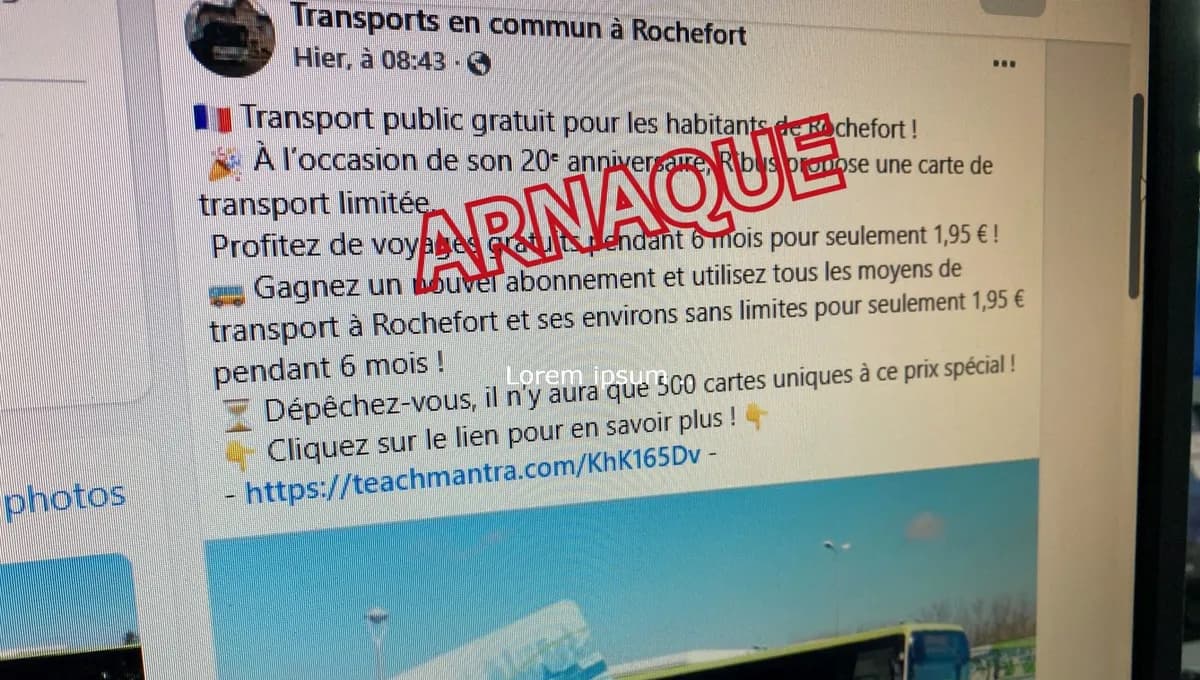
À l'approche des fêtes, entre les fausses promos de Noël et le Black Friday qui s'étire en cyber-mois complet, une arnaque bien rôdée prend de l'ampleur sur les réseaux sociaux : la promesse d'un abonnement gratuit ou presque aux transports publics.
Un cadeau du ciel ? Non. Un piège bien huilé.
Depuis plusieurs semaines, des centaines de Français se font avoir par de fausses pages Facebook usurpant l'identité de régies de transport locales : STGA à Angoulême, TAN à Nantes, RTM à Marseille, RATP à Paris, etc.
Comment fonctionne l'arnaque à l'abonnement de transport gratuit ?
L'arnaque est simple, mais diaboliquement efficace :
« Recevez votre abonnement gratuit pour 2025, offre limitée ! »
« Rendez-vous sur notre plateforme pour valider vos droits ! »
Un clic plus tard, vous êtes sur une page imitant parfaitement un site officiel. Le logo, les couleurs, le ton administratif, tout est là. Et on vous demande :
- votre nom,
- votre adresse,
- votre numéro de téléphone,
- et vos informations de carte bancaire, « pour valider l'offre ».
Et là, c'est terminé.
Vos données sont parties. Soit revendues à d'autres groupes cybercriminels, soit utilisées directement pour vous prélever des sommes allant de 1 euro à plusieurs centaines, souvent en différé, pour éviter de déclencher les alertes de votre banque.
Le montant réclamé est calibré pour ne réveiller personne. En Corrèze, deux pages intitulées « Transports en commun à Brive-la-Gaillarde » promettaient douze mois de trajets sur le réseau Libéo pour 2,35 euros. Personne n'appelle sa banque pour 2,35 euros. Mais pour payer 2,35 euros, il faut saisir un numéro complet, une date d'expiration et un cryptogramme. Le produit vendu n'est pas l'abonnement. C'est votre carte.
Pourquoi ça fonctionne (trop) bien
Parce que les escrocs ont compris le point faible : la confiance locale.
Quand une pub s'affiche sur Facebook avec le logo de votre régie, un langage administratif et une promesse de réduction, on baisse la garde. Surtout en période de crise, quand chaque économie compte. Et surtout quand :
- la page est récente, mais sponsorisée (donc perçue comme « fiable ») ;
- les commentaires sous la publication sont eux aussi factices (« merci la STGA, je viens de m'inscrire ! ») ;
- et que personne ne prend le temps de vérifier si l'offre existe vraiment.
C'est ce que j'appelle, dans mon livre Être en cybersécurité, l'illusion de légitimité par familiarité : plus une attaque ressemble à quelque chose de familier, plus elle est dangereuse.
Beaucoup se disent « mais ça se voit que c'est faux ». Peut-être. Mais ça se voit surtout après coup.
Et c'est bien là le problème. L'émotion, la joie d'un bon plan, court-circuite le bon sens. Or en cybersécurité, ce qui compte n'est pas ce que vous savez, mais ce que vous faites sous pression, dans l'instant.
J'en parle longuement dans mon livre, avec une règle simple : plus une offre semble généreuse, plus elle mérite d'être vérifiée.
Combien de fausses pages circulent réellement ?
On croit avoir affaire à un bricoleur local qui a copié le logo de sa régie. C'est une industrie.
Le média espagnol de vérification Maldita.es, en coordination avec le réseau européen des fact-checkers (EFCSN), a recensé 1 075 pages Facebook frauduleuses réparties dans 60 pays entre juillet 2024 et juillet 2025, toutes bâties sur le même scénario du transport gratuit. L'enquête est partie d'un premier repérage espagnol : 59 fausses pages usurpant les réseaux de 47 villes et îles d'Espagne.
Deux chiffres méritent qu'on s'y arrête.
Le premier : la France est le pays le plus visé au monde, devant l'Espagne, le Royaume-Uni et l'Italie. Barcelone détient le record pour une seule ville, avec plus de vingt pages différentes se faisant passer pour son réseau de transport.
Le second : 590 de ces pages renvoyaient vers des domaines hébergés chez un même fournisseur russe, JSC Selectel, l'enquête documentant par ailleurs des liens avec la Russie et le Vietnam. Ce n'est pas une série d'arnaques indépendantes qui se ressemblent. C'est une chaîne de production, avec un gabarit, un hébergeur et un canal de diffusion.
Et elle n'a pas ralenti. À Colmar, une page promettait six mois de transports gratuits. À Rouen et à Évreux, ce sont les réseaux Astuce et Atoumod qui ont été copiés. Kicéo, le réseau de Vannes, a dû alerter ses usagers le 8 juin 2026. Le réseau Imagine Le Bus, à Épinal, en juillet 2026. Un an après l'enquête, la ligne tourne toujours.
Pourquoi ces pages restent-elles en ligne ?
C'est la question que tout le monde pose et à laquelle personne ne répond : pourquoi une page créée la semaine dernière, sans abonnés, qui usurpe une régie publique, atteint-elle des dizaines de milliers de personnes ?
Réponse : parce qu'elle paie.
Maldita a voulu tester le circuit officiel. Les 9 et 10 juin 2025, l'équipe a signalé à Meta 58 publications frauduleuses comme contenus illicites, en utilisant les mécanismes prévus par le règlement européen sur les services numériques (DSA). Une semaine plus tard, 93 % étaient toujours en ligne. La première réponse de Meta a systématiquement été de ne rien retirer ; ce n'est qu'après appel que la plateforme a reconnu qu'au moins 6,8 % devaient l'être. Cinq jours après leur dépôt, 62 % des appels n'avaient toujours pas été tranchés.
Ce n'est pas un raté isolé. Le 21 mai 2026, le BEUC et 29 associations de consommateurs de 27 pays ont déposé plainte contre Meta, TikTok et Google auprès de la Commission européenne et des autorités nationales. Entre décembre 2025 et mars 2026, ces associations avaient signalé, dans treize pays, près de 900 publicités suspectées d'enfreindre le droit européen. 27 % ont été retirées. 52 % des signalements ont été rejetés ou ignorés. Meta a écarté près de 43 % des publicités qu'on lui soumettait.
Reste à comprendre pourquoi. En novembre 2025, Reuters a publié des documents internes de Meta : le groupe attendait de ses annonces frauduleuses et de ses produits interdits environ 16 milliards de dollars de recettes en 2024, soit près de 10 % de son chiffre d'affaires. Un document daté de décembre 2024 estime à 15 milliards le nombre de publicités « à risque élevé » affichées chaque jour sur ses plateformes. Et le seuil interne pour bannir un annonceur est fixé à 95 % de certitude de fraude : en dessous, l'annonceur suspecté n'est pas exclu, il se voit appliquer des tarifs publicitaires plus élevés. Meta conteste ces conclusions et parle d'une vision sélective de ses efforts.
Dernier étage : en avril 2026, Maldita a documenté 170 comptes Facebook porteurs du badge bleu ayant diffusé plus de 67 000 publicités frauduleuses en Europe au premier trimestre. Le badge est vendu par la plateforme, et il sert de caution à l'escroquerie.
Autrement dit, l'usager qui se fait piéger n'a pas été négligent. Il a vu une publicité payée, poussée par un algorithme, sur une page arborant un badge acheté, restée en ligne malgré les signalements. Il n'a pas franchi un mur de sécurité. On lui a ouvert la porte.
Comment se protéger de l'arnaque à l'abonnement de transport ?
Voici quelques conseils simples, tirés directement de Être en cybersécurité, pour éviter de tomber dans ce genre d'arnaque :
1. Ne croyez jamais un lien Facebook sur parole. Tapez l'URL du site vous-même ou passez par un moteur de recherche. La RATP, la STGA ou la TAN n'ont pas besoin de pubs payantes pour vous faire des cadeaux. Si une offre est réelle, elle est affichée en grand sur leur site officiel.
2. Aucune régie ne vous demandera votre carte bancaire pour un abonnement « gratuit ». C'est un signal d'alerte immédiat. Si vous devez valider un droit, ce sera via un portail sécurisé, souvent avec votre identifiant d'usager, pas avec votre CB.
3. Vérifiez les pages officielles. Une vraie page RATP ou STGA a des milliers d'abonnés, des années d'historique, un lien bleu vérifié parfois, et surtout, pas de fautes dans les visuels. Un autre réflexe, simple et efficace : une page officielle porte le nom de l'exploitant, pas un intitulé générique du type « Abonnement aux transports publics de votre ville ». Les profils frauduleux, eux, plafonnent souvent à quelques dizaines d'abonnés.
4. Utilisez une carte virtuelle ou un compte secondaire pour les achats en ligne. Même si vous tombez dans un piège, vous limitez la casse. C'est l'un des piliers d'une stratégie de défense intelligente. Je détaille cette méthode dans Être en cybersécurité, chapitre « Hygiène financière en ligne ».
5. Signalez les fausses pages. À Facebook. À la régie de transport. Aux associations de consommateurs. Chaque signalement compte, même quand la plateforme traîne : c'est aussi ce qui alimente les dossiers déposés à Bruxelles.
Un mal plus large qu'il n'y paraît
Cette arnaque n'est pas un cas isolé. Elle s'inscrit dans une tendance lourde : le phishing localisé, qui repose sur l'usurpation d'identités institutionnelles. On a déjà vu le même mécanisme avec :
- des faux mails CAF ;
- de fausses campagnes CPAM ou Pôle Emploi ;
- des « amendes » de préfecture factices.
En jouant sur l'autorité d'un service public, les cybercriminels désactivent vos défenses naturelles. Ce n'est plus un mail douteux d'un prince nigérian. C'est un message bien présenté, dans votre langue, avec le nom de votre ville.
Les chiffres suivent. Dans son rapport d'activité 2025, publié en mars 2026, Cybermalveillance.gouv.fr fait état de plus de 500 000 victimes assistées, en hausse de 20 % sur un an. L'hameçonnage y figure au premier rang des menaces, avec un tiers des demandes d'assistance tous publics confondus. Chez les seuls particuliers, il représente environ 33 % des sollicitations, en hausse de 71 %, loin devant le piratage de compte (11 %) et les violations de données (6,6 %, mais en progression de 107 %).
Et l'argent se déplace exactement là où on l'attend. Au premier semestre 2025, selon l'Observatoire de la sécurité des moyens de paiement de la Banque de France, la fraude aux moyens de paiement atteint 618 millions d'euros, en hausse de 7 %, tandis que la fraude à la carte bancaire recule à 211 millions d'euros, en baisse de près de 10 %, avec un taux de fraude au plus bas historique (0,048 %, contre 0,053 % un an plus tôt).
Regardez bien ces deux courbes. La carte est mieux protégée qu'avant, et la fraude globale augmente quand même. La technique a cessé d'être le maillon faible. Le maillon faible, c'est la personne qui saisit elle-même ses données, de son plein gré, sur une page qu'elle croit officielle.
Il ne suffit pas de savoir, il faut faire
La sécurité numérique, ce n'est pas un diplôme. C'est une discipline.
Et face à ces attaques de plus en plus ciblées, ce sont les utilisateurs les moins vigilants qui deviennent le point d'entrée. Ne soyez pas ce maillon faible.
Prenez le temps de vous former, de vous équiper, de comprendre.
C'est exactement pour ça que j'ai écrit Être en cybersécurité : pour vous donner des réflexes simples, des scénarios concrets, et les outils pour ne plus être à la merci du prochain piège.
Le livre est disponible en ligne, dans toutes les bonnes librairies et sur etrecyber.fr.
En cette période de fêtes, le meilleur cadeau à vous faire, c'est peut-être celui de la vigilance.
Et de la lucidité.
Sources
- Réseau international de fausses pages de transport, 1 075 pages dans 60 pays entre juillet 2024 et juillet 2025, liens avec la Russie et le Vietnam : Maldita.es, 16 juillet 2025.
- Enquête coordonnée par le réseau européen des fact-checkers : EFCSN, 31 juillet 2025.
- Repérage initial en Espagne, 59 pages dans 47 villes : Maldita.es, 12 juin 2025.
- Signalements à Meta au titre du DSA et taux de maintien en ligne : Maldita.es, 19 juin 2025.
- Plainte du BEUC et de 29 associations de consommateurs contre Meta, TikTok et Google, 21 mai 2026 : BEUC.
- Documents internes de Meta sur les recettes tirées des publicités frauduleuses, enquête Reuters de novembre 2025 : Marketing Brew et eMarketer.
- Badge bleu et publicités frauduleuses en Europe au premier trimestre 2026 : Maldita.es, 8 avril 2026.
- Rapport d'activité et état de la menace 2025 : Cybermalveillance.gouv.fr, 26 mars 2026.
- Top 10 des cybermalveillances visant les particuliers en 2025 : Cybermalveillance.gouv.fr.
- L'hameçonnage en 2025, première menace tous publics confondus : Cybermalveillance.gouv.fr.
- Statistiques de fraude aux moyens de paiement du premier semestre 2025 : Observatoire de la sécurité des moyens de paiement, Banque de France.
- Alerte sur les faux pass de transports en commun : UFC-Que Choisir.
- Cas français : Kicéo à Vannes, 8 juin 2026, Imagine Le Bus à Épinal, juillet 2026, Libéo à Brive, Astuce à Rouen et Atoumod à Évreux, Trace à Colmar, STGA à Angoulême.
- Fiche réflexe hameçonnage : Cybermalveillance.gouv.fr.
Questions fréquentes
Comment reconnaître cette fausse offre d'abonnement de transport ?
Elle circule via des pages Facebook récentes mais sponsorisées, imitant le logo et le ton d'une régie locale, et redirige vers une page demandant vos données personnelles et bancaires. Deux indices simples : une page officielle porte le nom de l'exploitant (RATP, RTM, TAN) et non un intitulé générique du type « Transports publics de votre ville », et elle compte des milliers d'abonnés là où les profils frauduleux en affichent souvent quelques dizaines. Une offre réelle serait affichée sur le site officiel, sans publicité payante.
Une régie de transport peut-elle demander ma carte bancaire pour un abonnement gratuit ?
Non. Aucune régie ne réclame de carte bancaire pour un abonnement présenté comme gratuit. Toute demande de CB dans ce contexte est un signal d'alerte immédiat. Méfiez-vous aussi des micro-paiements : à Brive, de fausses pages promettaient douze mois de trajets sur le réseau Libéo pour 2,35 euros. Le produit vendu n'est pas le trajet, c'est votre numéro de carte.
Que risque-t-on en saisissant ses informations sur ces pages ?
Vos données peuvent être revendues à d'autres groupes cybercriminels ou servir à des prélèvements, souvent en différé et de 1 euro à plusieurs centaines d'euros, pour éviter de déclencher les alertes bancaires.
Combien de fausses pages de transport circulent réellement ?
Le média espagnol de vérification Maldita.es, avec le réseau européen des fact-checkers EFCSN, a recensé 1 075 pages Facebook frauduleuses dans 60 pays entre juillet 2024 et juillet 2025. La France arrive en tête des pays visés, devant l'Espagne, le Royaume-Uni et l'Italie. La vague n'a pas reflué : Kicéo à Vannes a alerté ses usagers le 8 juin 2026, le réseau Imagine Le Bus à Épinal en juillet 2026.
Pourquoi Facebook ne supprime-t-il pas ces pages ?
Parce que le signalement fonctionne mal. Maldita a signalé 58 publications frauduleuses à Meta au titre du règlement européen sur les services numériques en juin 2025 : une semaine plus tard, 93 % étaient toujours en ligne. En mai 2026, le BEUC et 29 associations de consommateurs ont porté plainte après avoir signalé près de 900 publicités suspectes, dont 27 % seulement ont été retirées.
Comment se protéger de ce type d'arnaque ?
Tapez vous-même l'URL officielle ou passez par un moteur de recherche, n'utilisez jamais votre vraie CB sur ces pages (préférez une carte virtuelle ou un compte secondaire), vérifiez l'ancienneté et l'authenticité des pages, et signalez les fausses pages à Facebook, à la régie et aux associations de consommateurs.
Pourquoi parle-t-on de phishing localisé ?
Parce que l'attaque s'appuie sur l'usurpation d'identités institutionnelles connues de la victime (régie locale, CAF, CPAM, préfecture). En jouant sur l'autorité d'un service public et la familiarité, elle désactive les défenses naturelles. L'hameçonnage reste la première menace traitée par Cybermalveillance.gouv.fr, avec un tiers des demandes d'assistance tous publics confondus en 2025.

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.