Le palmarès des pires fuites de données françaises de 2026 (spoiler : vous êtes dedans)
6 167 fuites de données en 2025, un record, et 2026 fait déjà mieux. Du beau-frère Almerys que personne ne vous a présenté à l'ado qui a ouvert le coffre-fort de l'ANTS en changeant un chiffre dans une URL, voici le classement des pires fuites françaises du…
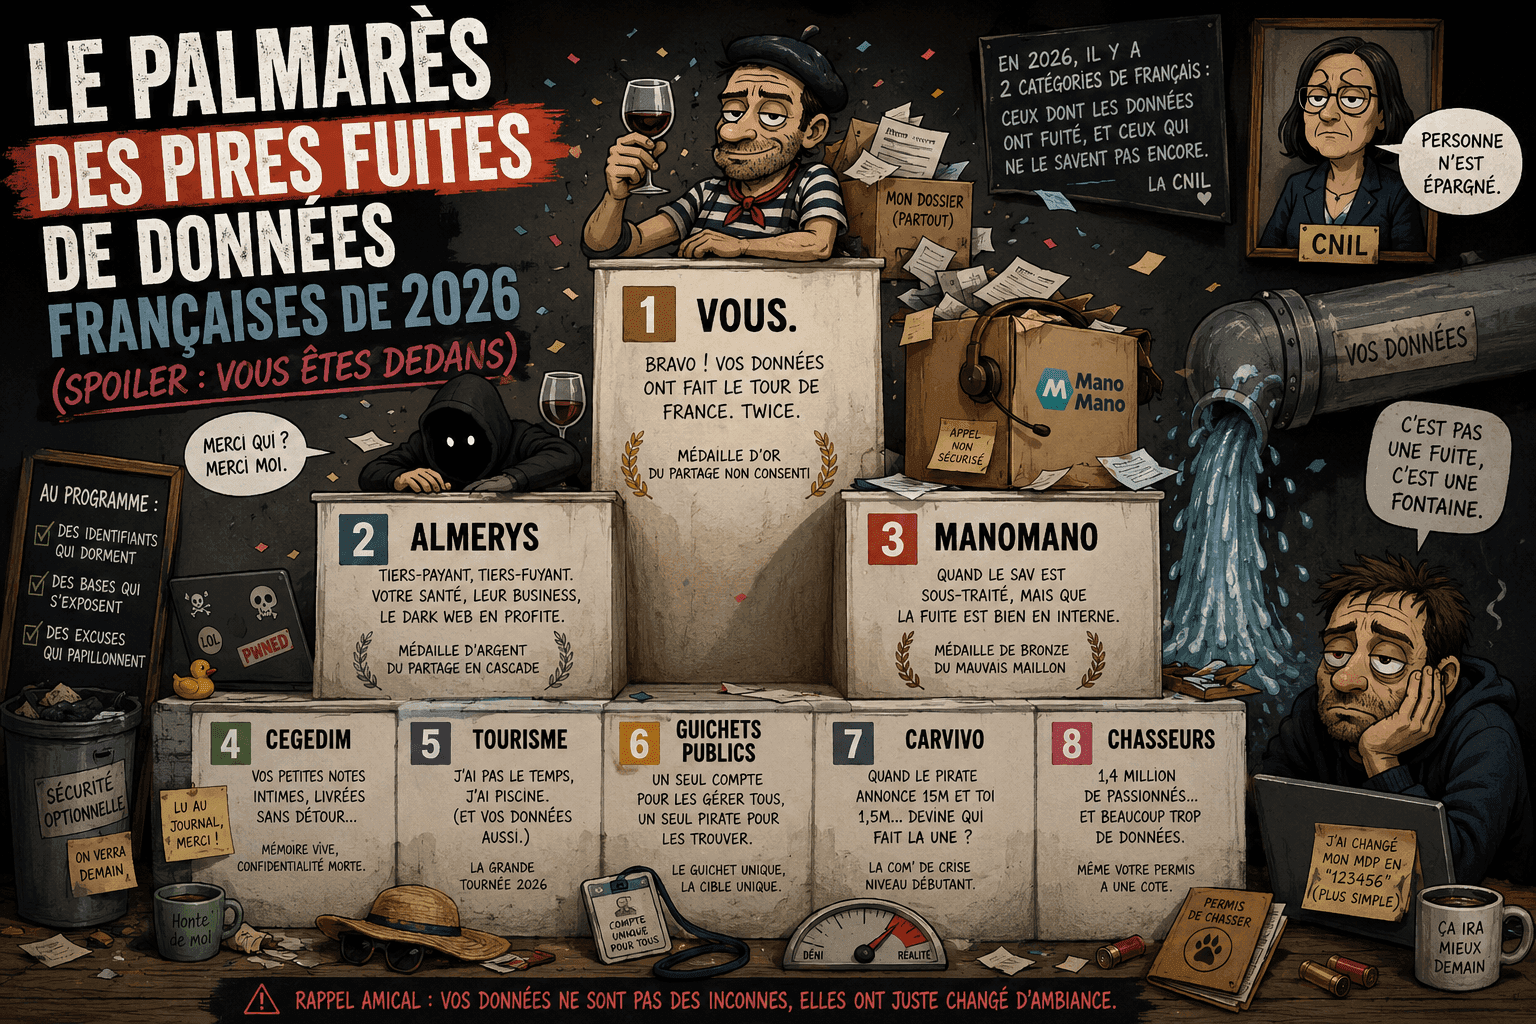
Il y a deux catégories de Français en 2026 : ceux dont les données ont fuité, et ceux qui ne sont pas encore au courant. La CNIL a compté 6 167 violations de données en 2025, un record, et le premier trimestre 2026 partait déjà plus fort. Sa présidente a résumé l'ambiance d'une phrase qu'on devrait broder sur les coussins : personne n'est épargné par les fuites de données.
Je pourrais vous infliger trois mille mots sur l'écart structurel entre savoir qu'un risque existe et lever le petit doigt pour l'empêcher. C'est mon obsession, je me soigne. Aujourd'hui on va plutôt faire ce que tout le monde réclame depuis le début : un classement. Du moins pire au plus emblématique, par ordre de gravité croissante et d'absurdité à peu près constante. Critère officiel : ce que chaque affaire raconte de l'année. Critère officieux : à quel point ça donne envie de débrancher la box et d'aller vivre dans une grotte. Vous êtes probablement concerné par plusieurs entrées. Bonne lecture.
8. Carvivo, ou l'art de gonfler un chiffre
On commence par l'automobile, et par une leçon de communication de crise à l'envers. Début juin, une base attribuée à Carvivo, une plateforme qui gère les prospects des concessionnaires, se retrouve en vente. Le pirate annonce quinze millions de personnes, cinq millions d'immatriculations, mille sept cent six concessions. L'entreprise, elle, parle plutôt d'un million et demi de contacts. Quelque part entre les deux se cache la vérité, mais le chiffre qui a fait les titres, vous le devinez, c'est celui du pirate.
C'est toute la beauté du genre. L'attaquant balance une revendication invérifiée, et elle voyage plus vite et plus loin que le démenti poli de la victime. Retenez-le, ça resservira plus bas. La technique d'intrusion, au passage, consistait à se promener sur des URL accessibles sans autorisation. Le grand classique de l'année.
7. La tournée des guichets publics
Hors concours, parce qu'il ne s'agit pas d'une fuite mais d'une collection. En janvier, le fichier national des comptes bancaires se fait vider via les identifiants d'un agent de Bercy, 1,2 million de comptes. En mars, le Cnous annonce le vol des données de 774 000 étudiants des CROUS. Et pour la touche surréaliste, la Fédération nationale des chasseurs voit fuir 1,4 million de personnes, parce qu'apparemment même le permis de chasser intéresse le dark web.
Le point commun ? À chaque fois, l'État a regroupé ses usagers derrière un espace unique de connexion, dans un louable souci de simplicité, et cet espace unique est devenu une cible unique. Plus le guichet est large, plus le braquage est rentable. C'est mathématique, et c'est précisément ce qu'on n'a pas envie d'entendre quand on vend la dématérialisation comme un progrès net.
6. L'été où le tourisme a fait sa valise
À la mi-mai, quatre acteurs du tourisme tombent en trois jours : Pierre et Vacances-Center Parcs, Belambra, Maeva, et Gîtes de France, ce dernier sur 389 000 dossiers de réservation qui remontent jusqu'à 1995. Pas de données bancaires. Le même pirate sur les quatre. À ce stade, ce n'est plus une attaque, c'est une tournée, avec des dates et tout.
Le plus savoureux est sa motivation, qu'il a livrée lui-même : montrer à quel point la France est une passoire en matière de cybersécurité. Il a donc réalisé, gratuitement, l'audit de sécurité que personne n'avait commandé, et il a même rédigé le communiqué. On lui doit au moins une certaine honnêteté intellectuelle. Vous, en revanche, vous lui devez la liste de vos vacances des trente dernières années.
5. Cegedim, la fuite par la marge
On monte d'un cran avec la santé. Une attaque partie fin octobre 2025 contre un logiciel médical utilisé par 3 800 médecins en touche 1 500. Le ministère finit par évoquer jusqu'à quinze millions de personnes, dont environ 169 000 pour les données les plus sensibles. Bonne nouvelle relative : le dossier médical structuré est resté intact. Mauvaise nouvelle : ce qui a fui, ce sont les commentaires que les médecins prennent sur la fiche de leurs patients. Pas l'ordonnance, les petites notes en marge. Celles qu'on n'écrit pas pour être lues.
Et le meilleur pour la fin. Les patients ont appris l'affaire au journal de 20h de France 2, le 26 février, soit quatre mois après les faits. Il existe des façons plus délicates d'annoncer à quelqu'un que son dossier traîne sur un forum. Détail piquant : l'éditeur avait déjà été sanctionné 800 000 euros par la CNIL pour un traitement de données de santé non autorisé. Le risque n'était pas une révélation surprise.
4. ManoMano, ou le maillon qu'on a sous-traité
Près de 38 millions de clients européens dans la nature, et pourtant l'enseigne n'a pas été touchée. C'est son prestataire de support, installé à Tunis, dont l'instance de service client a été aspirée, 43 gigaoctets, près de 935 000 tickets. Vous n'aviez jamais entendu parler de ce sous-traitant. Lui non plus ne vous connaissait pas, jusqu'au jour où il a égaré votre dossier.
Ni mot de passe ni coordonnée bancaire dans le butin, juste vos échanges avec le service après-vente. On a tendance à croire que ça ne vaut rien. C'est l'inverse. Un historique de support, c'est le contexte, le ton, les détails d'une commande, exactement la matière première d'un faux appel qui sonne juste. On a externalisé le support pour économiser, et on a livré la surface d'attaque avec, en option gratuite.
3. Almerys, l'invité que personne n'avait présenté
Voici le nom que la moitié des récapitulatifs traitent en bas de page, à tort. Almerys est un opérateur de tiers-payant. Traduction : chaque fois que votre pharmacien passe votre carte Vitale sans vous demander d'avancer un centime, Almerys est dans la tuyauterie, entre votre mutuelle et lui. C'est le beau-frère que votre complémentaire santé ne vous a jamais présenté. Vous ignoriez qu'il existait, et pourtant il avait votre numéro de Sécu. Désormais, tout le monde l'a.
La fuite revendiquée porte sur 44 millions de lignes et 15,4 millions de numéros de Sécurité sociale uniques, plus de 674 organismes concernés, des données qui remontent à 2010. Compromettre un seul intermédiaire invisible, et l'on atteint des centaines de mutuelles d'un coup. Petit rappel pour la route : un mot de passe, ça se change. Un numéro de Sécu, c'est à vie. Comme un tatouage, mais administratif. Et ce n'est même pas une première, le scénario ressemble à celui de 2024. On a refait l'erreur, à l'identique, sur le même tuyau.
2. France Travail, le recensement involontaire
Le 22 janvier 2026, la CNIL inflige cinq millions d'euros à France Travail pour une fuite de 2024 ayant exposé les données de 36,8 millions de personnes. Plus de la moitié du pays. À ce stade, ce n'est plus une fuite de données, c'est un recensement, mené par des gens qui n'avaient rien demandé.
On présente parfois cette amende comme un record. Elle n'en est pas un, le vrai record appartient à Free, 42 millions d'euros quelques jours plus tôt, en réalité deux sanctions du même 8 janvier, 27 millions pour Free Mobile et 15 pour l'activité fixe. Mais le détail qui fait mal se niche dans la délibération France Travail : une authentification sans double facteur malgré des risques identifiés, des journaux d'activité trop peu surveillés alors que la CNIL avait déjà prévenu l'organisme en 2022, et 25 gigaoctets aspirés via des comptes de conseillers piégés par ingénierie sociale. France Travail a accordé à cet avertissement la même attention soutenue que vous aux conditions générales d'utilisation. Averti en 2022, percé en 2024, sanctionné en 2026. La sécurité, ce n'est presque jamais une histoire de ne pas savoir. C'est une histoire de ne pas s'y mettre. Voilà, j'ai craqué, une phrase sérieuse. Je reprends.
1. ANTS, le coffre-fort ouvert par un mineur
Et la palme revient, sans suspense, à l'agence qui fabrique vos passeports, vos permis et vos cartes d'identité. Le 15 avril 2026, son portail est compromis. Le ministère confirmera 11,7 millions de comptes touchés, quand l'attaquant en revendiquait jusqu'à dix-neuf millions. La donnée la plus régalienne qui soit, l'identité elle-même, mise en vente sur un forum.
La technique de pointe employée : changer un chiffre dans une adresse web pour tomber sur le dossier du voisin. Le genre de faille qu'on apprend à corriger en deuxième année et qu'on a, de toute évidence, séchée. L'auteur ? Un adolescent de quinze ans, interpellé en Corse, qui a reconnu les faits et expliqué avoir voulu alerter sur les failles et se faire un nom dans le milieu. Résumons. Le coffre-fort de l'identité nationale a été ouvert par quelqu'un qui n'a pas encore l'âge de passer le permis. Permis que, par ailleurs, l'agence cambriolée fabrique. Si vous cherchiez une image de l'année, arrêtez, vous l'avez.
Mention spéciale : ceux qui ont payé
Vous l'avez peut-être remarqué, il manque un nom dans ce classement, celui de l'entreprise qui a sorti le carnet de chèques pour récupérer ses fichiers. Laquelle ? Mystère et boule de gomme. C'est la règle d'or de la rançon à la française : on paie, on encaisse éventuellement l'assurance, et on n'en parle à personne, surtout pas à vous.
Pourtant elle est bien là, dans la liste, probablement à plusieurs exemplaires. Selon les baromètres, entre la moitié et les trois quarts des entreprises françaises touchées par un rançongiciel finissent par payer, pour un montant moyen autour du million d'euros. Près d'une sur trois paie même plusieurs fois, ce qui en dit long sur le rapport qualité-prix. Et comme chaque rançon versée n'est qu'une avance sur la prochaine attaque, la machine tourne en silence, parfaitement huilée. Tant que payer discrètement reste l'option la moins douloureuse, et que personne n'a de comptes à rendre, on rejouera la partition l'an prochain.
Mention déshonorante : le service après-vente des pirates
Un dernier mot pour cette nouvelle race d'influenceurs cyber qui passent plus de temps en messagerie privée avec les hackers qu'à faire avancer quoi que ce soit. Le rituel est rodé. On contacte l'auteur de la fuite, on décroche la capture exclusive, on relaie le chiffre revendiqué avant la moindre vérification, et l'on se retrouve, sans s'en rendre compte, à assurer le service de presse gratuit d'un gamin qui ne réclamait qu'une chose : qu'on parle de lui. Le chiffre du pirate fait le tour des réseaux, le démenti de la victime reste sur le quai. Souvenez-vous de Carvivo.
Confondre la proximité avec une source et l'expertise réelle est l'erreur la plus répandue du moment. Et je ne lance pas la pierre du haut d'un piédestal : la tentation du plateau, de la punchline et du fil qui buzze nous guette tous, moi compris, et la frontière entre éclairer et amplifier est plus mince qu'on aime se le dire. Il y a le travail de fond, celui que reprennent les agences de presse parce qu'il est vérifié, et il y a le spectacle de la connivence. Le premier sert à quelque chose. Le second nourrit la bête qu'il prétend dénoncer.
La CNIL fait-elle vraiment payer les fuites de données ?
Bonne question, et la réponse a changé en janvier. En deux vagues, le régulateur a frappé plus fort que jamais. Le 8 janvier 2026, le groupe Free encaisse deux sanctions le même jour, 27 millions d'euros pour Free Mobile et 15 pour l'activité fixe, soit 42 millions, le record français. Quatorze jours plus tard, France Travail écope de 5 millions pour la fuite de 2024. Sur le papier, ça pique enfin.
Dans la vraie vie, deux bémols. Le tempo, d'abord : percé en 2024, sanctionné en 2026, l'amende arrive quand le mal est fait et les données depuis longtemps recopiées. La cible, ensuite : la CNIL tape les enseignes qu'on connaît, celles qui ont une marque à défendre et un service juridique pour discuter du montant. Les intermédiaires invisibles, les sous-traitants au bout de la chaîne, ceux qui concentrent le plus de dossiers pour le moins de notoriété, passent le plus souvent entre les mailles. On sanctionne la façade, rarement la tuyauterie. Or c'est la tuyauterie qui fuit.
Comment savoir si vos données ont fuité ?
Mauvaise nouvelle : le plus souvent, vous l'apprenez en dernier. Le RGPD oblige pourtant l'entreprise piratée à prévenir les personnes concernées quand le risque est élevé, mais entre l'obligation écrite et le mail penaud, il y a un monde, et parfois quatre mois et un journal de 20h. Souvenez-vous de Cegedim.
En attendant que la lettre arrive, prenez les devants. Un service comme Have I Been Pwned vous indique si votre adresse mail traîne déjà dans une base connue. Un mot de passe qui réapparaît partout est un mot de passe déjà grillé. Et le jour où un organisme vous notifie une violation, lisez le message en entier plutôt que de le classer d'un revers de pouce : il précise ce qui a fui, donc ce que vous risquez vraiment, et c'est la seule information utile de la journée.
Que faire quand vos données personnelles ont fuité ?
Puisque vous êtes probablement concerné par plusieurs entrées de ce palmarès, autant agir. La version courte, sans jargon.
Un mot de passe unique par service, rangés dans un gestionnaire, jamais deux fois le même. Activez la double authentification partout où c'est possible : c'est exactement ce qui manquait chez France Travail, et ça reste la barrière la moins chère et la plus efficace. Méfiez-vous des appels et des messages qui tombent trop juste, qui connaissent votre commande, votre mutuelle ou votre dossier, car un historique de support volé est le carburant idéal d'un faux conseiller très convaincant. Souvenez-vous de ManoMano. Un numéro de Sécu ou une pièce d'identité dans la nature justifie une vigilance durable contre l'usurpation, pas une panique d'un soir.
Enfin, vous n'êtes pas seul. La CNIL reçoit les réclamations et la plateforme cybermalveillance.gouv.fr accompagne gratuitement les victimes, du dépôt de plainte aux bons réflexes. C'est public, c'est fait pour ça, et c'est très en dessous de son audience.
On n'est qu'à la mi-temps
Le plus troublant, dans ce palmarès, ce n'est pas que la France soit une passoire. Un pirate de quinze ans nous l'a démontré gratuitement, c'est dit, c'est acté. Le vrai sujet, c'est qu'on le savait déjà, qu'on le sait encore, et qu'on continue d'élargir les trous en appelant ça de la modernisation.
Et tout ceci, ne l'oubliez pas, n'est que le bilan de mi-parcours. Six mois, huit entrées, et une barre déjà placée si haut qu'on a du mal à imaginer pire. Mais l'année est jeune, il reste un semestre entier, et la France n'a jamais déçu quiconque pariait sur sa capacité à se surpasser dans l'exercice. On se refait donc le point en décembre, pour le débrief de fin d'année, histoire de découvrir ensemble si la seconde moitié de 2026 nous réservait des surprises encore plus belles. Quelque chose me dit que oui.
Sources
- Sanction de 5 millions d'euros contre France Travail, délibération n° SAN-2026-003 du 22 janvier 2026 (fuite de 2024, 36,8 millions de personnes, absence d'authentification multifacteur, journaux d'activité insuffisamment surveillés, 25 Go exfiltrés) : CNIL, Légifrance.
- Sanctions contre le groupe Free du 8 janvier 2026 : 27 millions d'euros contre Free Mobile (délibération SAN-2026-001) et 15 millions contre Free pour l'activité fixe (délibération SAN-2026-002), soit 42 millions au total, le record français.
- Liste des sanctions prononcées par la CNIL : cnil.fr.
- Bilan 2025 des violations de données notifiées à la CNIL (6 167 violations, un record) et propos de la présidente : CNIL, rapport annuel.
- Conseils officiels aux personnes dont les données ont fuité : CNIL et plateforme nationale d'assistance cybermalveillance.gouv.fr.
Questions fréquentes
Combien de fuites de données la CNIL a-t-elle comptées en 2025 ?
La CNIL a recensé 6 167 violations de données en 2025, un record, et le premier trimestre 2026 démarrait sur un rythme encore plus élevé.
Pourquoi l'affaire Almerys est-elle considérée comme l'une des plus graves ?
Almerys est un opérateur de tiers-payant invisible pour le grand public : la fuite revendiquée porte sur 44 millions de lignes et 15,4 millions de numéros de Sécurité sociale uniques, touchant plus de 674 organismes, avec des données remontant à 2010. Un numéro de Sécu, contrairement à un mot de passe, ne se change pas.
Quelle technique a permis la compromission du portail de l'ANTS ?
Il a suffi de modifier un chiffre dans une adresse web pour accéder au dossier d'un autre usager. Le ministère a confirmé 11,7 millions de comptes touchés ; l'auteur était un adolescent de quinze ans, interpellé en Corse.
Quelle a été la sanction de la CNIL contre France Travail ?
Le 22 janvier 2026, la CNIL a infligé 5 millions d'euros à France Travail pour une fuite de 2024 ayant exposé 36,8 millions de personnes, la délibération pointant l'absence d'authentification multifacteur et des journaux d'activité insuffisamment surveillés. Ce n'est pas un record : Free a écopé de 42 millions d'euros quelques jours plus tôt.
Quelle sanction la CNIL a-t-elle infligée à Free ?
Le 8 janvier 2026, la CNIL a prononcé deux sanctions contre le groupe Free : 27 millions d'euros à l'encontre de Free Mobile et 15 millions pour l'activité fixe, soit 42 millions au total, le record français à ce jour. Ces amendes visaient des défauts de sécurité et des manquements à l'obligation de notifier une violation.
Les entreprises françaises paient-elles les rançons ?
Selon les baromètres cités, entre la moitié et les trois quarts des entreprises françaises touchées par un rançongiciel finissent par payer, pour un montant moyen autour du million d'euros, et près d'une sur trois paie plusieurs fois, le plus souvent dans le silence.
Que faire si mes données personnelles ont fuité ?
Activez la double authentification partout où c'est possible, utilisez un mot de passe unique par service via un gestionnaire, et méfiez-vous des appels ou messages qui connaissent trop bien votre dossier. En cas d'usurpation ou de préjudice, la CNIL reçoit les réclamations et la plateforme cybermalveillance.gouv.fr accompagne gratuitement les victimes.

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.