Ils refusent de payer une rançon… et financent la cybersécurité
Cybersécurité : votre entreprise est paralysée par une cyberattaque. Des données volées, des systèmes bloqués, une rançon exigée. Panique, stress, pression médiatique. E
Imaginez : votre entreprise est paralysée par une cyberattaque.
Des données volées, des systèmes bloqués, une rançon exigée.
Panique, stress, pression médiatique.
Et là, au lieu de négocier dans l'ombre…
Vous faites l'inverse de tout le monde.
Vous refusez de payer,
vous présentez publiquement vos excuses,
et vous reversez l'argent demandé aux chercheurs en cybersécurité.
Folie ? Coup de com' ? Ou simple logique ?
C'est pourtant ce qui s'est réellement passé fin 2025.
Et c'est peut-être l'acte le plus courageux qu'on ait vu dans le monde numérique depuis longtemps.
On l'a vu passer comme une anecdote rare, presque irréelle, dans le flux de l'actu cyber :
Une entreprise victime de ransomware a refusé de payer, a publiquement présenté ses excuses à ses clients…
…et a versé l'équivalent de la rançon à un organisme de recherche en cybersécurité.
Une goutte d'éthique dans un océan de déni.
Mais ce qu'on qualifie un peu trop vite de « miracle » en dit surtout long sur l'état de notre culture cyber aujourd'hui : on s'émerveille d'un comportement qui, en théorie, devrait être… la norme.
Que s'est-il vraiment passé chez Checkout.com ?
Cette entreprise a un nom : Checkout.com, l'une des grandes plateformes européennes de paiement en ligne. Le 14 novembre 2025, elle révèle avoir été visée par le groupe d'extorsion ShinyHunters, qui a mis la main sur un ancien système de stockage cloud tiers, laissé à l'abandon depuis 2020. Documents internes, éléments d'accueil de marchands, quelques copies de pièces d'identité datant de 2010 à 2019 : rien qui touche à la plateforme de paiement active, aucun numéro de carte, aucun fonds de marchand. Moins de 25 % de sa base actuelle de marchands est concernée.
Puis vient la réponse. Dans un communiqué signé de son directeur technique Mariano Albera, l'entreprise écrit noir sur blanc : « Nous ne nous laisserons pas extorquer par des criminels. Nous ne paierons pas cette rançon. » Et elle ajoute un geste que personne n'attendait : reverser l'équivalent de la somme réclamée à la recherche en cybersécurité, au profit de la Carnegie Mellon University et du centre de cybersécurité de l'université d'Oxford. La presse spécialisée a chiffré le montant à plus d'un million de dollars.
Refuser de payer, tout dire, et transformer l'extorsion en financement de la défense collective : c'est un triple contre-pied. Plutôt que de céder, Checkout.com a dit la vérité, reconnu ses responsabilités, et décidé que l'argent ne financerait pas le crime, mais la solution. Elle n'a pas « racheté » son image. Elle a fait un choix de principe.
Ce que font 90 % des entreprises, en silence
Dans la grande majorité des cas, les entreprises victimes de ransomware font profil bas.
Elles tentent de limiter les dégâts :
- minimiser la communication ;
- négocier avec les attaquants ;
- parfois même payer la rançon en douce.
Pourquoi ? Pour « protéger la réputation », « gagner du temps », ou parce que les assurances poussent dans ce sens.
Mais ce réflexe de gestion court-termiste ne fait qu'alimenter le modèle économique des cybercriminels.
Chaque rançon réglée est un encouragement pour la suivante.
Et ce réflexe reste massif. Selon l'édition 2025 du rapport State of Ransomware de Sophos, près de la moitié des organisations touchées ont payé pour récupérer leurs données, l'un des taux les plus élevés en six ans. Le paiement médian s'établit tout de même à un million de dollars, en recul de moitié par rapport aux deux millions de 2024, signe que la négociation et le refus commencent à peser.
Pourquoi payer une rançon aggrave le problème
On entend souvent : « Mieux vaut payer, récupérer les données, et avancer. »
Sauf que payer ne règle presque rien, et parfois empire tout :
- Rien ne garantit de tout récupérer. Sophos note qu'en 2025 seules 54 % des entreprises ont pu restaurer leurs données à partir de sauvegardes, le plus bas niveau en six ans. Le reste dépend d'une clé fournie par l'attaquant, qui ne déchiffre pas toujours l'intégralité des fichiers.
- Avec l'extorsion par vol de données, vous ne payez plus un déchiffrement mais une promesse d'effacement que vous ne pourrez jamais vérifier. Une donnée volée peut rester stockée, refuir ou être revendue.
- Et dans tous les cas, le paiement finance l'attaque suivante. Chaque rançon versée professionnalise un peu plus l'adversaire.
Ce n'est donc pas un « moindre mal ».
C'est une fuite en avant.
Payer garantit-il vraiment de récupérer ses données ?
Non, et le paysage 2025 le confirme. Là où les rançongiciels chiffraient tout pour vendre une clé, l'extorsion s'est déplacée vers le vol pur et simple de données. Coveware, spécialiste de la réponse à incident, relève qu'au deuxième trimestre 2025 seuls 26 % des victimes ont accepté de payer, un plancher historique. Mais les montants explosent sur les rares dossiers où le vol de données sert de levier : paiement médian de 400 000 dollars, moyenne supérieure à un million.
Autrement dit : de moins en moins d'entreprises paient, et celles qui cèdent le font pour des sommes de plus en plus lourdes, sans autre garantie que la parole d'un maître-chanteur. C'est pourquoi le dispositif public français Cybermalveillance.gouv.fr est sans ambiguïté : il recommande de ne pas payer, de déposer plainte et de conserver les preuves. Checkout.com n'a pas inventé une posture marginale, elle a simplement suivi la consigne, en public.
La cybersécurité, une affaire de serveurs ou de culture ?
Ce que Checkout.com vient de faire, c'est changer le narratif :
- Elle ne se pose pas en victime.
- Elle ne se cache pas derrière la technique.
- Elle ne se contente pas de « gérer ».
Elle envoie un message clair :
« La cybersécurité est un enjeu collectif.
On n'a pas été à la hauteur, alors on participe à la solution. »
Et ce simple geste pourrait avoir plus d'impact que tous les rapports de sensibilisation du monde.
Car ce cas prouve une chose essentielle :
la cybersécurité, ce n'est pas une affaire de serveurs, c'est une affaire de culture.
De posture. De valeurs.
Pas besoin d'être un expert pour faire les bons choix.
Mais il faut oser les faire.
Il faut des dirigeants capables de dire :
« On n'a pas été parfaits. Mais on ne va pas empirer les choses. »
Et si c'était ça, le vrai leadership numérique ?
Parce que le vrai sujet, ce n'est pas « comment se protéger à 100 % ».
(Indice : c'est impossible.)
Le vrai sujet, c'est :
- Comment on réagit quand ça arrive.
- Quel exemple on donne.
- Quelle contribution on fait à l'écosystème.
Aujourd'hui, toute organisation numérique vit dans un environnement à risque.
Mais le risque ne justifie pas la passivité.
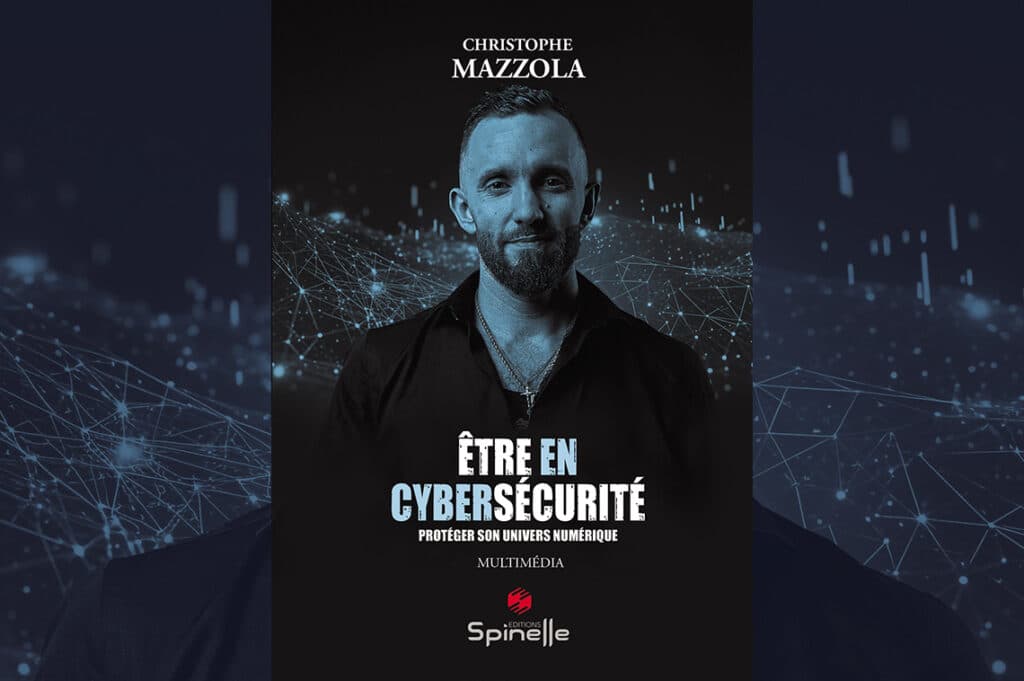
Dans mon livre Être en cybersécurité, je n'ai jamais promis de « solution miracle ».
Mais j'ai toujours défendu une idée simple :
On ne construit pas la sécurité sur la peur, mais sur la lucidité.
Et parfois, le seul vrai rempart, c'est le courage de dire non.
Ce n'est pas aux ransomwares d'écrire les règles du jeu.
Et ce n'est pas aux entreprises d'alimenter leur économie parallèle.
Un signal faible à amplifier
Est-ce que ce cas va devenir la norme ? Probablement pas.
Mais c'est un signal faible à amplifier.
Un exemple qu'on peut opposer à tous les silences complices.
Un geste qui montre que la dignité numérique, ça existe encore.
Et s'il fallait le répéter haut et fort :
Non, on ne doit pas payer les rançons.
Mais oui, on peut faire mieux que survivre à une attaque.
On peut en tirer une leçon utile à tous.
Sources
- Communiqué de Checkout.com signé par son directeur technique Mariano Albera, « Protecting our Merchants: Standing up to Extortion », 14 novembre 2025 : checkout.com.
- Attaque ShinyHunters, système hérité et don à la recherche : BleepingComputer, 14 novembre 2025.
- Taux de paiement, rançon médiane et recours aux sauvegardes : Sophos, « The State of Ransomware 2025 », juin 2025 : sophos.com.
- Part des victimes qui paient et montants au deuxième trimestre 2025 : Coveware by Veeam, juillet 2025.
- Recommandation officielle de ne pas payer et réflexes en cas de rançongiciel : Cybermalveillance.gouv.fr.
Questions fréquentes
Qu'a fait Checkout.com face à la rançon de ShinyHunters ?
Au lieu de négocier dans l'ombre, l'entreprise a refusé de payer, présenté publiquement ses excuses à ses clients et reversé l'équivalent de la rançon à la recherche en cybersécurité, au profit de la Carnegie Mellon University et du centre de cybersécurité de l'université d'Oxford.
Faut-il payer une rançon en cas de ransomware ?
Non. Le dispositif public Cybermalveillance.gouv.fr recommande de ne pas payer, de déposer plainte et de conserver les preuves. Payer ne garantit pas la récupération des données et finance, dans tous les cas, une nouvelle attaque.
Payer garantit-il de récupérer ses données ?
Non. En 2025, selon Sophos, seules 54 % des entreprises ont restauré leurs données à partir de sauvegardes, le plus bas niveau en six ans. Avec l'extorsion par vol de données, on ne paie plus un déchiffrement mais une promesse d'effacement invérifiable : la donnée volée peut rester stockée, refuir ou être revendue.
Combien d'entreprises paient encore la rançon ?
Près de la moitié des organisations touchées ont payé en 2025 d'après le rapport State of Ransomware de Sophos, avec un paiement médian d'un million de dollars, en recul de moitié par rapport à 2024. Coveware relève de son côté un plancher historique de 26 % de victimes qui paient au deuxième trimestre 2025.
La cybersécurité est-elle un problème uniquement technique ?
Non. Ce cas montre que la cybersécurité est avant tout une affaire de culture, de posture et de valeurs. Pas besoin d'être expert pour faire les bons choix, mais il faut oser les faire.
En quoi ce geste relève-t-il du leadership numérique ?
Parce que le vrai sujet n'est pas de se protéger à 100 %, c'est impossible, mais de savoir comment réagir quand l'attaque arrive, quel exemple on donne et quelle contribution on apporte à l'écosystème.

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.