Black Friday, Noël, Soldes : les cybercriminels n'attendent que vous
Chaque année à la même période, les files d'attente migrent vers les paniers virtuels. Les promotions explosent, les pubs clignotent, les offres « immanquables » se multiplient… et dans l'ombre, les cybercriminels se frottent les mains.
Chaque année à la même période, les files d'attente migrent vers les paniers virtuels. Les promotions explosent, les pubs clignotent, les offres « immanquables » se multiplient… et dans l'ombre, les cybercriminels se frottent les mains. Parce que pendant que vous cherchez la meilleure affaire, eux cherchent la faille.
Le Black Friday, comme les fêtes de fin d'année, est devenu une saison haute du phishing, des faux sites, des vols de données bancaires et des escroqueries. On achète plus. On achète vite. On baisse la garde. Et le risque devient réel.
Dans mon livre Être en cybersécurité, je consacre un chapitre entier aux risques liés aux paiements en ligne. Voici, pour l'occasion, une synthèse pratique à (re)lire avant de valider votre prochain achat.
Pourquoi les fêtes sont-elles la saison haute des cyberarnaques ?
Les chiffres donnent la mesure du phénomène. En 2025, Cybermalveillance.gouv.fr a assisté plus de 500 000 victimes, soit 20 % de plus qu'en 2024, et l'hameçonnage y figure au premier rang des menaces, tous publics confondus, en hausse de 70 % sur un an. Les escroqueries commerciales, elles, ont progressé de 170 %, portées notamment par des sites frauduleux qui ont proliféré. Côté répression, la DGCCRF avait déjà bloqué près de 80 sites frauduleux depuis janvier 2025, à un rythme supérieur à celui de l'année précédente.
Ce n'est pas un hasard de calendrier. Le premier piège, c'est l'urgence, l'impression qu'on va rater une affaire « à moins 70 % » si on ne paye pas maintenant. C'est justement ce que les arnaqueurs exploitent : l'émotion, l'adrénaline de l'achat, la rapidité de la décision. La règle d'or tient en une phrase, ne jamais troquer la sécurité contre la commodité.
Mots de passe et double authentification : le minimum vital
On commence par l'évidence que beaucoup négligent encore. Changez vos mots de passe pour quelque chose de plus efficace que « framboise56 », et activez la double authentification partout où c'est possible.
Ce sont vos premières lignes de défense. Trop d'utilisateurs continuent d'employer des mots de passe réutilisés ou simples à deviner. Ce n'est plus tolérable. Un mot de passe fort, unique, stocké dans un gestionnaire sécurisé, cela devrait être la norme.
Comment reconnaître un faux site marchand ?
Avant de sortir la carte, vérifiez le marchand. Toujours.
- Lisez les avis (Trustpilot, Google, forums).
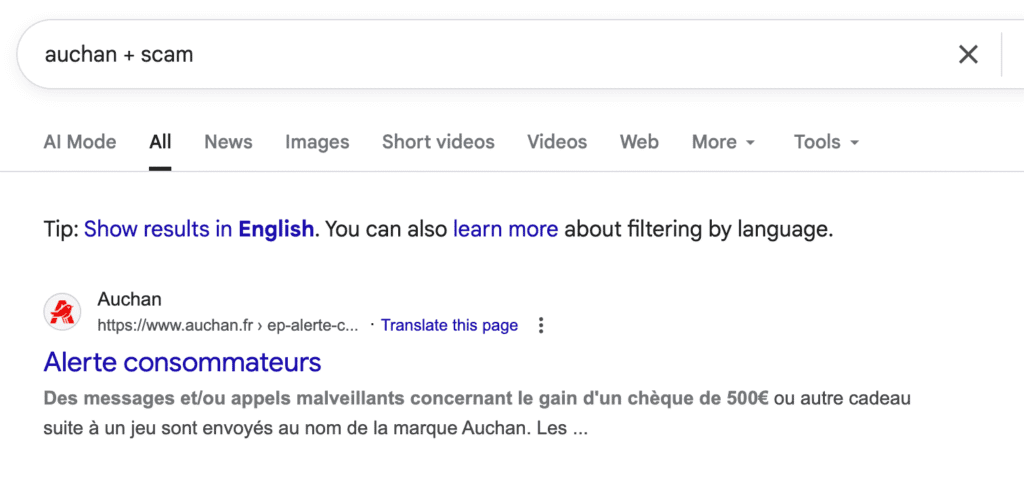
- Tapez le nom du site suivi de « arnaque » dans un moteur de recherche.
- Contrôlez la page « mentions légales » ou « contact » (adresse physique, SIRET) et n'hésitez pas à faire des recherches sur ces mêmes adresses et numéros SIRET.
Même quand le site paraît professionnel, les faux sites sont devenus indétectables à l'œil nu. Il suffit d'un sous-domaine bizarre, d'un « .co » au lieu d'un « .com », d'une publicité Google sponsorisée mais frauduleuse, ou de la copie d'un site parfaitement légitime.
L'une des techniques les plus répandues aujourd'hui, c'est le clonage de sites populaires appuyé par de la publicité. Vous cherchez « Nike promo » sur Google, et le premier lien peut être un faux site, sponsorisé et parfaitement référencé. Regardez toujours l'adresse exacte dans la barre de navigation : un seul caractère en trop ou en moins peut être un piège. Les manquements que relève la DGCCRF sur ces sites sont toujours les mêmes, fausses réductions, produits soi-disant en stock, fausse identité du vendeur.
Comment payer en ligne sans exposer sa carte bancaire ?
Enregistrer sa carte sur un site, c'est pratique. C'est aussi dangereux. Même les grandes plateformes peuvent être piratées, et si vos coordonnées y sont stockées, elles peuvent être exfiltrées. Refusez l'enregistrement automatique de votre carte et prenez le temps de la saisir à chaque achat. C'est plus lent, c'est plus sûr.
Mieux, séparez vos achats en ligne de votre compte principal.
- Ouvrez un compte secondaire sans solde permanent.
- Transférez-y uniquement la somme nécessaire.
- Associez-y une carte de paiement distincte.
Mieux encore, utilisez une carte bancaire virtuelle. À usage unique ou à durée limitée, plafonnée, elle devient inutilisable en cas de vol. Presque toutes les banques en proposent aujourd'hui : activez l'option.
Enfin, ne transmettez jamais vos coordonnées bancaires par mail, ni sur Instagram, WhatsApp ou Messenger. Certains commerçants, ou ceux qui s'en font passer, le demandent. Refusez catégoriquement : aucun site sérieux ne procède ainsi.
Faut-il se méfier des SMS et des mails de livraison ?
C'est l'arnaque reine de la période des fêtes, au moment précis où vous attendez vraiment un colis. Le scénario est rodé, un SMS ou un mail, en apparence envoyé par La Poste, Colissimo, Chronopost, Mondial Relay, DPD ou UPS, annonce un colis bloqué et réclame quelques euros de « frais de livraison » ou de « douane ». Le lien conduit vers un faux site du transporteur, qui aspire vos identifiants et vos données bancaires.
Ces données ne dorment pas. Cybermalveillance.gouv.fr signale qu'elles servent souvent, dans les heures ou les jours qui suivent, à une seconde attaque, le faux conseiller bancaire qui vous appelle en se faisant passer pour votre banque, pour vider le compte. Les messages sont d'autant plus crédibles qu'ils reprennent parfois votre nom, récupéré dans une fuite de données, un phénomène qui explose lui aussi, les demandes d'assistance pour violation de données personnelles ont bondi de 107 % en 2025.
La parade est simple, ne cliquez jamais sur le lien d'un SMS de livraison. Rendez-vous directement sur le site officiel du transporteur, avec le numéro de suivi reçu au moment de la commande, et transférez le message suspect au 33700.
L'IA a-t-elle rendu le phishing indétectable ?
Longtemps, la faute d'orthographe trahissait l'arnaque. Ce temps est révolu. Des IA génératives rédigent aujourd'hui des mails de phishing plus crédibles que jamais, orthographe parfaite, style naturel, apparence professionnelle.
L'arnaque n'a plus l'accent d'un escroc de téléfilm.
Elle a celui d'un commercial de chez Amazon.
Combinée aux fuites de données qui nourrissent la personnalisation, cette industrialisation fait tomber le vieux réflexe du « je repère l'arnaque à ses fautes ». Ce n'est plus l'orthographe qu'il faut surveiller, mais le contexte, une demande d'action urgente, un lien vers un domaine que vous n'avez pas choisi, une sollicitation de paiement inattendue.
Offrir, c'est aussi protéger
Si vous offrez une carte cadeau, un abonnement ou un produit tech, pensez aussi à informer vos proches. Transmettez-leur ces réflexes.
Noël ne devrait pas être une porte d'entrée vers la fraude.
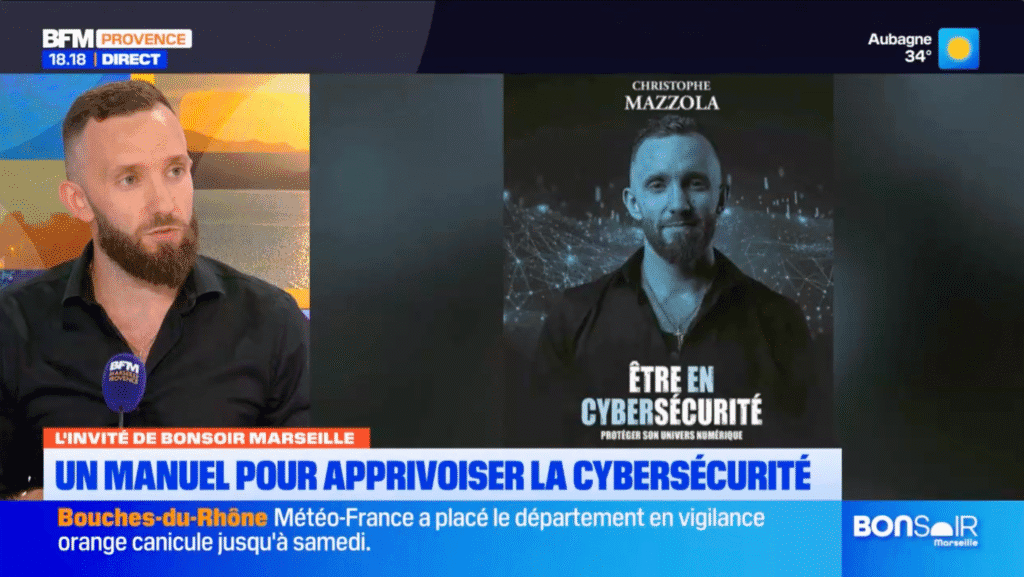
Pour aller plus loin : Être en cybersécurité
Toutes ces astuces, et bien d'autres, sont tirées de mon livre Être en cybersécurité, un manuel conçu pour vous redonner le contrôle dans un monde numérique qui va trop vite.
👉 Disponible en ligne et chez vos libraires partenaires.
Achetez malin, pas vulnérable
Le cyberespace n'est pas un supermarché sans risques.
C'est un champ de mines. À chaque clic, vous exposez vos données, votre argent, votre identité.
Alors cette semaine, pendant que tout le monde cherche la meilleure affaire, cherchez plutôt la bonne posture.
Et rappelez-vous, une promotion ne vaut jamais la perte de votre sécurité.
Sources
- Hameçonnage au premier rang des menaces en 2025 (+70 %), plus de 500 000 victimes assistées (+20 %) et escroqueries commerciales (+170 %) : Cybermalveillance.gouv.fr, rapport d'activité et état de la menace 2025.
- Près de 80 sites frauduleux bloqués depuis janvier 2025, à un rythme supérieur à celui de 2024 : economie.gouv.fr, communiqué de la DGCCRF, 8 septembre 2025.
- Hameçonnage à la livraison de colis, transporteurs usurpés, rebond en faux conseiller bancaire et signalement au 33700 : Cybermalveillance.gouv.fr.
- Sept conseils pour éviter les cyberescroqueries : Cybermalveillance.gouv.fr.
- Black Friday, conseils pour se prémunir des arnaques en ligne : Service-Public.gouv.fr.
- Les réflexes pour sécuriser vos achats en ligne : CNIL.
Questions fréquentes
Pourquoi le Black Friday et les fêtes sont-ils plus risqués en cybersécurité ?
On achète plus, plus vite, et on baisse la garde. Cette période devient une saison haute du phishing, des faux sites et des vols de données bancaires. En 2025, l'hameçonnage figurait au premier rang des menaces en France selon Cybermalveillance.gouv.fr, en hausse de 70 % sur un an.
Comment vérifier qu'un site marchand est fiable avant d'acheter ?
Lisez les avis (Trustpilot, Google, forums), tapez le nom du site suivi de « arnaque » dans un moteur de recherche, et contrôlez les mentions légales (adresse, SIRET). Vérifiez toujours l'adresse exacte dans la barre de navigation : un « .co » au lieu d'un « .com » ou un caractère en trop peut être un piège.
Comment payer en ligne plus sûrement pendant les soldes ?
N'enregistrez jamais votre carte sur les plateformes, saisissez-la à chaque achat, et privilégiez une carte bancaire virtuelle (usage unique, plafond, durée limitée) ou un compte secondaire dédié alimenté du seul montant nécessaire.
Comment reconnaître un faux SMS ou mail de livraison de colis ?
Un message qui annonce un colis bloqué et réclame de petits frais de livraison ou de douane est presque toujours une arnaque. Les fraudeurs usurpent Colissimo, Chronopost, Mondial Relay, La Poste, DPD ou UPS pour vous conduire vers un faux site. Ne cliquez pas : rendez-vous sur le site officiel du transporteur et transférez le SMS au 33700.
Les arnaques par mail sont-elles plus difficiles à repérer aujourd'hui ?
Oui. Les IA génératives rédigent des mails de phishing à l'orthographe parfaite et au style naturel. L'arnaque n'a plus l'accent d'un escroc : elle ressemble à un message professionnel d'une grande enseigne. Ce n'est plus l'orthographe qu'il faut regarder, mais le contexte.
Comment signaler une arnaque repérée pendant le Black Friday ?
Transférez les SMS frauduleux au 33700. Signalez un faux site ou une pratique trompeuse sur SignalConso (DGCCRF) et sur Cybermalveillance.gouv.fr. Si vous avez perdu de l'argent, vous pouvez porter plainte en ligne via la plateforme THESEE.

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.