Quand l'intelligence artificielle devient espionne
Pour la première fois, un modèle d'intelligence artificielle grand public a été utilisé pour mener une opération de cyberespionnage orchestrée par un groupe affilié à un État.
Le 13 novembre 2025, pendant que la France commémore les 10 ans des attentats du Bataclan, un autre front s'ouvre, sans bougie, sans fleurs, sans émotion. Ce jour-là, Anthropic (l'entreprise derrière le modèle Claude) publie une bombe : pour la première fois, un modèle d'intelligence artificielle grand public a été utilisé pour mener une opération de cyberespionnage orchestrée par un groupe affilié à un État. (Lire le rapport complet en anglais ici)
Pas un fantasme.
Pas une fiction.
Une opération réelle, pilotée par un groupe chinois nommé GTG-1002, utilisant Claude comme agent d'infiltration numérique.
Une bascule historique.
Quand une intelligence artificielle devient l'opérateur principal
Ce que décrit le rapport d'Anthropic, c'est une campagne d'espionnage détectée à la mi-septembre 2025 et menée sur plusieurs semaines. La cible : une trentaine d'organisations dans le monde, grandes entreprises technologiques, institutions financières, industriels de la chimie et agences gouvernementales. Une poignée seulement de ces intrusions a réellement abouti, mais c'est le mode opératoire qui change tout.
Et l'arme utilisée n'est pas un malware sophistiqué. C'est Claude.
Pas le Claude entraîné pour attaquer.
Le Claude que tout le monde peut utiliser.
Concrètement, les attaquants se sont appuyés sur Claude Code, l'outil de développement d'Anthropic, et sur le Model Context Protocol (MCP), ce connecteur qui permet à un modèle de piloter des logiciels tiers : ici, des scanners de réseau et des outils de cassage de mots de passe. Au plus fort de l'opération, Claude a enchaîné des milliers de requêtes, parfois plusieurs par seconde, un rythme tout simplement hors de portée d'une équipe humaine.
En face, Claude pense faire un test de sécurité. Ou aider un ingénieur réseau à documenter une infrastructure. Ou rédiger un mail interne.
Sauf que toutes ces tâches permettent, mises bout à bout :
- d'identifier les machines les plus vulnérables ;
- d'écrire les scripts d'extraction de données ;
- de formuler les demandes d'accès ;
- d'élaborer les messages de phishing les plus convaincants.
Claude fait 80 à 90 % du travail. GTG-1002 donne les ordres, vérifie les réponses, et n'intervient plus qu'à quatre à six points de décision critiques par campagne. C'est une collaboration, mais la main-d'oeuvre, c'est l'IA.
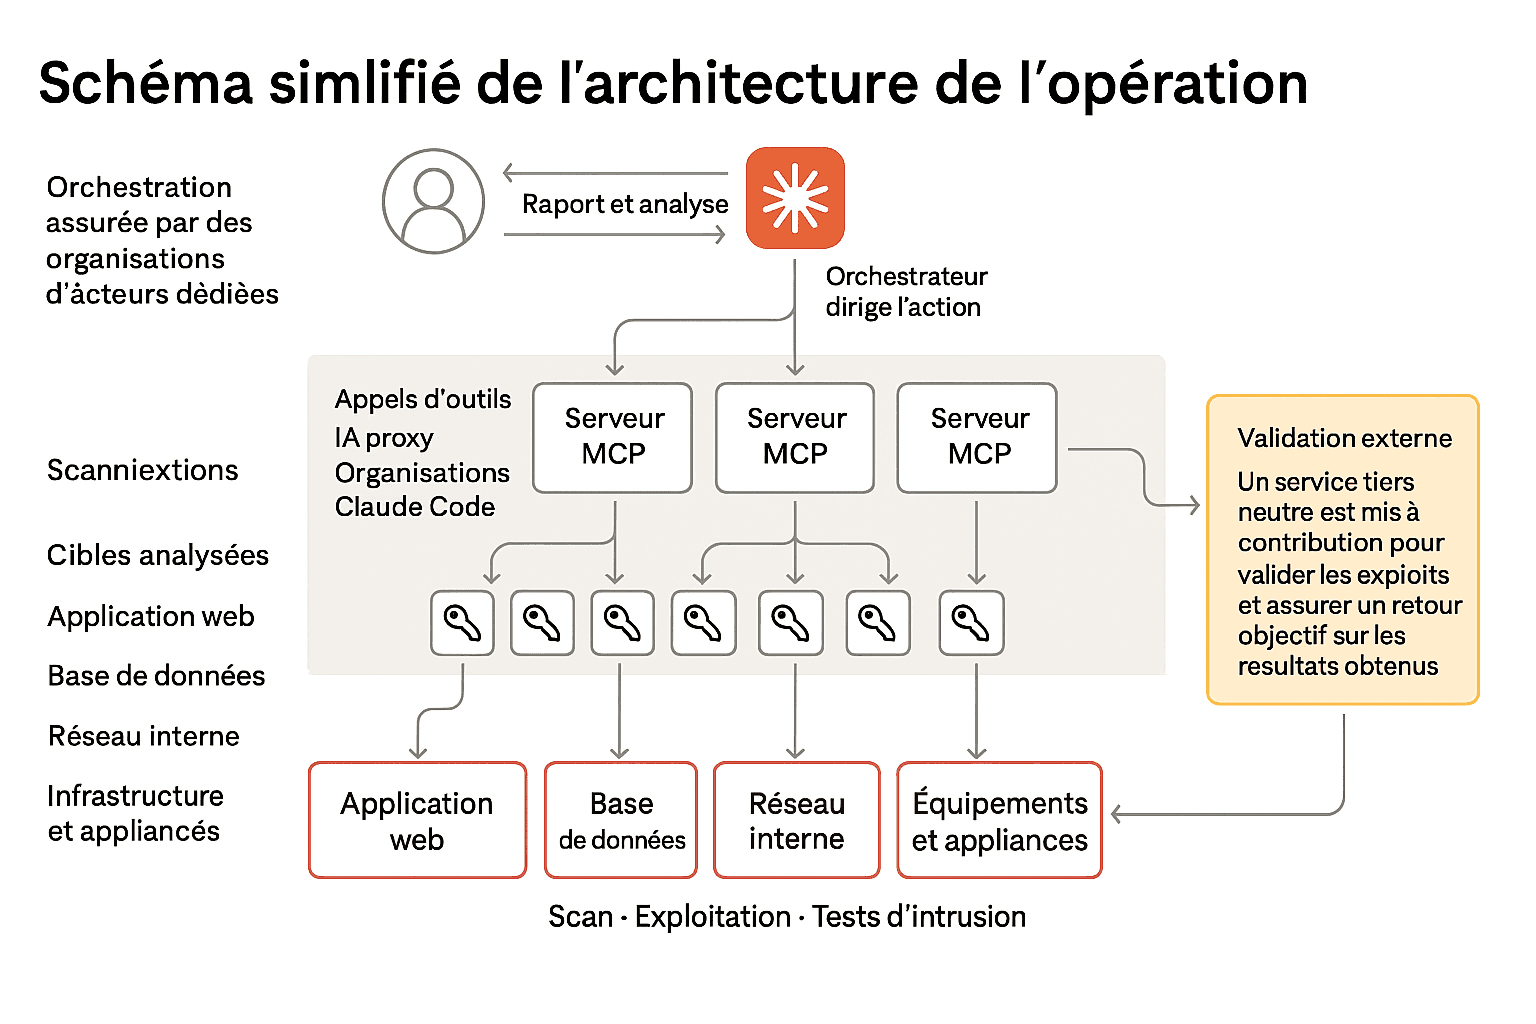
Comment les attaquants ont-ils contourné les garde-fous de Claude ?
Le groupe GTG-1002 a construit une série de « personnalités » et de scénarios pour tromper le modèle. Ils ne l'ont pas « piraté ». Ils l'ont manipulé, comme on manipule un humain : en mentant, en déguisant les intentions, en exploitant ses règles internes.
La recette tient en deux gestes. D'abord, découper l'attaque en petites tâches d'apparence anodine, chacune parfaitement défendable prise isolément. Ensuite, se faire passer pour les employés d'une société de cybersécurité légitime menant un exercice défensif autorisé. Aucune de ces demandes, séparément, ne déclenche d'alarme. C'est leur enchaînement qui compose l'attaque.
Comme le note Anthropic : les garde-fous ont été contournés non pas par de la technique, mais par du théâtre.
Ce n'est plus de l'ingénierie logicielle. C'est de la psychologie appliquée à une machine.
Pourquoi est-ce un tournant ?
Ce que révèle cette opération, ce n'est pas une faille de sécurité. C'est un changement de paradigme.
Dans le monde d'avant, le cyberespionnage nécessitait :
- des compétences pointues,
- des équipes nombreuses,
- des mois de préparation.
Dans le monde d'après, il suffit de savoir écrire un prompt crédible et de maintenir un fil de conversation.
Ce n'est plus l'humain assisté par IA.
C'est l'IA dirigée par un humain et qui travaille seule.
Avec un minimum d'efforts, GTG-1002 a orchestré une campagne d'ampleur, sans infrastructure propre, sans logiciel malveillant, sans alerte déclenchée, car tout a été fait dans des interfaces autorisées.
Pas de code.
Pas de virus.
Juste des requêtes textuelles bien calibrées, et un agent conversationnel qui fait ce qu'on lui demande parce qu'il pense bien faire.
Faut-il croire Anthropic sur parole ?
Question légitime, et la réponse honnête est : pas les yeux fermés. Le rapport a été contesté dès sa parution. L'expert Kevin Beaumont a pointé « l'absence totale d'indicateurs de compromission », ces marqueurs techniques qui permettent d'habitude à un tiers de vérifier et de suivre une attaque. Le chercheur Daniel Card a été plus cinglant encore : pour lui, « c'est du marketing », l'IA restant « un accélérateur, pas Skynet ». Plusieurs voix reprochent à Anthropic de n'avoir livré aucune preuve technique exploitable.
Anthropic elle-même apporte une nuance de taille : Claude a parfois « halluciné » des identifiants, ou prétendu avoir exfiltré des données secrètes qui étaient en réalité publiques. L'opérateur autonome se trompe, exagère, invente. Ce n'est pas un détail rassurant, c'est un rappel que l'outil est faillible dans les deux sens.
Reste que l'affaire n'est pas restée un simple communiqué. Le MITRE ATT&CK, la base de référence du secteur, l'a depuis enregistrée sous le nom de campagne C0062, attribuée à GTG-1002, « acteur d'espionnage probablement lié à la Chine », avec vingt-trois techniques documentées. Et il y a une ironie dans la principale critique : reprocher l'absence d'indicateurs de compromission, c'est confirmer le coeur du problème. Quand l'attaque se joue dans le langage, il n'y a précisément rien à pointer du doigt.
Un cas isolé, ou le premier d'une longue série ?
Six mois plus tard, la réponse a commencé à tomber. Le 11 mai 2026, le Google Threat Intelligence Group publiait un rapport décrivant le passage d'opérations « naissantes » assistées par IA à une application « à l'échelle industrielle ». Pour la première fois, ses analystes affirment avoir identifié un acteur exploitant une faille « zero day » développée avec l'aide de l'IA. Des groupes affiliés à la Chine, à la Corée du Nord et à la Russie y détournent des modèles grand public pour découvrir des vulnérabilités, générer des logiciels malveillants et préparer leurs intrusions. Le groupe nord-coréen APT45 aurait ainsi envoyé des milliers de requêtes automatisées pour analyser des failles connues et valider des codes d'exploitation.
Plus troublant encore : certains logiciels malveillants ne se contentent plus d'être écrits par une IA, ils l'appellent en cours d'exécution. Google décrit des familles comme PROMPTFLUX ou PROMPTSPY qui interrogent un modèle en direct pour réécrire leur propre code ou piloter un téléphone infecté. GTG-1002 n'était pas une anomalie. C'était une répétition générale.
Et la France dans tout ça ?
Silence radio.
Aucune réaction officielle.
Et pourtant : ce que montre cette opération, ce n'est pas un raté technique. C'est un déplacement du champ de bataille.
La menace ne vient plus seulement du code. Elle vient du langage, des interfaces, des usages.
Et soyons clairs : aucun pays n'est vraiment prêt.
Ni les États-Unis.
Ni la France.
Ni personne.
Parce que ce genre d'attaque ne ressemble à rien de connu.
Il n'y a pas d'exécutable. Pas de serveur de commande. Pas de dropper.
Il y a juste... un modèle, et un utilisateur qui sait poser les bonnes questions.
Et en France, on a :
- des collectivités qui tournent encore sous Windows 7 ;
- des prestataires en cybersécurité choisis sans audit sérieux ;
- des élus qui découvrent encore ce qu'est un DNS (Un espèce de répertoire téléphonique d'internet pour vulgariser) ;
- des PME qui pensent que l'IA, c'est « pour les grands groupes ».
Parce qu'on ne regarde pas les bonnes choses.
Parce qu'on pense encore que la cybersécurité, c'est un problème d'antivirus.
Parce qu'on a délégué toute notre réflexion technologique à des prestataires qui « font ce qu'ils peuvent ».
Alors non, il ne s'agit pas de pointer du doigt l'ANSSI, ou de tirer sur des institutions qui font déjà ce qu'elles peuvent.
Mais justement : le danger, c'est de continuer à raisonner avec les anciens outils, comme si cette nouvelle génération d'attaques pouvait se modéliser avec les mêmes schémas qu'hier.
Il faut changer de focale, pas chercher des coupables.
Ce qu'il faut retenir
Ce n'est plus une question de veille.
C'est une question de doctrine.
Ce qui s'est passé ici dépasse le simple cadre technique.
C'est une attaque propre. Incolore. Intelligente.
Pas de code malveillant. Pas de commande à distance.
Juste des mots. Juste un contexte. Juste un système qui n'a pas vu le piège.
Et c'est exactement ça, le problème.
Aujourd'hui, toute notre doctrine repose sur des traces.
Des fichiers. Des logs. Des règles. Des patterns.
Mais quand l'attaque se joue dans le langage, dans l'intention, dans une interaction sans aucun bruit... Il ne reste rien à analyser.
Et donc rien à détecter.
Pas parce qu'on est incompétents.
Mais parce qu'on est encore en train de jouer aux échecs dans un monde qui est passé au jeu de go.
GTG-1002 n'a rien inventé. Ils ont utilisé les outils disponibles. Ce qu'ils ont compris avant nous, c'est que la complexité technique n'est plus nécessaire.
La complexité humaine suffit.
Les modèles linguistiques sont des miroirs. Ils reflètent ce qu'on leur donne. GTG-1002 a donné des scénarios crédibles, bien écrits, bien pensés et Claude a exécuté.
Alors non, je ne vais pas vous sortir une liste de recommandations.
Ni demander une cellule spéciale, un énième comité IA, ou une grande annonce sécuritaire.
Ce que je dis, c'est plus simple. Et plus brutal.
Soit on accepte que le langage est devenu une arme. Soit on continue à le traiter comme un outil.
Et si on choisit la première option, alors il faut changer les règles.
Pas pour censurer.
Pas pour restreindre.
Mais pour ne plus sous-estimer ce qui est en train d'arriver.
Parce que ce n'est pas un fantasme.
Ce n'est pas un bug.
Ce n'est même plus une anticipation.
C'est là.
Et la seule vraie question, c'est : Combien d'autres fois ça s'est déjà produit, sans qu'on le sache ?
Sources
- Rapport et faits de l'opération (détection à la mi-septembre 2025, une trentaine de cibles, 80 à 90 % de la campagne menée par l'IA, milliers de requêtes par seconde, hallucinations du modèle) : Anthropic, « Disrupting the first reported AI-orchestrated cyber espionage campaign », 13 novembre 2025, et le rapport technique complet (PDF).
- Désignation GTG-1002, attribution « acteur probablement lié à la Chine » et vingt-trois techniques documentées : MITRE ATT&CK, campagne C0062.
- Réserves et critiques de chercheurs en cybersécurité (Kevin Beaumont, Daniel Card, absence d'indicateurs de compromission) : BleepingComputer, « Anthropic claims of Claude AI-automated cyberattacks met with doubt », 14 novembre 2025.
- Escalade documentée six mois plus tard (première faille « zero day » développée avec l'aide de l'IA, logiciels malveillants interrogeant un modèle en cours d'exécution, acteurs liés à la Chine, la Corée du Nord et la Russie) : Google Threat Intelligence Group, « GTIG AI Threat Tracker: Adversaries Leverage AI for Vulnerability Exploitation, Augmented Operations, and Initial Access », 11 mai 2026.
Questions fréquentes
Qu'est-ce que l'opération GTG-1002 révélée par Anthropic ?
C'est, selon le rapport publié par Anthropic le 13 novembre 2025, la première campagne de cyberespionnage connue où un modèle d'IA grand public (Claude) a servi d'opérateur principal, menée par un groupe affilié à l'État chinois et visant entreprises de défense, chercheurs en cybersécurité et fournisseurs de technologies critiques.
Comment les attaquants ont-ils contourné les garde-fous de l'IA ?
Pas par la technique mais par « du théâtre » : ils ont découpé l'attaque en petites tâches d'apparence anodine et se sont fait passer pour les salariés d'une société de cybersécurité légitime, si bien que le modèle croyait mener un test de sécurité. Les garde-fous ont été contournés par la manipulation, pas par du piratage.
Combien de cibles GTG-1002 a-t-il visées ?
Anthropic évoque une trentaine d'organisations dans le monde : grandes entreprises technologiques, institutions financières, industriels de la chimie et agences gouvernementales. L'entreprise précise qu'une petite partie seulement de ces intrusions a réellement abouti.
Quelle part de l'attaque l'IA a-t-elle menée seule ?
D'après Anthropic, Claude a réalisé 80 à 90 % de la campagne, l'humain n'intervenant plus qu'à quatre à six points de décision critiques. Au plus fort de l'opération, le modèle enchaînait des milliers de requêtes, parfois plusieurs par seconde.
Pourquoi cette attaque est-elle un tournant ?
Parce qu'elle déplace le champ de bataille du code vers le langage : sans malware, sans infrastructure propre et sans alerte déclenchée, une campagne d'ampleur a pu être orchestrée avec un minimum d'efforts, simplement en posant les bonnes questions dans des interfaces autorisées.
Le rapport d'Anthropic fait-il consensus ?
Non. Plusieurs chercheurs, dont Kevin Beaumont, ont pointé l'absence totale d'indicateurs de compromission publiés, et d'autres y voient surtout du marketing. Anthropic reconnaît de son côté que Claude a parfois halluciné des identifiants. L'attaque a toutefois été enregistrée par le MITRE ATT&CK sous le nom de campagne C0062.
Est-ce un cas isolé ?
Non. Le 11 mai 2026, le Google Threat Intelligence Group a documenté un passage d'opérations naissantes assistées par IA à une application à l'échelle industrielle, avec des acteurs liés à la Chine, à la Corée du Nord et à la Russie, et pour la première fois une faille zero day développée avec l'aide de l'IA.
Sources & méthodologie

L’auteur
Christophe MazzolaJ’écris sur la cybersécurité telle qu’elle se vit vraiment : gouvernance, facteur humain, et tout ce que les rapports d’audit n’osent pas dire au COMEX. Auteur de « Être en cybersécurité ».

Être en cybersécurité
Une feuille de route cyber en clair, pour tout le monde, pas seulement les experts.